
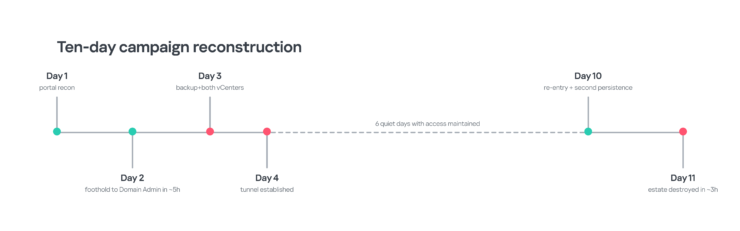
تیم واکنش اضطراری جهانی Kaspersky (GERT) اخیراً عملیاتی را بررسی کرد که در آن یک مهاجم، دارایی مجازیسازی یک سازمان را در یک دوره 10 روزه از طریق باجافزار در لایه hypervisor تخریب کرد. این کمپین چهار میزبان ESXi، هر ماشین مجازی میزبانی شده روی آنها، هم vCenter Server Appliances و هم تمام زیرساختهای پشتیبان متصل را هدف قرار داد. براساس یادداشتهای باجخواهی، مهاجم را گروهی بنام BlackNevas شناسایی کرد که اولین بار در نوامبر 2024 مشاهده شد. نکته جالب در مورد این حمله این است که هیچ آسیبپذیری لایه مجازیسازی مورد سوءاستفاده قرار نگرفت: هیچ فرار guest-to-host، هیچ خرابی حافظه hypervisor. هر اقدامی که علیه ESXi انجام شد از طریق رابطهای مدیریتی مشروع VMware اجرا شد.
در سپتامبر ۲۰۲۱، کد منبع باجافزار Babuk به صورت آنلاین منتشر شد، از جمله نسخه ESXi آن، که باعث شد باجافزار ESXi برای مجرمان سایبری با مهارتهای فنی نسبتاً پایین قابل دسترسی باشد. حداقل ده خانواده باجافزار بعدی از این کد منتشر شده استفاده کردهاند، از جمله گروههایی که در غیر این صورت فاقد تخصص لازم برای توسعه قفلکنندههای باجافزار سازگار با ESXi از ابتدا بودند. ما شاهد استفاده چندین اپراتور از ESXi lockers مشتق شده از Babuk به همراه نسخههای ویندوز LockBit منتشر شده بودیم. شایان ذکر است که در حالی که نسخه Babuk ESXi ممکن است سیستمهای قدیمی و بهروز را هدف قرار دهد، سازمانهای هدف نسخههای بدون پشتیبانی ESXi را اجرا میکنند و این امر حمله به آنها را آسانتر میکند.
چرا hypervisor اقتصاد باجافزارها را تغییر میدهد؟
مجازیسازی امکان مدیریت منابع مقرونبهصرفه و کارآمد را فراهم میکند، بهروزرسانیهای همزمان و اجرای سیاستها را ساده میکند. با این حال، همزمان تعداد نقاط کنترل را کاهش میدهد و در صورت حمله سایبری، تأثیر گستردهتری را ممکن میسازد. در محیطهای غیر مجازی، یک نفوذ مهمان معمولاً بر یک سیستم عامل تأثیر میگذارد. نفوذ به صفحه مدیریت مجازیسازی به مهاجم امکان دسترسی به بسیاری از میزبانهای hypervisor را میدهد، در حالی که تأثیر مستقیم بر یک پایگاه داده ESXi میتواند بسیاری از سیستمهای مهمان را به طور همزمان از دسترس خارج کند. این امر لایه hypervisor را به هدفی جذاب برای اپراتورهای باجافزارها تبدیل میکند، به خصوص زمانی که کنترلکنندههای دامنه، سرورهای برنامه، پایگاههای داده و بارهای کاری پشتیبان، یک فضای مجازی را به اشتراک میگذارند.
طبق گزارش خدمات امنیت سایبری جهانی کسپرسکی، باجافزارها ۳۹.۴٪ از حوادثی را که GERT در سال ۲۰۲۵ مدیریت کرده است، به خود اختصاص دادهاند و دادههای ابتدای سال ۲۰۲۶ نشان میدهد که همچنان یک تهدید بزرگ است. در سال ۲۰۲۳، SentinelOne مستند کرد که چندین خانواده باجافزار از ESXi Lockerها مشتقشده از کد منبع افشا شده Babuk استفاده میکنند، که مانع توسعه را برای مهاجمانی که در غیر این صورت فاقد تخصص لازم برای ساخت نمونههای دارای قابلیت ESXi بودند، کاهش داد. این امر باعث میشود که باجافزارهایی که محیطهای مجازیسازی را هدف قرار میدهند، برای طیف وسیعتری از مهاجمان تهدید، قابل دسترستر باشند و این روند هنوز هم ادامه دارد.
عدم تقارن دید
ESXi یک hypervisor تخصصی مبتنی بر VMkernel اختصاصی VMware است. این سیستم عامل شباهتهای خاصی با لینوکس (و سایر سیستمهای شبه یونیکس) دارد، دستورات لینوکس را میپذیرد و برخی از نرمافزارهای شبه لینوکس را اجرا میکند، اما با توزیعهای عمومی لینوکس متفاوت است. Broadcom اظهار میکند که ابزارهای امنیتی آماده طراحی شده برای سیستم عاملهای عمومی نمیتوانند بدون راهحلهای جایگزین روی ESXi اجرا شوند و نصب مستقیم عاملهای شخص ثالث یا آنتیویروسها روی ESXi و vCenter Server Appliance (VCSA) پشتیبانی نمیشود. بنابراین، مدافعان به شدت به مقاومسازی داخلی، تلهمتری سطح مدیریت، یکپارچهسازی راهحلهای امنیتی بدون عامل و جمعآوری تلهمتری از زیرساخت خارج از میزبانهای ESXi متکی هستند.
سیستم عاملهای مهمان معمولاً توسط نرمافزار EDR محافظت میشوند، اما اگر یک فرآیند سمت ESXi دیسک ماشین مجازی (VMDK) یا فایل ذخیره داده مرتبط را تغییر دهد، یک عامل EDR در داخل یک مهمان نمیتواند مستقیماً فرآیند hypervisor را که عملیات را انجام میدهد مشاهده یا نسبت دهد. تلهمتری مهمان ممکن است عواقبی مانند خرابیهای ورودی/خروجی یا خاموشی ناگهانی را ثبت کند، اما اجرای مخرب خارج از مرز آن رخ میدهد. در تعامل بررسی شده در اینجا، این امر تلهمتری host-native و صفحه مدیریت را در بازسازی جدول زمانی حادثه محور قرار داد.
چگونه مهاجمان به لایه مجازیسازی میرسند
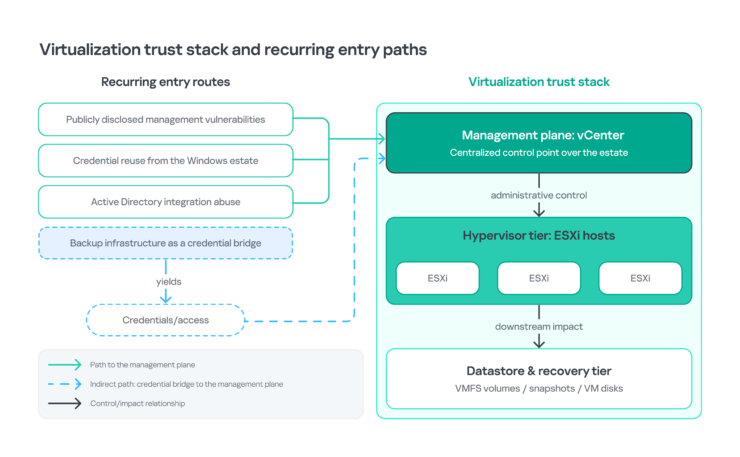
مسیرهای مختلفی برای ورود به محیط وجود دارد که نیاز به کنترلهای متفاوتی دارند، اما در نهایت میتوانند دسترسی به صفحه مدیریت مجازیسازی متمرکز و میزبانهای ESXi که توسط آن کنترل میشوند را فراهم کنند. در این مقاله، به چهار مسیر اصلی که ممکن است منجر به نفوذ به زیرساخت مجازیسازی شوند، خواهیم پرداخت:
- سوءاستفاده از آسیبپذیری
- استفاده مجدد از اعتبارنامه از بخش ویندوز
- سوءاستفاده از ادغام Active Directory
- زیرساخت پشتیبان به عنوان یک پل اعتبارنامه
سوءاستفاده از آسیبپذیری
در حادثهای که Kaspersky تجزیه و تحلیل کرده، هیچ مدرکی مبنی بر آسیبپذیری ESXi به عنوان مسیر دسترسی اولیه وجود نداشت. با این وجود، آسیبپذیریهای عمومی همچنان مهم هستند زیرا از آنها برای به خطر انداختن زیرساخت مدیریت مجازیسازی استفاده شده است. با وجود سوءاستفادههای آنلاین، این یکی از محتملترین مسیرهای ورود است. در زیر میتوانید چندین نمونه از آسیبپذیریهایی را که بر محیطهای مجازیسازی تأثیر میگذارند و توسط مهاجمان مورد سوءاستفاده قرار گرفتهاند، مشاهده کنید. به عنوان مثال، گروه Twelve با استفاده از CVE-2021-21972 و CVE-2021-22005 یک پوسته وب را مستقیماً روی یک دستگاه vCenter نصب کرد که یک در پشتی را بارگذاری میکرد و سپس با تزریق یک شیء مشترک به سرویس SSH، پایداری ایجاد میکرد. توجه داشته باشید که این آسیبپذیریها به حادثه مورد نظر مربوط نیستند و صرفاً به عنوان یک تصویر بردار دسترسی اولیه ارائه شدهاند که میتواند به مدافعان کمک کند تا سطح حمله مربوطه خود را تعریف کرده و فعالیتهای وصلهگذاری را اولویتبندی کنند.
| CVE | Layer | Security effect | KEV* | Why it matters here |
| CVE-2021-21974 | ESXi OpenSLP | Remote code execution in vulnerable OpenSLP service | No | Historically associated with discussion around the ESXiArgs ransomware. |
| CVE-2021-22005 | vCenter Server | Arbitrary file upload leading to remote code execution | Yes | Documented use in ransomware-related activity. |
| CVE-2021-21972 | vCenter plugin | Unauthenticated RCE via vSphere Client plugin | Yes | Documented use in ransomware-related activity. |
| CVE-2021-21985 | vCenter VSAN Health Check plugin | Remote code execution | Yes | Documented use in ransomware-related activity. |
| CVE-2023-34048 | vCenter DCERPC | Out-of-bounds write leading to RCE | Yes | Known exploited vulnerability affecting vCenter. Although there’s no data about its involvement in ransomware incidents, it is worth noting due to its impact on the virtualization management plane. |
| CVE-2024-37085 | ESXi AD integration | AD permissions can become full ESXi administration | Yes | Documented use in ransomware-related activity. It also highlights the risks arising from the relationship between AD identities and administrative access to ESXi. |
| CVE-2024-38812 / 38813 | vCenter DCERPC | RCE / privilege escalation to root | Yes | Known exploited vulnerabilities affecting vCenter. Although there’s no data about their involvement in ransomware incidents, they are worth noting due to their impact on the virtualization management plane. |
| CVE-2025-22224 / 22225 / 22226 | ESXi / Workstation / Fusion | Guest-to-host chain requiring prior guest privileges | Yes | Known exploited vulnerabilities allowing attackers to perform a guest-to-host attack chain. CVE-2025-22225 exploitation has been seen in ransomware incidents. However, this attack chain requires privileged access to a guest VM, which makes it less critical than unauthenticated RCEs. |
ادغام با اکتیو دایرکتوری
CVE-2024-37085 نمونهی مفیدی از اهمیت احراز هویت جداگانه در سیستمهای مختلف، حتی زمانی که خود hypervisor وصله شده، است. این آسیبپذیری بر میزبانهای ESXi که برای استفاده از AD برای مدیریت کاربر پیکربندی شدهاند، تأثیر میگذارد. طبق گفتهی مایکروسافت، این آسیبپذیری توسط اپراتورهای باجافزار، از جمله Akira و Black Basta، مورد سوءاستفاده قرار میگیرد و از رفتار گروه ESX Admins برای به دست آوردن مدیریت کامل ESXi سوءاستفاده میکند. CISA این مشکل را در کاتالوگ KEV خود فهرست کرده و خاطرنشان میکند که در حوادث باجافزاری مورد استفاده قرار گرفته است.
این آسیبپذیری در ESXi 8.0 U3 برطرف شده است. برای سیستمهای قدیمیتر، Broadcom راه حل زیر را توصیه میکند:
- مقدار esxAdminsGroupAutoAdd را از true به false تغییر دهید.
- authValidateInterval را از 1440 به 90 دقیقه تغییر دهید.
- در صورت لزوم، نگاشت پیشفرض گروه ESX Admins را پاک کنید.
این کنترلها میزان افشای اطلاعات را کاهش میدهند، اما درس معماری گستردهتر است: نفوذ به دامنه نباید به طور خودکار به دشمن اجازه دهد تا امتیازات ادمین hypervisor را به دست آورد.
توصیه برای مدافعان و تیم های امنیت شبکه
از وابستگی مستقیم و غیرضروری به اکتیو دایرکتوری به میزبانهای ESXi خودداری کنید. در مواردی که الزامات تجاری ایجاب میکند، به اصل حداقل امتیاز پایبند باشید: فقط حسابهایی را به گروههای مدیریتی اضافه کنید که واقعاً به این سطح دسترسی نیاز دارند، از حسابهای مدیریتی جداگانه با اعتبارنامههای جداگانه برای دامنه و برای hypervisoriها استفاده کنید، دسترسی به رابطهای مدیریتی ESXi و vCenter را فقط به آن بخشهای شبکه، حسابها و ایستگاههای کاری که برای کنترل آن ضروری هستند محدود کنید و تغییرات مجوز ESXi را به طور مداوم اعتبارسنجی کنید. کنترل دسترسی مبتنی بر نقش vCenter (RBAC) و فدراسیون هویت باید برای مدیریت مجازیسازی پیکربندی شوند، در حالی که اعتبارنامههای سازمانی معمولی و گروههای دامنه گسترده نباید برای دسترسی به vCenter یا ESXi با امتیازات بالا استفاده شوند.
استفاده مجدد از اعتبارنامه از بخش ویندوز
مسیر سوم نیازی به آسیبپذیری ندارد. اعتبارنامههای مدیریتی موجود در کنترلکنندههای دامنه، سرورهای پرش، سیستمهای پشتیبان، زیرساخت هویت یا ایستگاههای کاری مدیریتی ممکن است در صورت استفاده از حسابهای مدیریتی یکسان در بخشهای مختلف زیرساخت، دسترسی به vCenter یا ESXi را فراهم کنند. MITER ATT&CK تکنیک حسابهای معتبر را برای ESXi قابل اجرا میداند و به طور خاص خاطرنشان میکند که حسابهای پیشفرض یا دامنه آسیبدیده میتوانند دسترسی ممتاز به سایر سیستمها را فراهم کنند.
در این حادثه، اعتبارنامههای به دست آمده از سیستمهای غیر مجازیسازی در محیط سازمان برای دسترسی به vCenter Server Appliances استفاده شدند. برخلاف سوءاستفاده از آسیبپذیری، احراز هویت موفقیتآمیز با یک حساب معتبر ممکن است از نظر عملیاتی عادی به نظر برسد. بنابراین، برای تشخیص قابل اعتماد چنین فعالیتی، تحلیلگران باید میزبان منبع، تاریخچه حساب، زمان، مقصد، اقدامات مدیریتی بعدی و اینکه آیا حساب احراز هویت شده به طور معمول زیرساخت مجازیسازی را مدیریت میکند یا خیر، ارزیابی کنند.
زیرساخت پشتیبانگیری به عنوان یک پل اعتبارسنجی
پلتفرمهای پشتیبانگیری، ذخیرهسازی غیرفعال نیستند. آنها معمولاً به حسابهای کاربری سرویس، اعتبارنامههای hypervisor، دسترسی به مخزن و دسترسی گسترده به شبکه نیاز دارند تا بتوانند بارهای کاری حیاتی را محافظت و بازیابی کنند. این امر سرور پشتیبانگیری را به یک نقطه اعتماد متمرکز تبدیل میکند. در این حادثه، مهاجم پس از دستیابی به اجرای مدیریتی در زیرساخت پشتیبانگیری، اعتبارنامههای ذخیره شده را استخراج کرد و مسیری را به سمت سایر لایههای زیرساخت ایجاد کرد.
ماندگاری در صفحه مدیریت
با توضیح احتمالات خطر بالقوه، به مطالعه موردی خود برگردیم. مهاجمان موفق شدند از طریق SSH به دستگاه vCenter که بازیابی فاجعه مجازیسازی را مدیریت میکند، نفوذ کنند و در آنجا دو لایه ماندگاری ایجاد کردند. اولین لایه از MeshAgent، جزء پایانی پلتفرم مدیریت از راه دور قانونی MeshCentral، استفاده کرد. لایه دوم از Ligolo-ng به عنوان یک تونل معکوس که به عنوان یک سرویس systemd پیادهسازی شده است، استفاده کرد. این فعالیت به دو تکنیک ATT&CK مربوط میشود: Systemd Service (T1543.002) و Protocol Tunneling (T1572).
جدول زمانی به شرح زیر بود. مهاجمان از طریق SSH به عنوان root در دستگاه احراز هویت شدند. چهل و سه ثانیه بعد، MeshAgent را از طریق یک اسکریپت shell دریافت و مستقر کردند. نشست SSH در مجموع 2 دقیقه و 26 ثانیه طول کشید. پس از پایان آن، مهاجم دیگر از SSH برای دسترسی به دستگاه آسیبدیده استفاده نکرد، بنابراین سودمندی نظارت متمرکز بر نشست SSH تعاملی را کاهش داد. تقریباً چهار ساعت بعد، آنها از طریق MeshAgent برگشتند و تونل Ligolo-ng را به عنوان یک واحد systemd پایدار نصب کردند.
Unit file /etc/systemd/system/vmware-vdma.service
Service vmware-vdma
Description “DNS, time, VM settings sync (v2.03.24766)”
ExecStart /opt/vmware/bin/agent
Restart always
Strings in /opt/vmware/bin/agent:
Ligolo-ng v0.8.2
api.cloudvflare[.]com:443
این واحد از یک پیشوند شبیه به VMware استفاده میکند، فایل باینری خود را در زیر /opt/vmware/bin/ قرار میدهد، عملکردهای قابل قبول نگهداری دستگاه را توصیف میکند و درخواست Restart=always را میدهد. یک مدافع نباید هیچ سرویس ناشناختهای که شبیه VMware به نظر میرسد را به طور پیشفرض مخرب تلقی کند، زیرا ممکن است ادغامهای سفارشی وجود داشته باشد، اما سرویسی که در فهرست سرویسهایی که سازمان به عنوان قابل اعتماد تعریف میکند، وجود ندارد، یک ناهنجاری با اطمینان بالا است که نیاز به اعتبارسنجی فوری دارد.
فراتر از حادثه مورد بحث، تکنیکهای پیشرفتهتر پایداری ESXi نیز مستند شدهاند. به عنوان مثال، Mandiant مشاهده کرد که مهاجمان از بستههای نصب vSphere (VIBs) مخرب به عنوان یک مکانیسم پایداری در میزبانهای ESXi آسیبدیده استفاده میکنند. این نشان میدهد که مهاجمان با دسترسی مدیریتی میتوانند دسترسی پایدار در لایه hypervisor ایجاد کنند، از جمله پایداری که پس از راهاندازی مجدد میزبان باقی میماند. با این حال، این حادثه نشان میدهد که نرمافزار مدیریت از راه دور رایج و یک سرویس systemd میتوانند زمانی که خود vCenter قابل اعتماد و تحت نظارت ضعیف است، کافی باشند.
تبدیل vCenter به یک صفحه
کنترل تهاجمی
یکی از تکنیکهای جالب مشاهده شده در این حادثه، استفاده از پروفایلهای میزبان vCenter بود. پروفایلهای میزبان برای ثبت و اجرای پیکربندی در میزبانهای ESXi در نظر گرفته شدهاند. یک پروفایل میزبان میتواند برای میزبانهای جداگانه، خوشههایی از میزبانها یا تمام میزبانهای مرتبط با یک پروفایل اعمال شود. همچنین ممکن است شامل زیر پروفایلهایی باشد که جنبههای پیکربندی خاصی را پوشش میدهند، مانند احراز هویت. در میان موارد دیگر، پروفایلهای میزبان ممکن است شامل پیکربندی برای حالت پشتیبانی فنی (TSM) و TSM-SSH باشند.
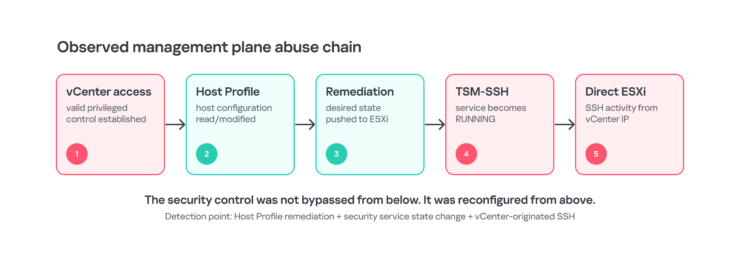
در این حادثه، مهاجم از پروفایلهای میزبان برای تغییر وضعیت سرویس TSM-SSH برای فعال کردن SSH در میزبانهای ESXi هدف استفاده کرد. شواهد، توالی زیر را ثبت کردند:
| Offset | Source | Observed event | Primary evidence |
| T+0 | vCenter | Host configuration read through Host Profile workflow | vpxa.log |
| T+10m18s | vCenter | Configuration change pushed to enable SSH | vpxa.log |
| T+10m51s | vCenter / ESXi | TSM-SSH service reached RUNNING state, indicating that SSH has been enabled on the host and it is accessible from a remote device |
vpxa.log + vobd.log |
توجه داشته باشید که فاصله ۳۳ ثانیهای بین ارسال پیکربندی و رسیدن TSM-SSH به حالت RUNNING به اندازه کافی کوتاه است تا بتوانیم با مقایسه گزارشهای منابع مختلف، این رویدادها را به سرعت با هم مرتبط کنیم. در مجموع، یازده دقیقه پس از خواندن پیکربندی اولیه، مهاجم طول کشید تا میزبان را از SSH غیرفعال شده با سیاست به پشتیبانی دسترسی مستقیم از راه دور پیکربندی مجدد کند. متعاقباً، دسترسی مستقیم SSH به میزبانهای ESXi هدف از IP دستگاه vCenter سرچشمه میگرفت، منبعی که معمولاً در شبکه مدیریت بسیار قابل اعتماد تلقی میشود.
چرا تغییر پیکربندی ESXi از طریق vCenter یک شکست در مرز اعتماد است؟
مقاومسازی میزبان مهم است، اما کنترلهای مدیریتشده مرکزی نباید پس از به خطر افتادن ابزار مدیریت مرکزی، مستقل در نظر گرفته شوند. اگر vCenter اختیار تغییر وضعیت میزبان را داشته باشد، مهاجمی که آن را کنترل میکند، ممکن است بتواند یک تغییر مخرب را از نظر ساختاری شبیه به فعالیت انطباق قانونی جلوه دهد: پیکربندی را بخواند، وضعیت مورد نظر را اعمال کند و نتیجه را مشاهده کند. زمینه متمایز، مجوز، زمانبندی، حساب منبع، پنجره تغییر و اینکه آیا خود وضعیت مورد نظر امنیت را تضعیف میکند یا خیر، میشود.
به همین دلیل است که vCenter باید به عنوان یک دارایی Tier 0 در نظر گرفته شود و بالاترین سطح حفاظت ممکن را داشته باشد. حسابهای مدیریتی سطح مدیریت باید از مدیریت عادی سازمانی جدا شوند، دسترسی به شبکه باید به مسیرهای مدیریتی اختصاصی محدود شود، تغییرات پیکربندی پرخطر باید نیاز به احراز هویت و نظارت قوی داشته باشند و ترافیک vCenter به ESXi باید به طور کامل با یک خط پایه رفتار عادی (الگوهای اتصال، پورتها، پروتکلها، سیستمهای منبع و مقصد) مقایسه شود، نه اینکه به طور ضمنی مورد اعتماد باشد. همه اختلافات قابل توجه باید به عنوان مشکوک تلقی شده و بررسی شوند.
فرصت تشخیص با دقت بالا
هنگامی که انطباق با مشخصات میزبان (یا remediation in VMware terms) پیکربندی TSM یا TSM-SSH را خارج از یک پنجره تأیید شده تغییر میدهد، باید یک هشدار ایجاد شود، به خصوص هنگامی که با یک جلسه SSH جدید از vCenter یا یک دستگاه مدیریتی دیگر دنبال شود. این توالی دقیقتر از هشدار دادن فقط روی SSH است زیرا هر مرحله به تنهایی قانونی است اما در ترکیب با سایر مراحل خطرناک است.
نکاتی در مورد سوءاستفاده از ESXi: ابزارها و کنترلهای موجود برای نظارت
هنگامی که یک مهاجم بتواند ESXi را مدیریت کند، بسیاری از اقدامات مخرب نیازی به سوءاستفاده ندارند. پروژه LOLESXi فایلهای باینری و اسکریپتهای بومی ESXi را که توسط عوامل تهدید مورد سوءاستفاده قرار گرفتهاند، فهرست میکند، از جمله ابزارهای مدیریتی که ماشینهای مجازی را شمارش میکنند، وضعیت برق را کنترل میکنند و پیکربندی را تغییر میدهند. این رفتار موجود در ویندوز را منعکس میکند، اما هدف، صفحه کنترل hypervisor است.
دو مکانیسم مقاومسازی ESXi وجود دارد و تغییرات در هر یک از آنها میتواند بسیار مشکوک تلقی شود. سطح پذیرش میزبان، کنترل میکند که VIB ها مجاز به نصب کدامند. تنظیم execInstalledOnly کنترل میکند که آیا فایلهای باینری نصب نشده میتوانند اجرا شوند یا خیر. Broadcom اظهار میکند که ESXi 8 به طور پیشفرض گزینه execInstalledOnly runtime را فعال میکند و هشدار میدهد که غیرفعال کردن آن به فایلهای باینری ناشناخته نصب نشده اجازه اجرا میدهد و خطر باجافزار را افزایش میدهد. همچنین یک تنظیم اجرای هسته با همین نام وجود دارد که مربوط به گزینه زمان اجرا است، اما متمایز است. تغییرات در آن ممکن است نیاز به راهاندازی مجدد داشته باشد.
| Control | What it governs | Why a change is suspicious | Useful evidence |
| Host acceptance level | Which VIB packages can be installed | Lowering to a less trusted level expands what the host will accept | esxcli / config events / esxupdate.log |
execInstalledOnly runtime |
Execution of binaries not installed through VIB packages | Value 0/FALSE permits non-installed code to run |
vobd.log + advanced settings |
execInstalledOnly kernel enforcement |
Stronger VMkernel boot-level enforcement that restricts execution to files that were installed through VIB packages and were not subsequently modified. | Weakening may require a reboot and changes the security baseline | kernel settings + boot history |
در مرحله تأثیر ESXi
متوقف کردن ماشینهای مجازی قبل از تأثیر
Mature ESXi lockers معمولاً قبل از تغییر دادههای دیسک مجازی، ماشینهای مهمان را متوقف میکنند زیرا ماشینهای مجازی در حال اجرا قفلهای حالت فعال و فایل را نگه میدارند. خانوادههای مختلف این کار را به روشهای مختلفی پیادهسازی میکنند که تشخیصهای رفتاری مفیدی را ایجاد میکند. خانوادههای شرح داده شده در زیر به حادثه مورد نظر مربوط نمیشوند، اما این توضیحات ممکن است به طور کلی برای محافظت در برابر باجافزار مفید باشند.
| Ransomware family | Observed or documented VM stop approach |
| GwisinLocker, LockBit, Conti | Enumerate worlds with a esxcli vm process list command and terminate individual worlds with a esxcli vm process kill command. |
| AvosLocker, RedAlert (aka N13V) | Use a single shell pipeline for both world enumeration and force kills. |
| Hive, fcker.py | Use vim-cmd vmsvc/power.off for registered virtual machines. |
| RansomHub ESXi builds | Contain custom C++ logic that can enumerate and stop machines without relying on an esxcli or vim-cmd command sequence. |
ما از تکنیک دقیقی که در این حادثه برای از کار انداختن ماشینهای مجازی (VMها) استفاده شده، بیاطلاع هستیم. با این حال، انجامِ سریع و متوالیِ عملیاتِ خاموشسازی (Power-off) یا خاتمهدهی (World-kill) در تعداد زیادی از ماشینهای مجازی، همواره نشانهای بسیار قابلاتکا است که وقوع یک حادثه مخرب را پیشبینی میکند. بر اساس شواهد موجود در پرونده، در Host مربوط به بازیابی پس از فاجعه (Disaster Recovery)، تمامی ماشینهای مجازی ظرف ۲۳ ثانیه متوقف شدند؛ همچنین فایل vmksummary.log — که تعداد ماشینهای مجازیِ در حال اجرا را به صورت ساعتی ثبت میکند — نشان داد که تعداد آنها از سطح معمول به صفر رسیده است.
انتقال محموله (Payload) و عملکرد FlowSsh
محموله از طریق پروتکل SFTP به سیستم ESXi منتقل شد. فایل لاگِ احراز هویت (auth.log) حاوی شناسهای بود که به FlowSsh — کتابخانه کلاینت SSH شرکت Bitvise برای زبانهای C، C++ و .NET— تعلق داشت. FlowSsh از پروتکل SFTP، درخواستهای اجرای دستور از راه دور، نشستهای Shell تعاملی و تونلزنی پشتیبانی میکند. اگرچه این قابلیتها با الگوی انتقالِ مشاهدهشده همخوانی دارند، اما شناسایی دقیق این کتابخانه باید عمدتاً بر اساس شناسه ثبتشدهی کلاینت صورت گیرد، نه صرفاً بر پایه استنباطهای رفتاری.
پس از انتقال محموله، مجموعهای از دستورات اجرا شد. Kaspersky این توالی را عمدتاً با استفاده از فایل shell.log بازسازی کرده است.
| Offset | Observed command | Analytical note |
| T+0 | true | No-op probe in a dedicated session. |
| T+1s | chmod +x /tmp/esx64 | Separate execution session. |
| T+1m48s | true | Second no-op probe. |
| T+1m49s | ./tmp/esx64 /selftest | Separate execution session; payload validation stage. |
قبل از هر جفت فرمان، یک جلسه اجرا میشد که فقط true را اجرا میکرد. این الگوی تکراری با تنظیم خودکار کانال FlowSsh سازگار است، اما به صورت جداگانه، نمیتوان آن را به عنوان یک شاخص قابل اعتماد از ابزار مورد استفاده در نظر گرفت. اپراتورهای انسانی نیز میتوانستند true را تایپ کنند و سایر چارچوبهای اتوماسیون میتوانستند کاوشگرهای دسترسیپذیری را منتشر کنند. بنابراین، این توالی باید به عنوان یک اثر انگشت رفتاری شکار شود، نه به عنوان یک امضای منحصر به فرد برای FlowSsh. مقدار آن هنگامی که با یک شناسه کلاینت SSH غیرمعمول، مرحلهبندی SFTP به /tmp، chmod و یک self-test یا اجرای payload بعدی ترکیب شود، افزایش مییابد.
پنجره خودآزمایی سه ساعته
اجرای /selftest تقریباً 16 ثانیه طول کشید و تقریباً سه ساعت قبل از انفجار نهایی رخ داد. اجرای آزمایشی پیش از ضربه ممکن است نشان دهد که اپراتور قبل از اقدام به اجرای مخرب، در حال اعتبارسنجی سازگاری با ساختار ESXi هدف بوده است.
فرصت تشخیص پیش از ضربه
مرحلهبندی غیرمنتظره فایلهای اجرایی تحت /tmp و به دنبال آن اجرا و دسترسی بعدی به /vmfs را به عنوان یک توالی حیاتی پیش از ضربه در نظر بگیرید. در حالی که شاخصهای فردی مانند chmod +x ممکن است به تنهایی مبهم باشند، اجرای غیرمنتظره یک فایل اجرایی تازه مرحلهبندی شده از /tmp میتواند خود یک شاخص قوی از فعالیت مخرب باشد. توالی کامل با پیوند دادن مرحلهبندی، اجرا، اعتبارسنجی و دسترسی بعدی به لایه ذخیرهسازی ماشین مجازی، شواهد زمینهای قویتری ارائه میدهد.
دستور فعالسازی و اطمینان از شواهد
مهاجمان دستور زیر را اجرا کردند تا فعالیت مخرب را آغاز نمایند.
./tmp/esx64 /p /vmfs/ /depth 5 /wipe /allsys /detach /-showvolumes
بیایید آن را به پارامترهای جداگانه تقسیم کنیم و کاربرد فارنزیک آنها را تجزیه و تحلیل کنیم. تفسیر پارامتر با سطح اطمینان همراه است، زیرا جزئیات دقیق پیادهسازی بدون فایل باینری قابل بازسازی نیست.
| Parameter | Observed or corroborated meaning | Interpretation confidence |
| /p /vmfs/ | Target path is the VMFS root where virtual-machine files reside. | High: direct command + platform path. |
| /depth 5 | Directory recursion depth. | High: conventional argument meaning and observed placement. |
| /wipe | Overwrite/wipe behavior; ._wipe artifacts were present across datastores. | High for destructive behavior, medium for exact implementation. |
| /allsys | Include system files. This aligns with publicly documented BlackNevas/Trigona family behavior. | Medium: the assessment is based on the comparison with the publicly documented malware family behavior; missing binary prevents direct validation. |
| /detach | Detach from the terminal; activity continued after SSH disconnect. | High: external documentation + incident persistence of effects. |
| /-showvolumes | Suppress volume listing according to documented family parameters. | Medium: comparative documentation only. |
سبک آرگومان اسلش رو به جلو شبیه خانواده خط فرمان Trigona و BlackNevas است. SentinelOne BlackNevas را به عنوان یک مشتق Trigona با قابلیت ساخت ESXi و سوئیچهای تخصصی، از جمله /p یا /path، /wipe، /depth و /detach، توصیف میکند. این مقایسه، انتساب را تقویت میکند اما جایگزین هش دودویی یا تطابق مهندسی معکوس نمیشود.
بازنویسی جزئی و آنچه که در واقع ۲ کیلوبایت نشان میدهد
آثار حادثه نشان داد که تقریباً ۲ کیلوبایت اول فایلهای دیسک مجازی رونویسی شدهاند. آسیب به ابتدای دیسک میتواند MBR محافظ، هدر GPT اولیه و سایر ساختارهای اولیه بوت یا سیستم فایل را از بین ببرد، که میتواند بلافاصله یک سیستم مهمان را غیرقابل بوت کند. با این حال، مشخصات UEFI به رسانههای GPT نیاز دارد تا هدرهای GPT اولیه و پشتیبان و آرایههای ورودی پارتیشن را در مکانهای مختلف نگه دارند. اگر GPT اولیه خراب باشد و نسخه پشتیبان معتبر باشد، نرمافزار آگاه از GPT باید از نسخه پشتیبان استفاده کند، که ممکن است به بازیابی اولیه کمک کند. بنابراین، بازنویسی ۲ کیلوبایت اول به خودی خود به این معنی نیست که فراداده پارتیشن غیرقابل بازیابی است. بازیابی عملی به این بستگی دارد که آیا رکوردهای بوت اضافی، متادیتا سیستم فایل، ساختارهای حجم، توصیفکنندهها یا دادههای برنامه نیز اصلاح شدهاند یا خیر همچنین به طرح دقیق دیسک مجازی نیز وابسته است.
تخریب مسیر بازیابی در ابتدا
در این حادثه، زیرساخت پشتیبانگیری آسیب جانبی نبود. مهاجم چند روز قبل از حمله اصلی، محافظت از آنتیویروس را در محیط پشتیبانگیری غیرفعال کرد و بعداً سرویسهای پشتیبانگیری را متوقف کرد، زیرساخت بازیابی را رمزگذاری کرد و دسترسی مدیریتی را مختل کرد – همه اینها قبل از انفجار ESXi بود. ترتیب عملیات، توانایی مدافعان را برای بازیابی تولید در زمانی که بیشترین نیاز را به آن داشتند، کاهش داد.
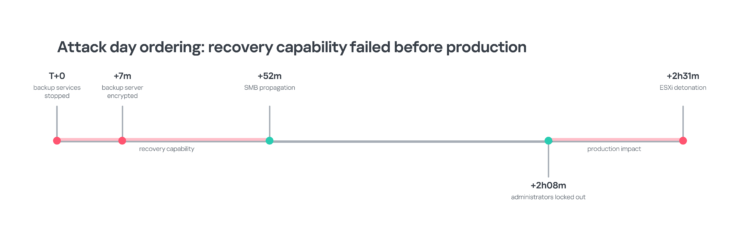
این امر تعریف معماری پشتیبانگیری انعطافپذیر را تغییر میدهد. تغییرناپذیری ذخیرهسازی ارزشمند است، اما از هویتها، سرورهای مدیریت، مخازن، مسیرهای شبکه، اعتبارنامهها یا رویههای مورد نیاز برای انجام بازیابی سیستم محافظت نمیکند. بازیابی باید به عنوان یک مرز امنیتی جداگانه با هویتهای مدیریتی مستقل، مسیرهای مدیریتی محدود، گزینههای بازیابی آفلاین یا منطقی ایزوله، رویههای بازیابی آزمایششده و نظارتی که به صفحه کنترل تولید وابسته نیست، طراحی شود.
دو آسیبپذیری اخیر در Veeam نمونه کاملی از این موضوع هستند. اگرچه هیچ یک از این آسیبپذیریها در این مورد مورد سوءاستفاده قرار نگرفتند، اما از سیاست مدیریت امتیاز ضعیف سوءاستفاده میکنند که ممکن است آنها را توسط هر کاربر دامنه، از جمله کاربرانی با کمترین امتیاز، قابل سوءاستفاده کند. CVE-2024-40711 در پایگاه داده KEV CISA به عنوان یک آسیبپذیری مورد سوءاستفاده توسط باجافزار ذکر شده است. CVE-2025-23120 جدیدتر است و هنوز در KEV وجود ندارد، اما شایان ذکر است که طبق گفته Veeam، اجازه اجرای کد از راه دور را میدهد، اما فقط بر سرورهای پشتیبان متصل به دامنه تأثیر میگذارد. درس کلی این ماجرا مختص وندور خاصی نیست: یک سیستم بازیابی که به همان صفحه هویتی زیرساخت عملیاتی وابسته است، میتواند مورد نفوذ قرار گرفته و برای دستیابی به اهداف مهاجمان مورد استفاده قرار گیرد.
تشخیص و بررسی
تعدادی فایل لاگ وجود دارد که رویدادهای ESXi را مستند میکنند. این منابع میتوانند یک حادثه مخرب hypervisor را حتی زمانی که هیچ عامل پایانی روی ESXi وجود ندارد، بازسازی کنند. محدودیت، نگهداری است. Broadcom اظهار میکند که ESXi لاگها را به صورت داخلی در یک ramdisk ذخیره میکند که فضای محدودی دارد و در هنگام راهاندازی مجدد پاک میشود و اگر لاگها باید پس از راهاندازی مجدد و از دست رفتن فضای ذخیرهسازی محلی، باقی بمانند، scratch مداوم یا syslog از راه دور مورد نیاز است. ما توصیه میکنیم لاگها را در فضای ذخیرهسازی از راه دور جمعآوری کنید تا دید فارنزیک نسبت به حوادث ESXi حفظ شود.
| Priority | Source | What it establishes | Loss risk | Acquisition note |
| P1 | auth.log | SSH authentication, source, session timing, and client identifiers | Medium | Forward remotely; preserve before rotation. |
| P1 | shell.log | Every ESXi Shell command, plus shell enablement and disablement | Medium | Highest-value command source. |
| P1 | vpxa.log | Host-side vCenter actions, including management workflows | Medium | Correlate with vCenter Events and Tasks. |
| P1 | vobd.log | Service-state changes, security observations, and execInstalledOnly events |
Medium | Useful high-signal configuration evidence. |
| P1 | vCenter Events / Tasks | Principal, object and administrative action | Medium | Export immediately if vCenter remains available. |
| P1 | VCSA systemd + filesystem | Persistence units and referenced binaries | Medium | For /etc/systemd/system and /opt/vmware, validate the current filesystem and service configuration against the organization’s approved state |
| P2 | vmkernel.log / vmkwarning.log | Storage, world lifecycle, and kernel warnings | Medium | Corroborates impact and host behavior. |
| P2 | vmksummary.log | Hourly running-VM count and host heartbeat | Medium | Strong for impact scale; coarse timing. |
| P2 | esxupdate.log | VIB / patch installation activity | Medium | Critical if malicious VIB installation is suspected. |
| P2 | vmware.log per VM | VM-specific power and device events | Medium | At risk if the datastore is encrypted or wiped. |
| P2 | hostprofiletrace.log | Host Profile application / compliance activity | Medium | Preserve for suspected Host Profile abuse. |
| P3 | fdm.log / vmauthd.log / syslog.log | HA, port 902 and general daemon context | Medium | Useful corroboration after P1/P2 acquisition. |
فرصتهای تشخیص با اطمینان بالا
این بخش خلاصهای از ارزشمندترین یادداشتهای تشخیص رفتاری مشتق شده از حادثه را ارائه میدهد. قویترین قوانین، اقدامات مشروع را به یک توالی غیرطبیعی مرتبط میکنند، نه اینکه روی هر دستور مدیریتی هشدار دهند.
| Detection | Behavior | Telemetry | Severity |
| Host Profile -> TSM-SSH | Host Profile remediation changes TSM-SSH from policy-disabled to running outside an approved change window. | vCenter Events, vpxa.log, vobd.log | Critical |
| vCenter-originated direct SSH | New SSH session from vCenter to ESXi after a security-state change. | auth.log + network flow | Critical |
| New VMware-looking systemd unit | New/modified unit in /etc/systemd/system referencing a non-baselined binary under a VMware-like path. |
VCSA filesystem / audit | High |
execInstalledOnly weakened |
/User/execInstalledOnly becomes 0/FALSE or kernel enforcement is disabled. |
vobd.log + config audit | Critical |
| Acceptance level lowered | Host acceptance level is changed to a less trusted level outside maintenance. | vCenter / ESXi config | High |
| Automated SSH probe sequence | true-only session followed seconds later by exec or chmod from the same source/client. |
auth.log + shell.log | High when combined |
| Payload validation | Executable under /tmp performs a short self-test and later touches /vmfs. |
shell.log | Critical |
| Mass VM termination | Many VM power-off or world-kill actions within seconds/minutes. | shell.log, hostd.log, vCenter Tasks | Critical |
| Backup-first impact | Backup services stop or security controls are disabled shortly before hypervisor changes. | Windows/backup telemetry + vCenter | Critical |
| Datastore wipe artifacts | Rapid creation of wipe markers or destructive writes across multiple VMFS volumes. | filesystem + vobd/vmkernel |
نمونه منطق همبستهسازی (Correlation Logic)
در ادامه، دو نمونه از منطق همبستهسازیِ مستقل از فناوری (Technology-neutral) ارائه شده است که میتوان از آنها برای شناسایی (شکار) رخدادهای مشابه استفاده کرد. توجه داشته باشید که این موارد، قوانینِ آمادهی SIEM نیستند، اما میتوانید از آنها برای تدوین و توسعهی قوانین اختصاصی خود بهره بگیرید.
نمونه ۱: سوءاستفاده از Host Profile که منجر به دسترسی مستقیم به ESXi میشود:
مثال 1:
IF host_profile_remediation changes service in {TSM, TSM-SSH}
AND service_state becomes RUNNING within 5 minutes
AND no approved change window exists
THEN raise HIGH severity;
IF SSH session to same ESXi host originates from vCenter or management appliance
within 15 minutes of the remediation
THEN escalate to CRITICAL and preserve auth.log, vpxa.log, vobd.log,
vCenter Events/Tasks and Host Profile state
مثال 2:
IF SFTP upload or new executable appears under /tmp
AND chmod / execution follows from same SSH client or source
AND a short validation run occurs before access to /vmfs
THEN raise CRITICAL;
Increase confidence if:
- client identifier is unusual for the management segment
- repeated true-only SSH channels precede command
- smultiple VMs are stopped soon afterward.
پاسخ به حادثه در لایه مجازیسازی
این بخش شامل اقدامات توصیهشده هنگام پاسخ به حادثهای مربوط به باجافزار ESXi است.
30 دقیقه اول پس از کشف حادثه
1- جداسازی دسترسی مدیریت vCenter از بخشهای عادی سازمانی و در عین حال حفظ دسترسی محقق از طریق یک مسیر کنترلشده.
2- استخراج رویدادها و وظایف vCenter، سوابق حسابرسی SSO، جلسات فعال و تعاریف فعلی پروفایل میزبان قبل از تغییرات اصلاحی، پاک کردن زمینه.
3- جمعآوری ESXi auth.log، shell.log، vpxa.log، vobd.log، hostd.log، vmkernel.log، vmkwarning.log، vmksummary.log، esxupdate.log و hostprofiletrace.log از هر میزبان آسیبدیده.
4- حفظ مسیرهای VCSA /etc/systemd/system، /opt/vmware که توسط واحدهای ناشناخته یا تأیید نشده قبلی ارجاع داده شدهاند، تاریخچه پوسته، wtmp، گزارشهای احراز هویت و کپیها یا هشهای فایلهای باینری مشکوک.
5- قبل از بازسازی یا تغییر اعتبارنامههای زیرساخت، تلهمتری سرور پشتیبان، وضعیت سرویس، شواهد ذخیرهسازی اعتبارنامه و گزارشهای شبکه را ثبت کنید.
6- وضعیت فعلی execInstalledOnly، سطح پذیرش میزبان، وضعیت SSH/ESXi Shell، حالت Lockdown، عضویت دامنه و نگاشتهای مجوز ESXi را ثبت کنید.
فقط برای حذف جلسه مهاجم، ESXi را با راهاندازی مجدد راهاندازی نکنید. ماندگاری گزارشهای ESXi به پیکربندی scratch و syslog بستگی دارد و راهاندازی مجدد ممکن است شواهد مقیم در ramdisk را از بین ببرد. تأیید کنید که گزارشهای حیاتی قبل از مهار فعالیتهای مخرب، کپی یا از راه دور نگهداری شدهاند، مگر اینکه تأثیر مداوم، خاموش کردن فوری را اجتنابناپذیر کند.
اولویتهای مهار
- اعتبارنامههای مدیریتیِ در معرض خطر را لغو یا تغییر دهید و مسیرهای دسترسیِ تحت کنترل مهاجم را حذف کنید، اما ابتدا سوابق احراز هویت و وظایف را حفظ کنید.
- دسترسیهای تأیید نشده TSM-SSH و ESXi Shell را پس از جمعآوری شواهد غیرفعال کنید؛ مطمئن شوید که Host Profiles یا سایر اتوماسیونها بلافاصله آنها را دوباره فعال نمیکنند.
- سرویسهای systemd غیرمجاز و عوامل مدیریت از راه دور را تنها پس از تصویربرداری یا حفظ واحد و فایلهای باینری ارجاع شده از VCSA حذف کنید.
- تنظیمات execInstalledOnly و سطح پذیرش را پس از تعیین اینکه انجام این کار باعث اختلال در جمعآوری شواهد یا ابزار بازیابی حیاتی نمیشود، به خط پایه تأیید شده بازگردانید.
- زیرساخت پشتیبانِ در معرض خطر را از محیط عملیاتی بخشبندی یا جدا کنید و قبل از تلاش برای بازیابی در مقیاس بزرگ، یک صفحه کنترل بازیابی تمیز ایجاد کنید.
مقاومسازی معماری برگرفته از این مورد
با vCenter به عنوان Tier 0 رفتار کنید
VMware vCenter صرفاً یک کنسول موجودی نیست. این کنسول میتواند اختیار پیکربندی میزبانها، مدیریت هویتها، مدیریت ماشینهای مجازی، اعمال پروفایلهای میزبان و واسطهگری دسترسی در سراسر فضای مجازی را داشته باشد. حادثه مورد بحث نشان میدهد که چرا نفوذ به vCenter میتواند کنترلهای اعمال شده از طریق صفحه مدیریت مجازیسازی را تضعیف کند و به مهاجم امتیازات کافی برای پیکربندی میزبانها، کنترل ماشینهای مجازی و تغییر تنظیمات مربوط به امنیت در سراسر فضای مجازی را بدهد و به طور بالقوه باعث شود کل محیط مجازی در عرض چند دقیقه مختل یا نابود شود. از vCenter با هویتهای مدیریتی اختصاصی، MFA مقاوم در برابر فیشینگ از طریق federation هویت پشتیبانی شده، دسترسی محدود به شبکه مدیریت، جلسات ممتاز تحت نظارت و نظارت دقیق بر پروفایل میزبان و عملیات تغییر در سطح خوشه محافظت کنید.
هویتهای مجازیسازی را از مدیریت عادی سازمان جدا کنید
از استفاده مجدد گسترده از اعتبارنامههای مدیر دامنه یا مدیر ایستگاه کاری برای مجازیسازی خودداری کنید. در جایی که ESXi به دامنه متصل است، پیکربندی امن Active Directory را طبق توصیههای Broadcom اعمال کنید و نگاشتها و مجوزهای گروه را به طور مداوم بررسی کنید. توجه داشته باشید که تکنیک مهاجم Valid Accounts برای محیطهای ESXi قابل اجرا است. علاوه بر این، به عنوان مثالی از زیرتکنیک Default Accounts، MITRE به طور خاص از حساب vpxuser که توسط vCenter برای مدیریت میزبان استفاده میشود، نام میبرد.
مسیرهای مدیریت مستقیم ESXi را محدود نگه دارید
SSH برای عیبیابی مفید است، اما باید بهعنوان یک مسیر اداری استثنایی بهجای دسترسیهای روزمره در نظر گرفته شود. فعالسازی غیرمجاز SSH در میزبانهای ESXi هم بهطور مستقیم و هم از طریق vCenter باید با نظارت بر تغییرات TSM-SSH شناسایی شده و به عنوان یک رویداد مشکوک تلقی شود. برای سختتر کردن بیشتر میزبانهای ESXi، از حالت Lockdown در جایی که از نظر عملیاتی مناسب است، استفاده کنید، دسترسی فقط به مجموعه کوچکی از کاربران به طور صریح مجاز داده شود، اعمال فیلتر مدیریت شبکه، و سیاست تأیید و ردیابی برای هر گونه تغییر، بهویژه برای فعال کردن دسترسی پوسته در نظر گرفته شود.
مسیر ثبت وقایع را مستقل از میزبان آسیبدیده تنظیم کنید.
گزارش سیستمی از راه دور از ESXi و vCenter باید در زیرساختی خارج از دامنه اعتماد مجازیسازی ذخیره شود. خراش مداوم، بقای گزارش را پس از راهاندازی مجدد بهبود میبخشد، اما در صورت از بین رفتن ذخیرهسازی دادهها یا میزبان، شواهد محلی همچنان ممکن است از بین بروند. توصیه میشود از گزارشگیری متمرکز (مثلاً گزارشگیری SIEM) استفاده کنید که باید شامل احراز هویت، پوسته، مدیریت میزبان، نمایه میزبان و تلهمتری وظایف vCenter باشد. گزارشگیری صحیح باید قبل از وقوع هرگونه حادثه پیکربندی شود تا در صورت بروز شرایط اضطراری، تصویر کامل در اختیار تیم پاسخگویی قرار گیرد.
طراحی پشتیبانگیری به عنوان یک مرز امنیتی جداگانه
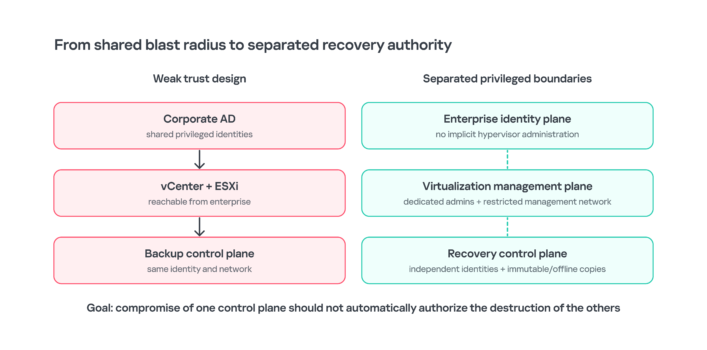
از هویتهای مدیریتی مستقل برای پشتیبانگیری استفاده کنید، وابستگیهای دامنه را به حداقل برسانید، مخازن و رابطهای مدیریتی را ایزوله کنید، از کپیهای تغییرناپذیر در برابر اعتبارنامههای تولید محافظت کنید و بازیابی را با فرض اینکه vCenter و AD تولید در دسترس نیستند، آزمایش کنید. طراحی پشتیبانگیری نه تنها باید بر اساس اینکه آیا دادهها تغییرناپذیر هستند یا خیر، بلکه بر اساس اینکه آیا یک اپراتور معتبر و غیرآلوده، میتواند پس از به خطر افتادن صفحه کنترل تولید، احراز هویت کند، به مخزن دسترسی پیدا کند، دادهها را اعتبارسنجی کند و بارهای کاری را بازیابی کند، بررسی شود.
نتیجهگیری
نکته اصلی حادثه مورد بحث این نیست که ESXi به یک عامل اندپوینت دیگر نیاز دارد. بلکه این است که امنیت مجازیسازی به یکپارچگی صفحه مدیریت، صفحه هویت و صفحه بازیابی به طور همزمان بستگی دارد.
یکhypervisor میتواند کاملاً وصلهبندی شده و محافظت شده باقی بماند و همچنان به نقطه حداکثر تأثیر باجافزار تبدیل شود، در حالی که سیستم مجاز به مدیریت آن قبلاً به خطر افتاده است. مهاجم نیازی به شکستن رمزنگاری VMware یا فرار از یک مهمان نداشت. هنگامی که آنها به یک کنترل vCenter ممتاز دسترسی پیدا کردند، میتوان از یک مکانیسم انطباق مشروع برای تغییر وضعیت میزبان، فعال کردن SSH و ایجاد مسیری به ESXi استفاده کرد که از نظر ساختاری شبیه به فعالیتهای مدیریتی عادی باشد.
این مورد همچنین نشان میدهد که چرا حوادث مخرب باجافزار اغلب قبل از شروع رمزگذاری، برنده یا بازنده میشوند. مهاجم پایداری متناوب ایجاد کرد، ساعتها قبل از انفجار، بار داده ESXi را تأیید کرد، ابتدا قابلیت پشتیبانگیری را مختل کرد و سپس فعالیتهای مخرب را از لایهای که کمتر برای کنترلهای مهمان قابل مشاهده است، اجرا کرد. هر مرحله یک فرصت تشخیص ایجاد میکرد، اما این فرصتها در تلهمتری مدیریت، مجازیسازی و بازیابی وجود داشتند، نه در یک درخت فرآیند اندپوینت مرسوم.
بنابراین، دفاع پایدار، معماری است. با vCenter به عنوان Tier 0 رفتار کنید. هویتهای مجازیسازی را از مدیریت عادی سازمان جدا کنید. دسترسی مستقیم به ESXi را محدود نگه دارید. گزارشهای محلی را خارج از پلتفرم آسیبدیده حفظ کنید. تغییرات پیکربندی پرخطر را به صورت متوالی و نه به صورت دستورات جداگانه شناسایی کنید. در نهایت، بازیابی را طوری طراحی کنید که به خطر افتادن هویت تولید یا مدیریت مجازیسازی، اختیار لازم برای تخریب سیستمهای مورد نیاز برای بازیابی آنها را نیز فراهم نکند.
منبع: