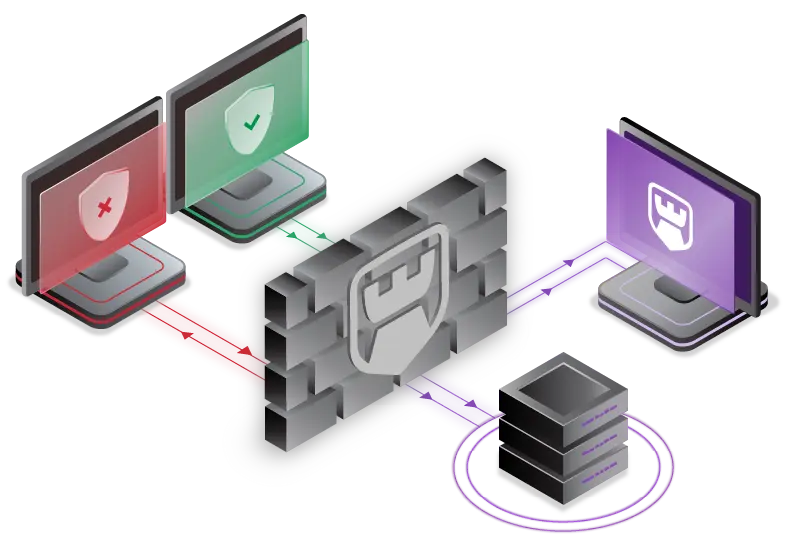
سامانه Padvish NAC راهکاری یکپارچه برای کنترل و خودکارسازی دسترسی به شبکه است که بر پایه همافزایی با سیستم مدیریتی پادویش (Padvish Management System)، سیاستهای سازمان را هوشمند و قابل ردیابی اجرا میکند.
این سامانه پادویش با پایش زنده کلاینتها، سطح آپدیت آنتی ویروس و وضعیت حفاظتی سیستمها را کنترل مینماید و با شناسایی دستگاههای بدون مجوز و تحلیل آسیبپذیریهای بحرانی، مانع اتصال تجهیزات ناامن به شبکه میشود.
سامانه پادویش NAC، با ترکیب قوانین چندشرطی و زمانبندی اجرای سیاستها، مدیریت متمرکز دسترسیها را محقق میسازد. این سامانه همچنین، با بررسی وضعیت دیواره آتش و انطباق با محدوده شبکه ، مدل Zero Trust را در سازمان پیادهسازی میکند.
مدیریت یکپارچه و انطباق با استانداردهای امنیتی در شبکه سازمان، با پادویش NAC میسر میگردد.
قابلیتهای کلیدی
- تأیید دستگاه و کاربر
هر دستگاه را در لحظه اتصال اعتبارسنجی میکند. نصب نسخه بهروز آنتیویروس، فعال بودن وضعیت حفاظت و نصب بودن تمامی وصلههای امنیتی حیاتی سیستمعامل را الزامی کرده و صحت هویت کاربر وارد شده به سیستم را تأیید میکند. - محافظت از تمامی بردارهای دستگاه
دستگاههای بدون حفاظت آنتیویروس را مسدود میکند. پورتهای باز یا آسیبپذیر شبکه را شناسایی و محدود میسازد. از دسترسی از طریق نصب ثانویه سیستمعامل و محیطهای live-boot جلوگیری میکند. - اجرای پویای سیاستها
با جابهجایی کاربران بین بخشهای مختلف شبکه، قوانین دسترسی را بهصورت پویا اعمال میکند. حفاظت یکپارچه را در تمامی اتصالات سیمی، بیسیم و VPN برقرار میسازد و با تغییر وضعیت انطباق، سیاستها را بهصورت خودکار و در لحظه بروزرسانی میکند. - یکپارچگی دسترسی و کاهش ریسک
از اتصال کاربران و دستگاههای فاقد مجوز جلوگیری میکند. میزان مواجهه با بدافزارها، سیستمهای وصلهنشده و نشت داده را کاهش میدهد. از سیاست سختگیرانه «دسترسی فقط در صورت محافظت» پیروی میکند؛ به این معنا که تنها به نقاط پایانی تأیید شده و منطبق، اجازه دسترسی میدهد.
امکانات و توانایی عملیاتی
- کاهش فوری ریسک
با اعتبارسنجی وضعیت حفاظت در زمان دسترسی، تهدیدات را پیش از ورود به شبکه متوقف میکند. - بررسیهای جامع دستگاه
فراتر از آنتی ویروس عمل کرده و وضعیت وصلهها، یکپارچگی سیستمعامل و هویت کاربر را اعتبارسنجی میکند. - کاهش سطح حمله
مواجهه با دستگاههای محافظتنشده و سیستمهای مخرب را از بین میبرد. - تداوم پشتیبانی از کاربران در حین جابهجایی
حفاظت یکپارچه را هنگام جابهجایی کاربران بین بخشهای مختلف (شبکه) یا محیطهای دورکار حفظ میکند. - شفافیت عملیاتی
عملیات امنیتی را با استفاده از سیاستهای خودکار و بازخوردهای کاربرپسند سادهسازی میکند. - مدیریت یکپارچه
مدیریت متمرکز توسط کنسول مدیریتی پادویش.
چرا Padvish NAC؟
- محافظت پیشگیرانه
دستگاههای محافظتنشده یا غیرمجاز را پیش از اتصال مسدود میکند. - لایههای دفاعی یکپارچه
تأیید آنتیویروس، اطمینان از نصب وصلهها، یکپارچگی سیستمعامل و احراز هویت را در یک سیستم واحد ترکیب میکند. - کنترل دسترسی شفاف
دسترسی تنها در صورت تأیید آنتیویروس، نصب وصلهها و احراز هویت اعطا میشود. - اجرای انطباقی (یا اعمال سیاست انطباقپذیر)
سیاستهای امنیتی را برای کاربران در حال جابهجایی در سطح شبکه بهطور خودکار تنظیم میکند، بدون آنکه خللی در بهرهوری ایجاد شود.
مناسب برای انواع سازمانها
پادویش NAC برای سازمانهایی طراحی شده است که ملزم به اجرای الزامات سختگیرانه برای انطباق دستگاه و کاربر، پیش از اعطای دسترسی به شبکه هستند:
- سازمانهای بزرگی که شبکههای مهمان و BYOD (آوردن دستگاه شخصی) را مدیریت میکنند و به کنترلهای امنیتی یکپارچه نیاز دارند.
- بخشهای دولتی یا شبکههای آموزشی با کاربران و نقاط پایانیِ متنوع که به صورت مداوم تغییر میکنند.
- سازمانهای دولتی و دفاعی که ملزم به اجرای استانداردهای انطباق و حفاظت از دادهها هستند.
- سازمانهایی که با تهدیدات ناشی از محیطهای Live-boot، نصب سیستمعاملهای غیرمجاز یا نقاط پایانی (Endpoints) مدیریتنشده مواجه هستند.
پرسشهای متداول
سامانه Padvish NAC چیست؟
یک راهکار جامع کنترل دسترسی شبکه (NAC) که تضمین میکند تنها کاربران و دستگاههای امن، منطبق با سیاستها و احراز هویت شده، اجازه دسترسی به شبکه شما را داشته باشند.
تفاوت Padvish NAC با فایروالهای سنتی در چیست؟
فایروالها ترافیک را کنترل میکنند در حالی که NAC کنترل میکند در وهله اول چه کسی و چه چیزی متصل میشود. NAC انطباق با سیاستها را حتی پیش از برقرار شدن اتصال تضمین میکند.
پیش از اعطای دسترسی، چه بررسیهایی انجام میشود؟
Padvish NAC مواردی نظیر حضور آنتی ویروس، سطح وصلهها (Patch)، نوع سیستمعامل، پورتهای باز، هویت کاربر و وضعیت کلی حفاظت از سیستم را تایید میکند.
آیا این سامانه با سایر ابزارهای امنیتی سازگار است؟
بله، Padvish NAC برای اجرای یکپارچه سیاستها، بهطور کامل با سایر محصولات پادویش، سیستمهای آنتی ویروس متفرقه و ابزارهای SIEM یکپارچه میشود.
آیا این سامانه برای محیطهای BYOD (آوردن دستگاه شخصی) یا محیطهای مهمان مناسب است؟
قطعاً. این سامانه تضمین میکند که هر دستگاهی — اعم از شخصی، سازمانی یا مهمان — پیش از دسترسی به شبکه، با استانداردهای امنیتی تعریف شده شما مطابقت داشته باشد.
وقتی دستگاهی نتواند با استانداردها مطابقت داشته باشد، چه اتفاقی میافتد؟
دستگاههای ناسازگار بهطور خودکار مسدود یا قرنطینه میشوند، و یا برای بازیابی دسترسی به شبکه، ملزم به طی کردن مراحل اصلاحی (مانند نصب آپدیتها یا آنتیویروس) هستند.