شرکت Cisco یک نقص Zero-day فعال دیگر را در Secure Email Gateway (SEG) خود که به مهاجمان از راه دور و بدون احراز هویت اجازه میدهد دستورات را با امتیازات ریشه اجرا کنند، وصله کرده است.
این آسیبپذیری که با شناسه CVE-2026-76519 ردیابی میشود، ناشی از یک ضعف پیمایش مسیر نسبی در ویژگی Advanced Malware Protection (AMP) SEG است که به علت مدیریت نادرست پیوستهای ایمیل است. مهاجمان میتوانند با ارسال ایمیلی حاوی یک پیوست مخرب از طریق یک دستگاه وصله نشده، از این مشکل سوءاستفاده کنند.
CVE-2026-76519 بر نمونههای SEG تأثیر میگذارد که در آنها سرویس اعتبار فایل فعال و به یک سیاست ایمیل اختصاص داده شده است و نسخه Content Scanner Tools قبل از 25.3.0.5525 است.
برای تعیین اینکه آیا یک دستگاه خاص آسیبپذیر است یا خیر، مدیران باید از دستور contentcannerstatus CLI برای بررسی نسخه Content Scanner Tools در حال اجرا استفاده کنند و کادر انتخاب ” Enable File Reputation” را در زیر Mail Policies > Incoming Mail Policies > Advanced Malware Protection یا Mail Policies > Outgoing Mail Policies > Advanced Malware Protection در رابط مدیریت مبتنی بر وب بررسی کنند.
در حالی که این شرکت جزئیات بیشتری در مورد حملاتی که از نقص CVE-2026-76519 سوءاستفاده میکنند، به اشتراک نگذاشت، شاخصهای سازش (IOC) را در جدول زیر به اشتراک گذاشت.
| Log Message | Recommended Action |
|---|---|
| System Security: Suspected compromise indicator was found. Contact TAC for further recommendations. | Compromise detected. Follow the instructions in the Recommendations section of this Security Advisory |
| System Security: Security scan did not complete. Contact TAC for further recommendations. | Contact the Cisco Technical Assistance Center (TAC) for further support. |
| System Security: No compromise indicator was found. | No compromise detected. Upgrade to a fixed software release if applicable |
Cisco همچنین به کاربران هشدار داد که گزارشهای فایروال و شبکه را برای نشانههای فعالیت مشکوک (از جمله دانلودها و آپلودها به و از آدرسهای IP خارجی یا مشکوک) بررسی کنند، زیرا مهاجمان ممکن است پس از دستیابی به اجرای دستور در سطح ریشه در سیستمهای آسیبپذیر، شواهد سوءاستفاده را حذف کنند.
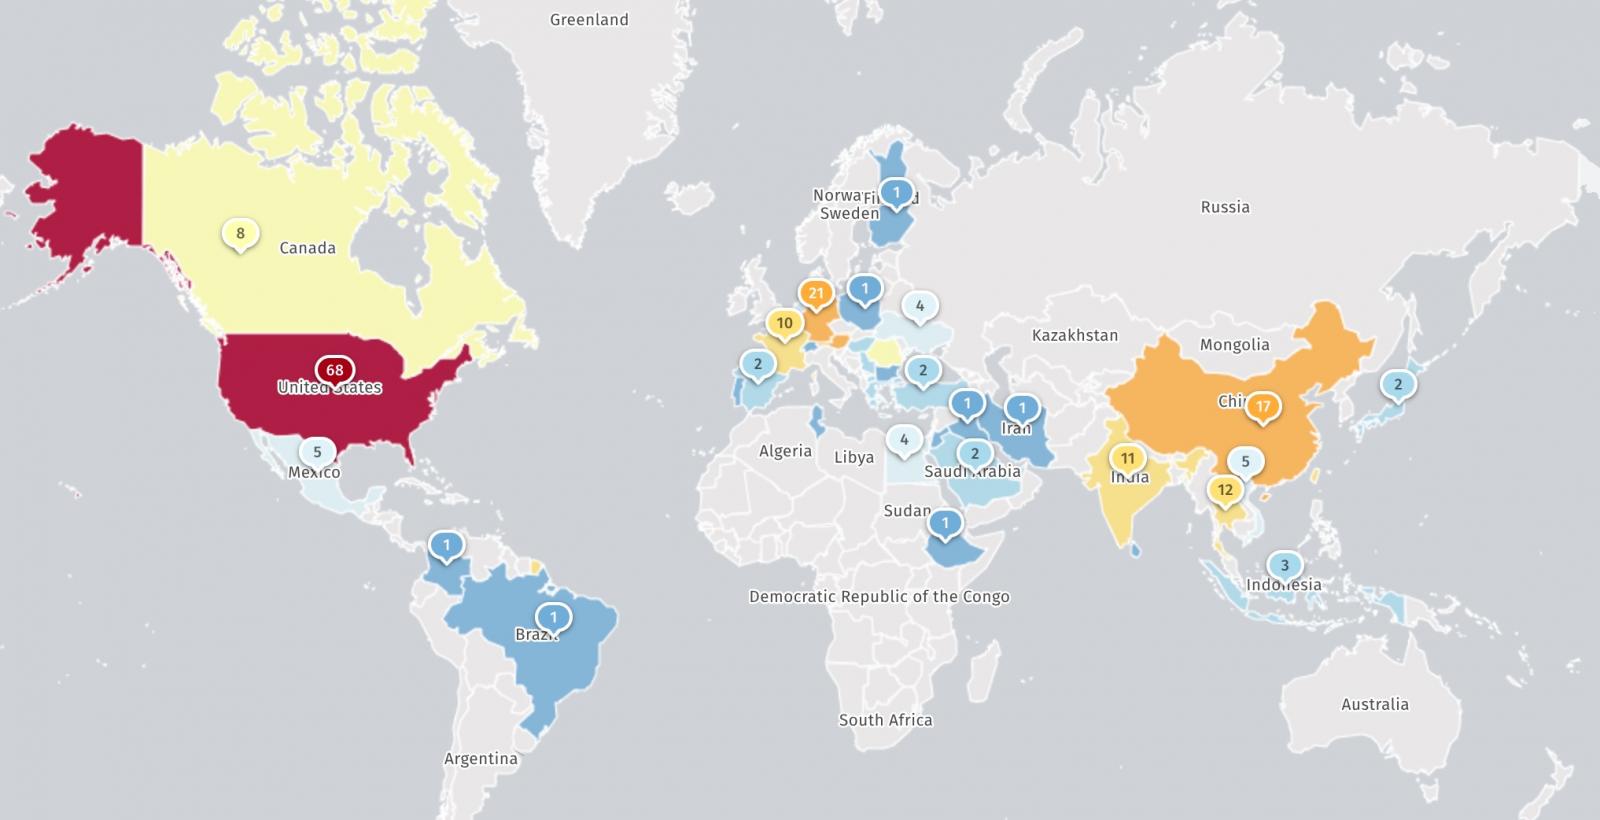
شرکت Shadowserver نزدیک به ۳۰۰ نمونه Cisco Secure Email Gateway را که به صورت آنلاین در معرض دید قرار گرفتهاند، ردیابی میکند، اما هیچ اطلاعاتی در مورد اینکه چه تعداد از آنها هانیپات هستند یا از قبل ایمن شدهاند، ارائه نمیدهد.
ماه گذشته، سیسکو به کاربران خود هشدار داد که یک آسیبپذیری SEG جدید (CVE-2026-76461) که بهطور فعال در تجزیه ایمیل نرمافزار Cisco AsyncOS مورد سوءاستفاده قرار میگیرد را وصله کنند که به مهاجمان غیرمجاز و از راه دور نیز اجازه میدهد دستورات دلخواه را با امتیازات ریشه در سیستمعامل اصلی اجرا کنند.
منبع: