
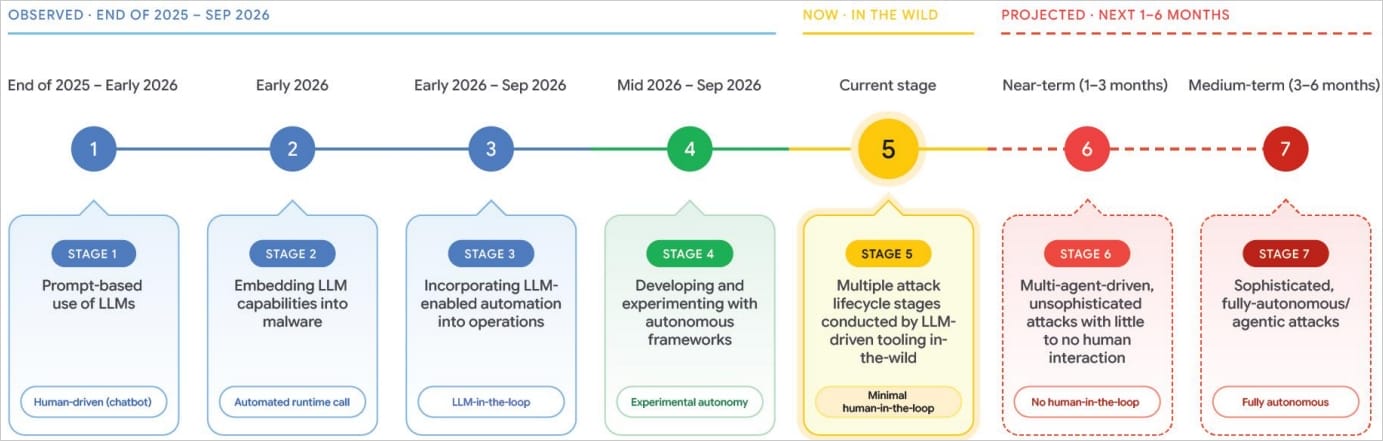
عاملان تهدید اکنون برای خودکارسازی کشف و بهرهبرداری از آسیبپذیریها، به گردشهای کاری عاملمحور مبتنی بر هوش مصنوعی متکی هستند و حملات را به سرعت ماشینی تسریع میکنند.
اگرچه هوش مصنوعی در ابتدا به صورت آزمایشی در جریان حمله مورد استفاده قرار گرفت، گروه اطلاعات تهدید گوگل (GTIG) شاهد پذیرش گسترده آن توسط گروههای تهدید با انگیزه های مختلف بوده است. گوگل اعلام کرده است که سوءاستفاده از هوش مصنوعی (AI) توسط عوامل تهدید، فراتر از دستورالعملهای دستی رفته و به استقرار چارچوبهای تهاجمی چندعاملی مستقل مانند ARTEX، CAIRN، CyberStrikeAI و PentAGI برای اجرای نفوذهای چند مرحلهای با سرعت عملیاتی بیشتر، روی آورده است.
نمونه قابل توجه، استفاده از CAIRN، یک چارچوب تست نفوذ چندعاملی متنباز که از Claude Code برای ارائه بدافزار استفاده میکنند.
پژوهشگران برآورد میکنند که در سه ماه آینده، عوامل تهدید قادر خواهند بود حملاتی ساده (غیرپیچیده) را ترتیب دهند که به «مداخله انسانیِ بسیار اندک یا هیچگونه مداخلهای» نیاز ندارند و عمدتاً بر چندین عاملِ هوش مصنوعی متکی هستند.
پیشبینی آنها این است که احتمالاً در شش ماه آینده، حملاتِ مبتنی بر عاملهای هوشمند (agentic attacks) که «پیچیده و کاملاً خودمختار» هستند، پدیدار خواهند شد.
FBI هفته گذشته در یک اطلاعیه هشدار داد که چندین عامل تهدید از ماه آگوست، چارچوب تست نفوذ «ARTEX AI» را به ابزاری برای انجام حملات تبدیل کرده و سازمانهایی را در بخشهای مالی، دولتی، فناوری، دفاعی، بهداشتی و سایر حوزهها هدف قرار دادهاند.
استفاده از هوش مصنوعی برای یافتن و بهرهبرداری از آسیب پذیریها
گوگل میگوید مهاجمان اکنون بهطور سیستماتیک از مجموعههای تست نفوذ متنباز برای اجرای حملات کاملاً خودکار، از جمله ARTEX، CAIRN، CyberStrikeAI و HexStrike AI، سوءاستفاده میکنند
مهاجمان از این چارچوبها برای انجام حملات تطبیقی علیه اندپوینتهای در معرض اینترنت که در برابر آسیب پذیریها با پیچیدگی کم آسیبپذیر هستند، استفاده کردند که LLM میتوانند به راحتی از آنها سوءاستفاده کنند.
در یک نمونه که GTIG در گزارش ردیاب تهدید هوش مصنوعی خود برجسته میکند، هکرها از یک سیستم چندعاملی به نام «exploit_agent» برای خودکارسازی کامل یافتن و بهرهبرداری از آسیبپذیری در حملاتی که وبسایتهای رسانهای، سرگرمی و آموزشی فرانسه را هدف قرار میدهند، استفاده کردند.
گوگل میگوید: «در سهماهه گذشته، GTIG برای اولین بار، عاملان تهدیدی را که از چارچوبهای LLM برای خودکارسازی کامل کشف و بهرهبرداری از آسیبپذیری بدون دخالت انسان در حلقه استفاده میکردند، شناسایی کرد.»
«بهطور خاصتر، GTIG یک سرور مرحلهبندی در معرض خطر را شناسایی کرد که میزبان یک چارچوب تحقیق و سلاحسازی آسیبپذیری چندعاملی به نام exploit_agent است که با چندین LLM مرزی و محلی ادغام میشود.»
گوگل این چارچوب را از سرور مرحلهبندیِ در معرضِ نفوذِ مهاجم کشف کرد، که شامل دادههای قربانیِ دزدیده شده، اطلاعات شناسایی، وبشلها و اسکریپتهای brute-forcing نیز میشد.
این سیستم، بهروزرسانیهای نرمافزاری را در برنامههای وب محبوب تجزیه و تحلیل میکند تا نشانههایی از نقصهای امنیتی را پیدا کند و به طور خودکار سعی در سوءاستفاده از آنها داشته باشد.
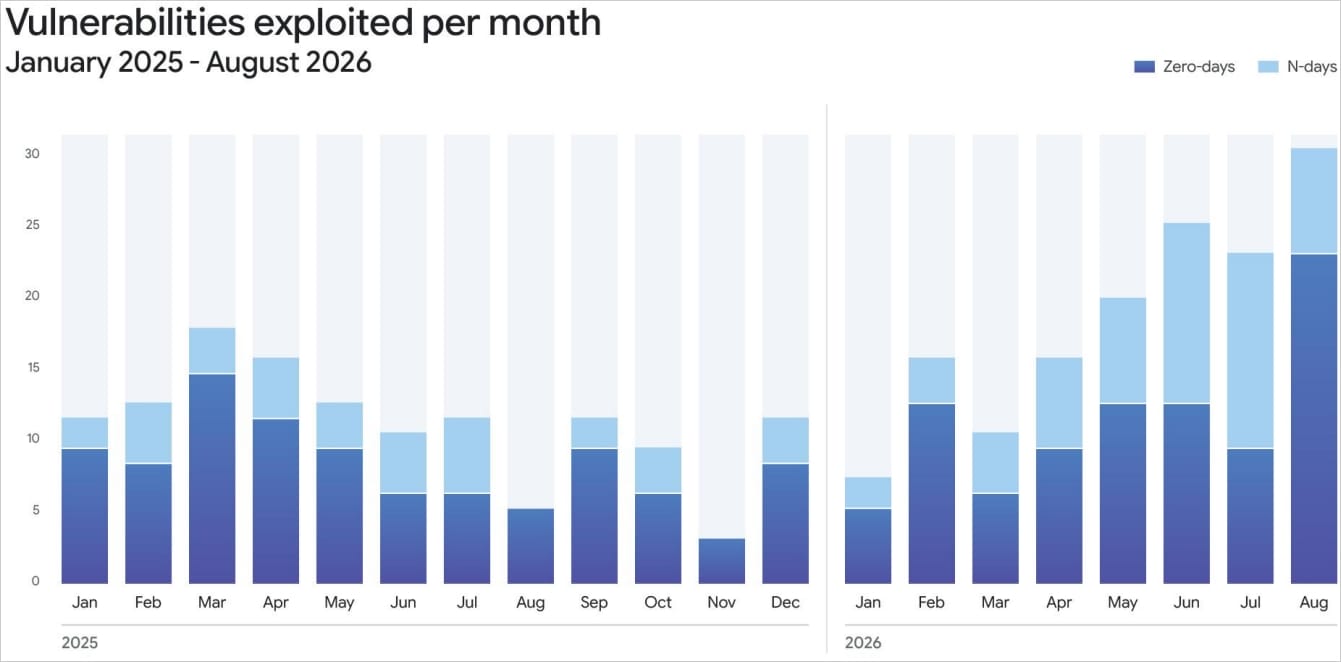
گوگل افزود: «عاملان تهدید ممکن است استفاده از LLMها را برای استفاده سریع از آسیبپذیریهای وصلهشده n روزه کارآمدتر بیابند، زیرا میتوانند تحقیقات خود را بر روی مجموعهای محدود از منابع متمرکز کنند: مقایسه نسخههای کد منبع (از جمله از کانالهای پیش از انتشار یا پیشنمایش) و بررسی یادداشتهای انتشار، تحقیقات امنیتی و کد POC مربوط به نقصهای خاص.»
محققان به نمونه اخیر PHP2Shell اشاره کردند، که در آن صدها مورد سوءاستفاده اثبات مفهوم (PoC) که ادعا میشد، عمدتاً توسط هوش مصنوعی ایجاد شدهاند، اندکی پس از اعلام دو نقص توسط PHP ظاهر شدند. این امر بار قابل توجهی را بر دوش مدافعان گذاشت، زیرا آنها مجبور بودند کد را تأیید کرده و محافظتهایی را توسعه دهند.
سایر روندهای استفاده از هوش مصنوعی
فراتر از حملات خودکار، گوگل حملات متعددی را از UNC6836، یک خوشه فعالیت با پیوندهای مشکوک به “Midnight Neptune” که شرکتهای ارز دیجیتال در آمریکای شمالی و اروپا را با استفاده از Claude Code اصلاحشده هدف قرار میداد، مشاهده کرد.
پس از نفوذ اولیه، مهاجمان تنظیمات برنامه Claude Code را طوری تغییر دادند که در هنگام راهاندازی، دانلود backdoor SOMBERMEME را آغاز کرد.
گوگل گزارش میدهد که هوش مصنوعی اکنون به طور معمول در عملیات نفوذ توسط گروههای مهاجم مختلف استفاده میشود.
به گفته محققان، LLMjacking به یک مشکل گسترده تبدیل شده است و مهاجمان به طور فزایندهای از این جریان درآمد جدید با هزینه قابل توجهی برای سازمانهای آسیبدیده سوءاستفاده میکنند.
منبع: