
مجرمان سایبری به لطف AIها دیگر مجبور نیستند در پشت کمپین های ایمیل مخرب وقت و زمان زیادی را تلف کنند!
AI به عاملان تهدید امکان میدهد تا حجم عظیمی از ایمیلهای کلاهبردارانه را ارسال کنند؛ ایمیلهایی که سطح شخصیسازی آنها بسیار فراتر از توانایی ابزارهای قدیمی ارسال ایمیل انبوه است.
ماه گذشته، پژوهشگران مایکروسافت یک کمپین فیشینگ را ردیابی کردند که در آن، یک عامل تهدید ناشناس تنها ظرف سه روز، بیش از یک میلیون ایمیل ارسال کرده است. این عامل تهدید، علیرغم حجم بالای کار، موفق شد بهطور مشخص بخشهای «حسابهای پرداختنی» (Accounts Payable) را هدف قرار دهد و هر پیام را با درج نامهای واقعی مدیران ارشدِ کارکنانِ هدف، تا حدی شخصیسازی کند؛ کاری که به احتمال زیاد با کمک هوش مصنوعی انجام شده بود.
همچنین، وجود برخی جزئیات و ویژگیهای تکمیلی دیگر باعث شد تا این ایمیلها بسیار متقاعدکنندهتر از کلاهبرداریهای معمولِ مرتبط با سیستمهای پرداخت خودکار (ACH) به نظر برسند.
فیشینگ انبوه شخصیسازیشده
فرض اصلی ایمیلها این بود که شرکتهای قربانیان، مبلغی حدود ۵۰،۰۰۰ دلار به شرکت خدمات ابری سازمانی ServiceNow بابت اشتراک سالانه بدهکار هستند. فاکتورهای پیوستشده با جزئیات – با ردیفهای معتبر و مبالغ دلاری که با اعداد رند جمع نمیشدند – و دارای عناصر بصری و برندسازی واقعی برای شرکت جعلی بودند.
در یک تغییر کوچک و هوشمندانه، مهاجم هر ایمیل فیشینگ و فاکتور را در یک “رشته ایمیل” جعلی قرار داد. آنها یک مکالمه کوتاه و متقابل ایجاد کردند که طوری وانمود میشد که قبل از دریافت ایمیل توسط قربانی، بین یک مدیر اجرایی در شرکت قربانی و رئیس ServiceNow رخ داده است. مدیر اجرایی از همکار خود در ServiceNow خواست که فاکتور را مستقیماً برای قربانی در بخش مالی آنها ارسال کند.
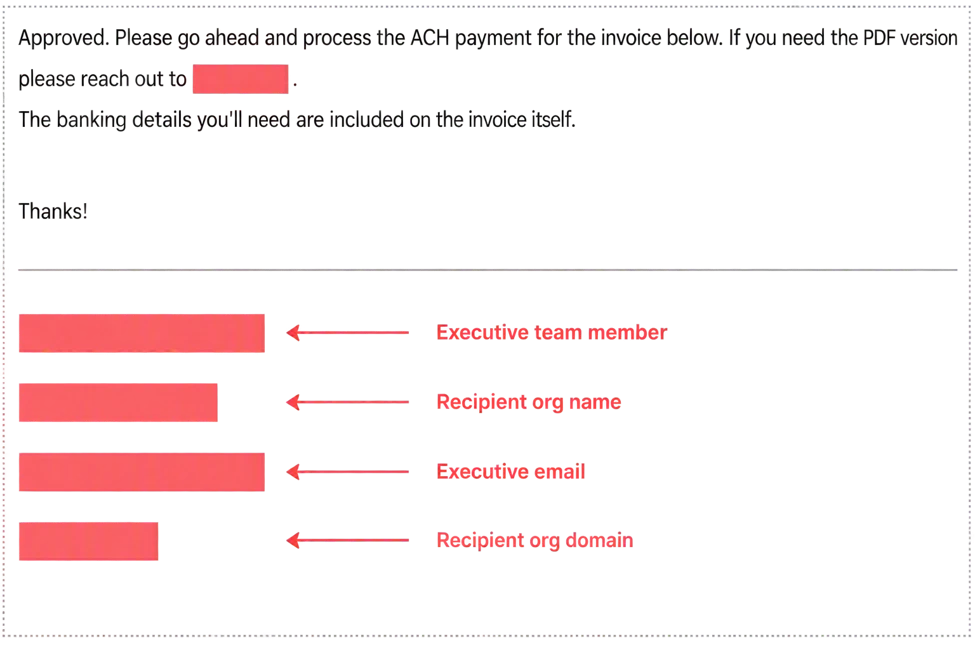
به منظور افزایش اعتبار این مکاتبات، مهاجمان مدیران عامل، مدیران ارشد مالی و رؤسای سازمانهای قربانی را شناسایی کرده و نام و سمت آنها را در بخش امضای ایمیلهای فیشینگ گنجاندند؛ کاری که سپردن آن به یک چتبات بسیار آسان بود.
مریم خالد، مدیر هوش مصنوعی و اتوماسیون دفتر مدیر ارشد فناوری در Barracuda Networks، میگوید: «جمعآوری اطلاعات در مورد یک سازمان قربانی اکنون میتواند در عرض چند دقیقه انجام شود. هوش مصنوعی میتواند به سرعت اطلاعات عمومی موجود در اینترنت در مورد یک سازمان – مانند وبسایتهای شرکت، اطلاعات مدیران، نقشهای کارمندان، بیانیههای مطبوعاتی و سایر منابع عمومی – را پردازش کند و از آن زمینه برای کمک به ساخت ایمیلهای جعلی قانعکنندهتر استفاده کند.»
همچنین مهاجمان میتوانند چندین فرآیند مبتنی بر هوش مصنوعی را برای بخشهای مختلف یک کمپین، از جمله جمعآوری اطلاعات، تولید محتوای شخصیسازیشده و ایجاد قالبهایی که میتوانند برای انواع سازمانهای هدف استفاده شوند، ایجاد کنند. در واقع، مایکروسافت چند نشانه آشکار پیدا کرد که نشان میدهد عامل تهدید پشت این کمپین ایمیل انبوه از هوش مصنوعی برای کمک به شخصیسازی قالب ایمیل خود برای قربانیان خاص استفاده کرده است.
نتیجه نهایی، یک عملیات فیشینگ انبوه و نسبتاً متقاعدکننده بود؛ عملیاتی که اجرای آن حتی تا چند سال پیش امکانپذیر نبود. در گذشته، مهاجمان فیشینگ تنها قادر به ارسال ایمیلهای انبوهِ یکسان (عمومی) یا ایمیلهای شخصیسازیشده برای اهدافی محدود و گزینششده بودند.
اما در این مورد، مهاجم طی بازهای تقریباً ۴۸ ساعته (از ۳ تا ۵ اوت)، بیش از یک میلیون ایمیل تولید کرد که محتوای هر یک متناسب با گیرنده آن شخصیسازی شده بود. این ایمیلها بهصورت گسترده برای سازمانهایی در صنایع مختلف ارسال شد.
از بزرگترین تهدیدات هوش مصنوعی (در حال حاضر)
کارشناسان تأکید میکنند که در حال حاضر بزرگترین تهدید اثباتشده هوش مصنوعی تاکنون، توانایی آن در تقویت انواع قدیمی حملات سایبری است.
طبق گفته محققین امنیتی، تهدیدهای جدید بومی هوش مصنوعی مانند عوامل خصمانه و تزریق سریع، خطرات جدیدی ایجاد میکنند، اما فیشینگ، جعل هویت و کلاهبرداری از قبل مسیرهای موفقیت خود را ثابت کردهاند. هوش مصنوعی این حملات را سریعتر، ارزانتر، شخصیتر و مقیاسپذیرتر میکند. به عنوان مثال، کمپینهای جعل هویت تقریباً همزمان که چندین سطح را پوشش میدهند، در دو سال تقریباً هفت برابر شدهاند. خطر بزرگتر در کوتاهمدت لزوماً یک حمله جدید نیست، بلکه تاثیرصنعتی شدن حملات است.
از آنجایی که هوش مصنوعی بیشتر از اینکه حملات جدیدی ایجاد کند، انواع حملات موجود را تقویت میکند پس بهترین شیوههای قدیمی دفاع سایبری هنوز هم کاربرد دارند. به شرکتها و سازمانها علاوه بر توصیه به پیکربندی صحیح احراز هویت ایمیل و محافظت در برابر جعل، پیادهسازی فیلترهای امنیتی ایمیل، راهکارهای حفاظت تخصصی ایمیل و تشخیص و پاسخ گسترده (XDR) پیشنهاد می شود. این کمپین نمونه خوبی است، زیرا فیلترهای ایمیل استاندارد میتوانند مصنوعات مخرب را در پیامهای دریافتی نادیده بگیرند، اما محافظت از ایمیل با راهکاری تخصصی و مبتنی بر هوش مصنوعی میتواند این سیگنالها را با سرعت تجزیه و تحلیل کند.
به گفته محققین هوش مصنوعی جایگزینی برای شیوههای امنیتی اساسی نیست و بهترین دفاع لایه لایه است: بهداشت و فرآیندهای سایبری متناسب، کارمندان آموزش دیده و فناوریهای امنیتی مبتنی بر هوش مصنوعی که قادر به شناسایی و پاسخ با همان سرعتی هستند که مهاجمان عمل می کنند!
منبع: