سیسکو به کاربران خود هشدار داد که یک نقص امنیتی Zero-day حیاتی Secure Email Gateway را که مهاجمان در حملات از آن سوءاستفاده میکنند، برطرف کنند.
این آسیب پذیری (با شناسه CVE-2026-76461) در تجزیه ایمیل نرمافزار Cisco AsyncOS برای Cisco Secure Email Gateway یافت شد و صرف نظر از پیکربندی دستگاه، بر دستگاههای مجازی و فیزیکی تأثیر میگذارد.
سوءاستفاده موفقیتآمیز میتواند به مهاجمان غیرمجاز و از راه دور اجازه دهد تا دستورات دلخواه را با امتیازات root در سیستم عامل اصلی اجرا کنند.
سیسکو افزود: “این آسیبپذیری به دلیل اعتبارسنجی ناکافی در منطق تجزیه ایمیل است. یک مهاجم میتواند با ارسال یک ایمیل دستکاریشده که حاوی دستورات SQL مخرب از طریق یک دستگاه آسیبدیده است، از این آسیبپذیری سوءاستفاده کند. یک سوءاستفاده موفقیتآمیز میتواند به مهاجم اجازه دهد دستورات SQL دلخواه را اجرا کند و منجر به اجرای دستور با امتیازات root در سیستم عامل اصلی شود.”
سیسکو نشانههای نفوذ را به اشتراک گذاشته و به مدافعان شبکه توصیه کرد که به دنبال دستورات SQL مشکوک در mail_log های هر دستگاه خوشهای باشند.
با این حال، مدیران باید گزارشهای شبکه و فایروال را نیز برای نشانههای فعالیت مشکوک (از جمله آپلودها و دانلودها به و از آدرسهای IP خارجی یا مخرب) بررسی کنند زیرا مهاجمان ممکن است شواهد سوءاستفاده را حذف کنند.
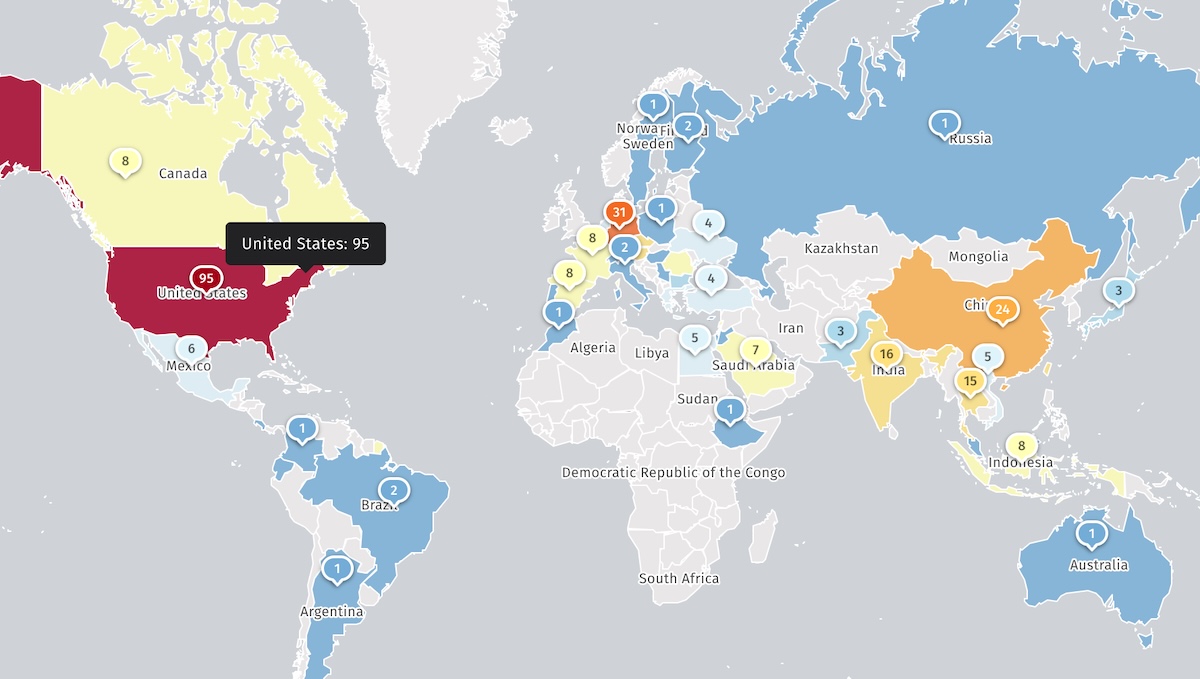
Shadowserver در حال حاضر بیش از ۴۰۰ دستگاه Cisco Secure Email Gateway را ردیابی میکند، اما هیچ اطلاعاتی در مورد اینکه چه تعداد از آنها honeypot هستند یا قبلاً در برابر حملات ایمن شدهاند، ارائه نمیدهد.
روز دوشنبه، سیسکو چهار آسیبپذیری حیاتی دیگر (CVE-2026-76440، CVE-2026-76441، CVE-2026-20353 و CVE-2026-76443) را که صرف نظر از پیکربندی، دستگاههای Secure Email Gateway (SEG) و Secure Email and Web Manager (SEWM) را تحت تأثیر قرار میدهند، برطرف کرد، اما اعلام کرد که هیچ مدرکی مبنی بر سوءاستفاده از آنها در سطح اینترنت ندارد.
اخیراً، سیسکو فاش کرد که سه گروه باجافزار و تهدید تحت حمایت دولت، از دو نقص مرکز مدیریت فایروال امن (FMC) که اخیراً وصله شدهاند، سوءاستفاده کردهاند.
منبع: