اگر ناگهان با هجومی از ایمیلهای ثبتنام مواجه شدهاید، این موضوع میتواند به طور آشکار نشانهای از مسئلهای جدیتر باشد.
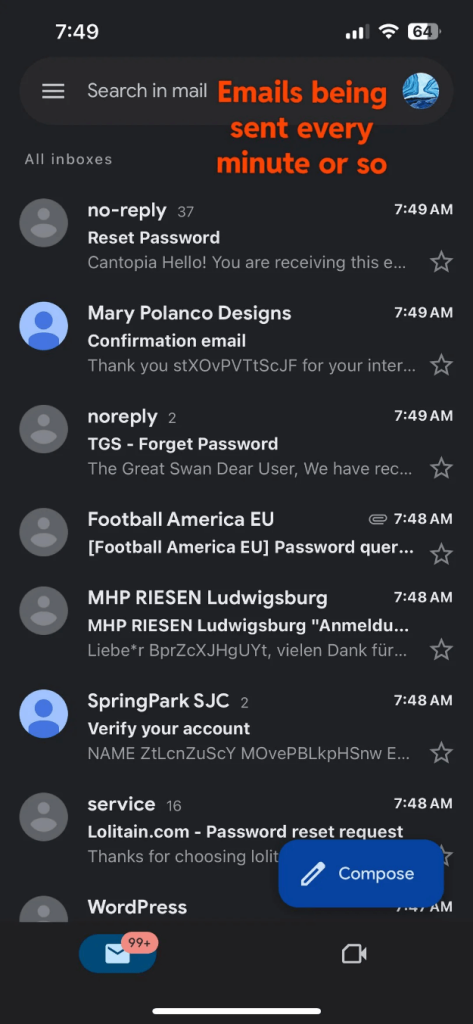
در ماه سپتامبر، گزارشهایی منتشر شد مبنی بر اینکه کاربری در سیل ایمیلها گرفتار شده است. صدها پیام خودکار طی ۲۴ ساعت به میل باکس او سرازیر شد، از جمله خبرنامهها و تبلیغاتی که هرگز در آنها ثبت نام نکرده بود. اما این یک کمپین اسپم معمولی نبود. دلیل واقعی این حمله ناگهانی به صندوق ورودی ایمیل، پنهان کردن یک ایمیل قانونی از بانک قربانی بود که به او در مورد خرید لپتاپ جعلی هشدار میداد.
این Email Bombing است و اگر این اتفاق برای شما افتاده است، میتواند علامت هشدار دهندهای باشد که هویت یا حسابهای آنلاین شما توسط کلاهبرداران ربوده شده است.
Email Bombing چیست؟
حملات Email Bombing که گاهی اوقات «Form Bombing»، «List Bombing» یا «subscription bombing» نامیده میشوند، معمولاً از یک الگو پیروی میکنند. ابتدا، یک مهاجم آدرس ایمیل شما را به دست میآورد. آنها میتوانند این کار را از طریق نقض دادهها، پایگاههای داده بازاریابی، نشتهای آنلاین یا حتی یک حمله فیشینگ قبلی انجام دهند. هنگامی که آدرس را به دست آوردند، از ابزارهای خودکار و مبتنی بر ربات برای ثبت نام در صدها یا هزاران سرویس آنلاین قانونی مانند خبرنامهها، اشتراکها، لیستهای پستی، دورههای آزمایشی رایگان و مسابقات استفاده میکنند.
هر یک از اینها یک ایمیل خوشامدگویی یا مشابه آن ایجاد میکنند و از آنجا که معمولاً سرویسهای قانونی هستند، اغلب توسط فیلترهای هرزنامه مسدود نمیشوند. نتیجه این کارها، صندوق ورودی پر از پیام است.
چرا آنها این کار را انجام میدهند؟ دو دلیل پشت اکثر تلاشهای Email Bombing وجود دارد.
- کلاهبردار تلاش میکند حواس قربانی را پرت کند تا او متوجه ایمیل واقعی در میان انبوه ایمیلهای ساختگی نشود. ممکن است آنها یکی از حسابهای کاربری شما را تصاحب کرده و رمز عبور آن را تغییر داده باشند که در نتیجه، اعلانی به صندوق ورودی ایمیل شما ارسال میشود. یا شاید خریدی جعلی به نام شما انجام داده باشند که صورتحساب آن متعاقباً برایتان ایمیل شده است. هدف اصلی، ایجاد نوعی پوشش (یا سردرگمی) است تا مانع از آن شود که متوجه کلاهبرداری جدیتری که در جریان است، بشوید.
- ممکن است هکر در ادامه با شما تماس بگیرد و خود را به عنوان کارشناس پشتیبانی فنی معرفی کند. آنها ادعا میکنند که میتوانند «مشکل» ایمیل شما را برطرف کنند؛ سپس یا برای انجام این کار درخواست هزینه میکنند، یا با ترفندی شما را متقاعد میکنند که نرمافزار دسترسی از راه دور نصب کنید تا بتوانند به سیستم شما دسترسی پیدا کنند. این کار به آنها امکان میدهد اطلاعات حساس موجود در رایانهتان، مانند رمزهای عبور ذخیرهشده در مرورگر را سرقت کنند یا حتی بدافزارهای دیگری را روی دستگاه شما نصب نمایند.
در یک سناریوی سازمانی، مهاجم به احتمال زیاد سعی دارد تیم امنیت سایبری را از یک حمله جدیتر، مانند نقض دادهها یا افشای ایمیلهای تجاری یا تلاش برای کلاهبرداری در فاکتور، منحرف کند. از طرف دیگر، آنها ممکن است سعی کنند عملیات را به عنوان اهرمی برای اخاذی مختل کنند – شرکتهای وابسته به باجافزار از Email Bombing به عنوان مقدمهای برای یک تماس جعلی با میز کمک فناوری اطلاعات برای دسترسی از راه دور استفاده کردهاند یا حتی میتواند یک کارمند ناراضی یا کارمند سابق باشد.
در صورت مواجه با Email Bombing چه باید کرد؟
اگر وارد ایمیل خود شدید و دیدید صندوق ورودیتان پر از ایمیل است، وحشت نکنید. به جای اینکه سعی کنید از تمام سرویسهای تصادفی که در آنها ثبت نام کردهاید، لغو اشتراک کنید، انرژی خود را روی یافتن تهدیدی که مهاجم میخواست پنهان کند، متمرکز کنید. هشدارهای امنیتی، ورود به دستگاههای جدید، تغییرات ایمیل/شماره تلفن، تغییرات/تنظیم مجدد رمز عبور یا خریدها را جستجو کنید. پوشه هرزنامه و همچنین صندوق ورودی خود را بررسی کنید.
اگر فوراً متوجه چیزی غیرمنتظره نشدید، مهمترین حسابهای کاربری خود را به صورت جداگانه بررسی کنید که میتواند شامل موارد زیر باشد:
- حسابهای بانکی و رمز ارزها
- حسابهای گوگل، اپل، مایکروسافت و …
- اکانتهای شبکه های اجتماعی
به دنبال هرگونه فعالیت مشکوک باشید: افزودن دستگاههای جدید یا روشهای پرداخت تازه، تغییر احتمالی گذرواژهها، و/یا تغییر در اطلاعات بازیابی حساب. همچنین بررسی قوانین «ارسال خودکار ایمیل» (Forwarding rules) و پوشههای «ایمیلهای ارسالشده» یا «حذفشده» برای یافتن موارد غیرعادی، اقدامی مفید است.
اگر متوجه مورد مشکوکی شدید، با تغییر گذرواژه به یک رمز عبور منحصربهفرد و قوی، دسترسی هکر را قطع کنید و برای افزایش امنیت ورود، «تأیید هویت دو مرحلهای» (2FA) را فعال نمایید. اطمینان حاصل کنید که آدرس ایمیل یا شماره تلفن صحیح برای بازیابی حساب ثبت شده باشد (در غیر این صورت، ممکن است فرد مهاجم دوباره بتواند حساب را بازنشانی کند). اگر نگران کلاهبرداری هستید، با خودِ شرکت (ارائهدهنده سرویس) تماس بگیرید.
به خاطر داشته باشید که تمام شواهد مربوط به احتمال تصاحب حساب یا تلاش برای کلاهبرداری را حفظ کنید. تنها زمانی اقدام به پاکسازی کامل نمایید که از پایان یافتن ماجرا اطمینان حاصل کردهاید. برای انجام سریعتر این کار، سعی کنید الگوهای مشترکی را در پیامها (مانند فرستندگان، بازههای زمانی، دامنهها و غیره) شناسایی کنید؛ سپس میتوانید آنها را بهصورت گروهی انتخاب و حذف نمایید.
چگونه از Email Bombing جلوگیری کنیم؟
البته، پیشگیری معمولاً بهتر از درمان است و اگرچه همیشه نمیتوان جلوی رسیدن ایمیلهایتان به دست افراد نادرست را گرفت، میتوانید با اطمینان از اینکه در صفحات وب عمومی مانند پروفایلهای رسانههای اجتماعی نمایش داده نمیشوند، آسیب را محدود کنید. (فیشینگ چیست؟)
در مرحله بعد، مهمترین حسابهای خود را تا حد امکان ایمن نگه دارید. این حسابها می تواند شامل آدرس ایمیل اصلی باشد که برای دریافت پیامهای تنظیم مجدد رمز عبور از سایر حسابهای آنلاین استفاده میشود. از برنامه های معتبر مدیریت رمز عبور استفاده کنید تا مطمئن شوید که همه آنها دارای اعتبار قوی و منحصر به فرد هستند. همچنین به کارگیری از راهکارهای احراز هویت چندعاملی برای ایجاد یک لایه امنیتی اضافی (مثلاً از طریق یک برنامه تأیید هویت یا کلید عبور) توصیه می شود.
همچنین ممکن است استفاده از یک آدرس ایمیل ثانویه برای مکاتبات کماهمیتتر مانند خرید، سفر و سایر فعالیتهای تفریحی ارزش داشته باشد. به این ترتیب، اگر این حساب مورد حمله Email Bombing قرار گیرد، حداقل مهمترین پیامهای شما (بانک، دولت، مراقبتهای بهداشتی و … ) ایمن خواهند بود.
در سطح سازمان و شرکت نیز استفاده از راهکارهای امنیتی ایمیلی و ضدفیشینگ حائز اهمیت است.
منبع: