حملات DDoS نوعی از حملات سایبری هستند که در آن مهاجمان تلاش میکنند با سرازیر کردن حجم انبوهی از درخواستهای جعلی یا بیارزش به سمت یک وبسایت، شبکه یا سایر سرویسهای آنلاین، باعث اختلال در عملکرد یا از کار افتادن آنها شوند.
حملات DDoS جنبهی پرهیاهوی جرایم سایبری هستند؛ حملاتی که با هدف ایجاد ترافیک زیاد، از کار انداختن و فلج کردن سرویسهای آنلاین طراحی شدهاند. در ادامه میخوانید که این حملات چه هستند، چگونه عمل میکنند و چگونه میتوانید در برابر آنها از خود محافظت کنید.
انگیزه مهاجمان از حملات DDoS است؟
انگیزههای متعددی برای انجام حملات DDoS وجود دارد. برای مجرمان سایبری، این انگیزهها معمولاً شامل کسب درآمد از طریق فروش حملات DDoS به عنوان یک سرویس، اخاذی از اهداف احتمالی برای دریافت باج، hacktivism و کسب مزیت رقابتی است.
گروههای تهدید پیشرفته، اغلب از حملات DDoS به عنوان بخشی از فعالیتهای دیگر — یا به عنوان عاملی برای منحرف کردن توجه از آن فعالیتها — استفاده میکنند؛ فعالیتهایی نظیر جاسوسی سایبری و خرابکاری سایبری که به مراتب شدیدتر هستند.
بیشتر حملات سایبری ماهیتی پنهانی دارند. تشخیص آنها تا زمانی که کار از کار بگذرد دشوار است، زیرا مهاجمان نمیخواهند قربانیانشان متوجه شوند که مورد حمله قرار گرفتهاند. برای این موضوع چند دلیل وجود دارد.
مهاجمان میخواهند تا زمانی که به هدف خود نرسیدهاند — مثلاً کسب سطح دسترسی کافی برای اجرای یک حمله با باجافزار — شناسایی نشوند. در برخی موارد دیگر، برای مهاجم بهتر است که قربانی اصلاً متوجه نشود که سیستمش هک شده است.
حملات DDoS (Distributed Denial of Service) درست برعکس این حالت هستند: آنها پرسر و صدا، آشکار و بهشدت مخرباند. حال، حمله DDoS دقیقاً چیست؟
تعریف حملات DDoS و DoS
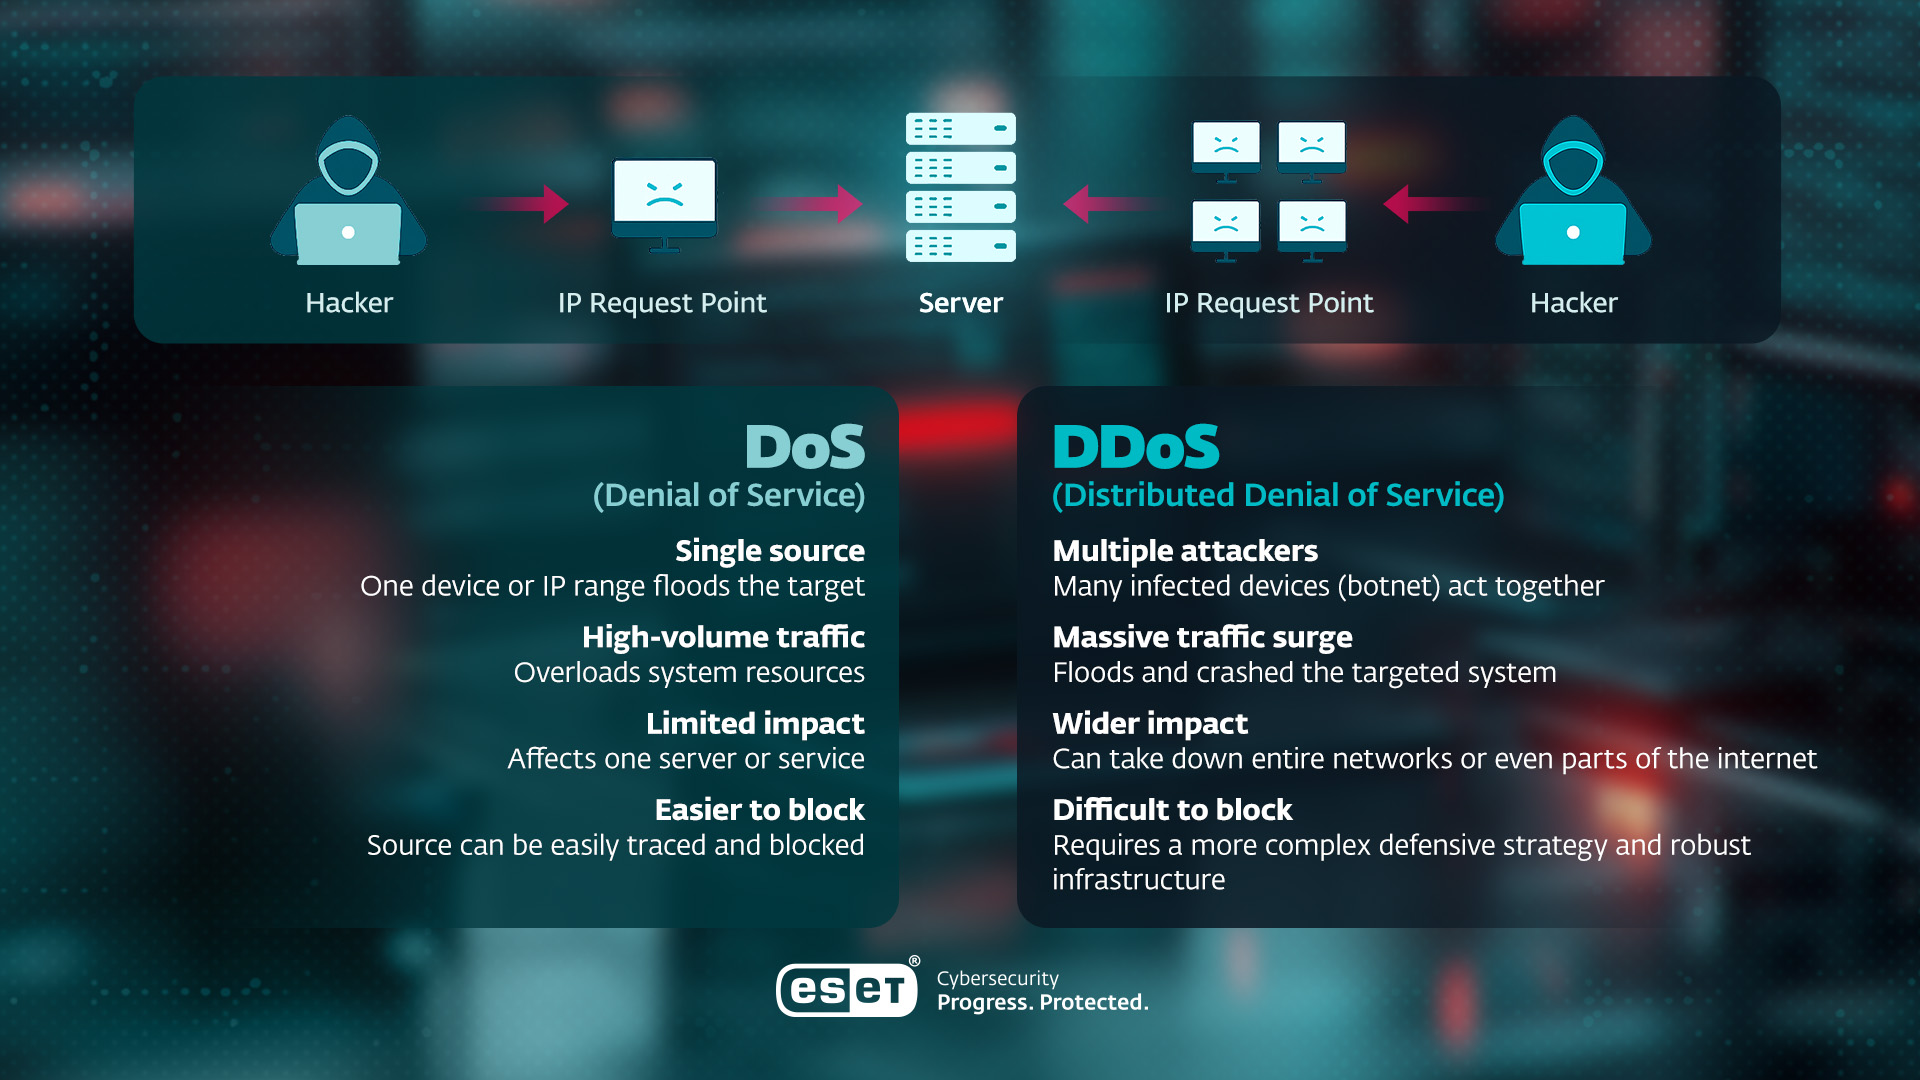
بیایید با توضیح مفهوم ساده و کلاسیک Denial of Service (DoS) شروع کنیم. در این نوع حمله، مهاجم با ارسال حجم انبوهی از ترافیک به سمت یک سرویس (که توسط یک رایانه یا سایر منابع شبکه مانند آرایههای ذخیرهسازی، روترها، سرورها و یا کل شبکه ارائه میشود)، آن سرویس را برای کاربران غیرقابل دسترس میکند؛ در واقع، سرویس مذکور زیر بارِ درخواستهای بیارزش و نامعتبر (garbage requests) از کار میافتد. وبسرورها رایجترین هدف حملات DoS هستند.
حملات DoS میتوانند به اشکال مختلفی رخ دهند: از ایجاد حجم بسیار بالای ترافیک گرفته تا ارسال تعداد زیادی پرسوجو (query) حاوی دادههای نامعتبر، یا درخواستهایی که از آدرسهای IP غیرمجاز میآیند میگردد. اگرچه ممکن است کاربران در مواجهه با حمله DoS تجربههای متفاوتی داشته باشند، اما نتیجه نهایی یکسان است: بروز خطا، تأخیر در عملکرد و از کار افتادن سرویس.
در مقابل، حملات DDoS (Distributed Denial of Service) — همانطور که از نامشان پیداست — عملکردی مشابه دارند، با این تفاوت که از تعداد بسیار زیادی دستگاه مختلف برای ارسال ترافیک به سمت شبکه یا دستگاهِ هدف استفاده میکنند. در بسیاری از موارد، این دستگاههای «مهاجم» پیشتر توسط بدافزارها آلوده شده و به شبکهای تبدیل شدهاند که میتوان آنها را بهگونهای هدایت کرد تا بهصورت یکپارچه و انبوه، ترافیک را به سمت قربانیان روانه کنند.
حملات DoS و DDoS لزوماً یک نقطه ضعف خاص را هدف قرار نمیدهند؛ بلکه تلاش میکنند ظرفیت نهایی هر یک از اجزای زنجیره را به اشباع برسانند. ممکن است کل شبکه از کار بیفتد، یا اینکه توان پردازشی، فضای ذخیرهسازی (دیسک) و یا حافظه (RAM) یکی از دستگاهها یا سرویسهای موجود در مقصد دچار اختلال شود. در برخی موارد، ممکن است خودِ «پهنای باند» هدف قرار گیرد؛ چرا که ارائهدهندگان خدمات اینترنتی (ISPها) معمولاً برای حجم ترافیک وب یا اینترنتِ مصرفیِ مشترکین خود، سقف یا محدودیتی تعیین میکنند.
در هر صورت، هدف اصلی این حملات محروم کردن کاربران — اعم از کارکنان، مشتریان یا سایر افراد — از دسترسی به سرویس است. نتیجهی این کار، ایجاد اختلال در کسبوکار و از دست رفتنِ قابلیت دسترسی به خدمات است.
به طور خلاصه، تفاوت اصلی در تعداد دستگاههای مهاجم نهفته است. در حملات DoS، مهاجم معمولاً با استفاده از یک اسکریپت یا ابزار، حمله را از یک دستگاه واحد آغاز کرده و یک سرور یا Endpoint مشخص را هدف قرار میدهد. در مقابل، حملات DDoS توسط شبکه گستردهای از دستگاههای آلوده که تحت کنترل مهاجم هستند و به آن Botnet گفته میشود اجرا میشوند. از این حملات میتوان برای ایجاد بار بیشازحد بر روی دستگاهها، برنامههای کاربردی، وبسایتها، سرویسها و یا حتی کل شبکه قربانی استفاده کرد.
چرا حملات DDoS بازی را تغییر داد
حملات DDoS توزیعشده بر اساس ایده استفاده از نیروی توزیعشده – یک باتنت – ساخته شدهاند، عمدتاً به این دلیل که مسدود کردن درخواستهای اتصال از یک شبکه یا دستگاه واحد نسبتاً ساده بود و ردیابی منبع آن نسبتاً آسان بود. از آنجا که ترافیک از صدها، اگر نگوییم هزاران، دستگاه متصل به اینترنت قانونی میآید، هدایت مجدد یا غرق کردن ترافیک مخرب کارساز نیست.
باتنتها در ابتدا به عنوان ابزارهای بیخطر در نظر گرفته میشدند: راهی برای ایجاد ظرفیت محاسبات توزیعشده یا راهی برای خزیدن در وبسایتها بدون استفاده از حجم عظیمی از پهنای باند. به عنوان مثال، باتنت کارنا (حداقل طبق گفته سازنده ناشناس آن) قرار بود استفاده از آدرسهای IPV4 را در سراسر جهان نقشهبرداری کند. متأسفانه، کارنا این کار را با کمک هر دستگاه متصل به اینترنتی که میتوانست به آن دسترسی داشته باشد و یا رمز عبور ادمین نداشت یا نام کاربری و رمز عبور پیشفرض داشت، انجام داد. این نوآوری از دید مهاجمان پنهان نماند.
این فقط مربوط به PCهای آلوده به بدافزار نیست
فقط رایانههای آلوده نیستند که برای ساخت باتنتهای مورد استفاده در حملات DDoS استفاده میشوند. با افزایش تعداد انواع مختلف دستگاههای هوشمند متصل به اینترنت، خطر نیز افزایش مییابد.
اینترنت اشیا (IoT) شامل میلیونها دستگاه کوچکتر است که معمولاً از نظر طراحی ایمن نیستند و – برخلاف رایانههای شخصی یا تلفنهای هوشمند – منابع لازم برای اجرای برنامههای امنیتی برای محافظت از خود را ندارند. بنابراین، آنها هدف بزرگی برای مجرمان سایبری هستند و اغلب میتوانند در مقیاس بزرگ مورد حمله قرار گیرند.
به عبارت دیگر، یک حمله DDoS اغلب شامل تعداد زیادی از روترهای زامبی، دوربینهای IP و همچنین لامپها، یخچالها و ماشینهای لباسشویی متصل به اینترنت خواهد بود.
ظهور باتنتها و حملات DDoS به عنوان سرویس
گروههای حمله، حملات DDoS را به سرویسهای Dark Web تبدیل کرده و آنها را برای اجاره در دسترس قرار دادهاند، یا در مورد Booterها، باتنتها را برای هر کسی، صرف نظر از انگیزهاش، در دسترس قرار دادهاند. تفاوت بین Booter و Stresser، یک سرویس تجاری (معمولاً) قانونی که توسط شرکتها برای تست استرس شبکههای خود استفاده میشود، بسیار ناچیز است.
چرا حملات DDoS رخ میدهد؟
مهاجمان به دلایل گوناگونی قصد دارند دسترسی به خدمات را از کار بیندازند. در گذشته، کارکنان سابقِ ناراضی، هکتیویستها و ترولها از حملات DoS و DDoS برای ایجاد اختلال در خدمات و جلوگیری از استفاده دیگران از آنها بهره میبردند؛ اما هکرها امروزه از حملات DDoS برای منحرف کردن توجه تیمهای امنیتی، نفوذ به سرویسها و باجگیری از سازمانها استفاده میکنند.
کدام سازمانها بیشتر در معرض حملات DDoS قرار دارند؟
امتیاز تابآوری DDoS در حال حاضر نشان میدهد که مشاغل خدمات مالی، ارائه دهندگان انرژی، سازمانهای دولتی و بخش عمومی، ارائه دهندگان مخابرات و اینترنت، شرکتهای بازی و فروشندگان نرمافزار و SaaS در معرض خطر بیشتری برای اختلال در حملات DDoS هستند. همه این سازمانها در صورت از کار افتادن شبکه به دلایل مختلف آسیب خواهند دید.
انواع حملات DDoS
حملات گوناگون در لایههای مختلف مدل شبکهای OSI رخ میدهند؛ مدلی که چارچوبی را برای سطوح (یا همان لایههای) تشکیلدهنده یک شبکه فراهم میکند.
1- حملات DDoS لایه ۷ یا Application layer attacks
رایجترین نوع حمله، که بیش از همه توسط کاربران احساس میشود، حمله DDoS لایه ۷ (Layer 7 DDoS Attack) است. لایه ۷ مدل OSI که اغلب «لایه کاربرد» (Application Layer) نامیده میشود، بخشی است که در آن برنامههای کاربردی به سرویسهای شبکه دسترسی پیدا میکنند؛ مواردی نظیر وبسرورها و سایر برنامههایی که کاربران واقعی با آنها سروکار دارند. در بسیاری از حملات لایه ۷، مهاجم تلاش میکند با ارسال حجم انبوهی از درخواستهای HTTP به وبسرورِ هدف، آن را از کار بیندازد؛ پدیدهای که به آن «سیل HTTP» (HTTP Flood) میگویند. به زبان ساده، مهاجم بهگونهای عمل میکند که گویی میلیونها کاربر همزمان در حال بازدید از یک وبسایت هستند و مدام صفحه مرورگر خود را بازخوانی (Refresh) میکنند. همانطور که بعداً خواهیم دید، این اتفاق ممکن است به دلایل موجه و قانونی نیز رخ دهد و پدیدهای شناختهشده در اینترنت محسوب میشود.
در این حالت، حتی اگر سرور پهنای باند کافی داشته باشد، ناچار میشود به جای پردازش درخواستهای واقعی، حجم عظیمی از درخواستهای ساختگی را پردازش کند؛ در نتیجه، ظرفیت پردازشی آن به پایان میرسد. مقیاس حملات لایه کاربرد، دهها میلیون درخواست در ثانیه (RPS) است.
نمونه دیگر — که شواهد نشان میدهد شیوع آن رو به افزایش است — حملاتی است که سرویسهای ایمیل (چه برای اشخاص حقیقی و چه برای سازمانها) را هدف قرار میدهند. در سطح فردی، ممکن است صندوق ورودی (Inbox) کاربر با هزاران ایمیل پر شود؛ این کار اغلب به عنوان پوششی (یا پردهای برای پنهانسازی) عمل میکند تا پیامهای مربوط به «بازنشانی رمز عبور» یا «هشدارهای ورود مشکوک» — که نشاندهنده تلاش مهاجمان برای نفوذ به حساب کاربری قربانی هستند — از دید کاربر پنهان بمانند.
2- حملات پروتکلی
حملات پروتکلی بهجای برنامههای کاربردی، تجهیزات شبکه را هدف قرار میدهند و نقاط ضعف موجود در لایه ۳ (لایه شبکه) و لایه ۴ (لایه انتقال) مدل OSI را نشانه میروند. اگر با مدل OSI آشنا باشید، میدانید که این نوع حملات، پروتکلهای لایه ۳ و ۴ — نظیر TCP/IP — را هدف قرار میدهند. بهعنوان مثال، مهاجم میتواند یک حمله SYN Flood را آغاز کند که از فرآیند «دستدادن سهمرحلهای» (Three-way Handshake) در اتصالات TCP سوءاستفاده میکند.
در حالت عادی، رایانه مبدأ یک بسته SYN برای سرور ارسال میکند تا درخواستی را برای برقراری ارتباط مطرح نماید. سرور در پاسخ، یک بسته SYN/ACK ارسال میکند تا موافقت خود را با برقراری اتصال اعلام کرده و پورتی را باز کند؛ سپس رایانه مبدأ با ارسال یک بسته ACK، اتصال را تأیید و نهایی میسازد. در حمله SYN Flood، مهاجم بهطور مکرر درخواستهای اتصال را در قالب بستههای SYN ارسال میکند. سرورِ هدف نیز در پاسخ، بستههای SYN/ACK میفرستد و به انتظار دریافت بسته ACK (برای تکمیل اتصال) پورتی را باز نگه میدارد؛ اما این بسته ACK هرگز نمیرسد. اگرچه سرورها معمولاً پس از گذشت مدتزمانی مشخص پورت را میبندند، اما اگر مهاجم تعداد زیادی بسته SYN ارسال کند، سرور تحت فشار شدید قرار گرفته (اصطلاحاً اشباع میشود) و دیگر به درخواستها پاسخ نمیدهد.
3- حملات حجمی (Volumetric Attacks)
سومین نوع از حملات DDoS، حمله حجمی است. هدف این نوع حمله، سرازیر کردن حجم انبوهی از ترافیک و درخواستهای داده به سمت شبکه هدف است تا پهنای باند و توانایی شبکه برای پردازش درخواستها به کلی مختل شود. مشابه حملات لایه کاربرد (Application Layer)، برخی از انواع درخواستهای ارسالی از سوی مهاجمان، منابع بسیار ناچیزی از سمت خودِ مهاجم مصرف میکنند، اما پاسخدهی به آنها برای هدف بسیار پرهزینه و سنگین است؛ DNS query requests نمونهای از این موارد هستند.
نمونه دیگر، استفاده از پروتکل UDP برای بمباران سرورهای هدف با درخواستهای IP است که در آنها هیچ مقصد یا برنامه کاربردیِ مشخصی تعیین نشده است. در تمامی این حالات، نتیجه نهایی سروری است که دیگر قادر به مدیریت حجم درخواستهای ارسالی به سمت خود نیست؛ حتی اگر آن درخواستها در اصل، درخواستهایی مشروع و قانونی بوده باشند.
چگونه میتوان فهمید که سازمان شما هدف حملات DDoS قرار گرفته است؟
واضحترین نشانه حمله DDoS، افت عملکرد یا از دسترس خارج شدن سیستم یا سرویسِ مورد حمله است. در مورد وبسایتها، این مسئله ممکن است به صورت طولانی شدن زمان بارگذاری یا عدم دسترسی کاربران (چه در داخل و چه در خارج از سازمان) به وبسایت بروز کند. همچنین سرویسهای عمومی و در دسترسی وجود دارند که حملات DDoS را رصد میکنند؛ از جمله وبسایتهای downforeveryoneorjustme.com یا downdetector.com.
حمله DDoS را میتوان از طریق پایش و تحلیل ترافیک شبکه نیز شناسایی کرد؛ بدینصورت که درخواستهای ساختگی یا junk که باعث ایجاد بار اضافی بر روی یک یا چند سامانه شرکت میشوند، تشخیص داده میشوند. در برخی موارد، دریافت پیامی با مضمون اخاذی نیز میتواند نشاندهندهی وقوع یک حمله DDoS (چه در حال انجام و چه احتمالی در آینده) باشد؛ در این پیامها، در ازای حذف نام سازمان شما از فهرست اهداف آتی یا توقف حملهای که هماکنون در جریان است، درخواست باج میشود.
۷ دلیل برای اینکه باید نسبت به حملات DDoS حساس باشیم
- سازمانی که هدف حمله DDoS قرار میگیرد، به دلیل از دسترس خارج شدن وبسایت، خدمات یا سیستمهایش، همواره دچار زیان مالی (کاهش درآمد) میشود. علاوه بر این، مدیریت و مقابله با چنین رخدادی، فشار مضاعفی بر بودجه بخش امنیت وارد میکند.
- بر اساس گزارشهای چندین شرکت معتبر که وضعیت حملات DDoS را رصد میکنند، تعداد این حملات طی سه سال گذشته با شتابی فزاینده رو به افزایش بوده است.
- حملات DDoS همچنین روز به روز قدرتمندتر میشوند؛ بهطوری که برخی از آنها حتی توانایی مختل کردن سرویسهای جهانی را دارند. در حالی که در سال ۲۰۲۰، بزرگترین حملات (در لایه شبکه) از مرز ۱ ترابیت بر ثانیه (Tbps) فراتر رفتند، در سال ۲۰۲۱ شاهد وقوع چندین حمله شاخص بودیم که شدت آنها به محدوده ۲ تا ۳ ترابیت بر ثانیه رسید. همچنین از نظر تعداد درخواست در ثانیه، در سال ۲۰۲۱ حداقل دو مورد حمله DDoS (که توسط Cloudflare و Yandex گزارش شدهاند) به سطح بیش از ۱۵ میلیون درخواست در ثانیه رسیدند.
- سازمانها لزوماً نباید هدف اصلی باشند تا تأثیر حمله DDoS را احساس کنند، به خصوص اگر بخشهای حیاتی زیرساخت اینترنت مانند ISP های محلی یا منطقهای را مختل کند. در سال ۲۰۱۶، مجرمان سرورهای ارائه دهنده اصلی DNS، Dyn، را به طور کامل مسدود کردند. سایر سرویسهای آنلاین اصلی، از جمله توییتر، ردیت، نتفلیکس و اسپاتیفای، به دلیل این حمله DDoS از دسترس خارج شدند.
- برخی از مجرمان سایبری تهدید میکنند که در صورت عدم پرداخت وجه، از باتنتهای خود برای حمله DDoS علیه یک سازمان خاص استفاده خواهند کرد. این حملات، حملات باجگیری DDoS نامیده میشوند و نیازی به دسترسی مهاجم به شبکههای اهداف خود ندارند.
- از سال ۲۰۲۰، حملات DDoS علیه وبسایتهای قربانیان نیز به بخشی از طرح «اخاذی سهگانه» مورد استفاده باندهای باجافزار مشهور تبدیل شده است که علاوه بر سرقت و رمزگذاری دادههای اهداف، DDoS را نیز اضافه میکنند.
- سرویسهای اجارهای DDoS در دارک وب وجود دارند که حتی به افراد بیتجربهای که پول و انگیزه دارند، مانند کسب برتری نسبت به رقیب، اجازه میدهند حمله DDoS را سازماندهی کنند.
برای محافظت در برابر حملات DDoS چه کاری میتواند انجام داد؟
کاهش حملات DDoS برای سازمانهایی که منابع مناسب، مانند سختافزار یا پهنای باند کافی، را ندارند، میتواند دشوار باشد. با این حال، کارهایی وجود دارد که حتی شرکتهای کوچک و متوسط نیز میتوانند برای افزایش محافظت خود انجام دهند:
ترافیک شبکه خود را رصد کنید و یاد بگیرید که ناهنجاریهای ترافیک اینترنت را شناسایی کنید. به این ترتیب، میتوانید درخواستهای جعلی یا ساختگی که سیستمهای شما را پر میکنند شناسایی کرده و آنها را مسدود کنید.
در صورت حمله DDoS به وبسایت یا سیستمهای خود، یک برنامه بازیابی پس از سانحه داشته باشید. این برنامه میتواند شامل داشتن سرورهای پشتیبان، وبسایت و کانالهای ارتباطی جایگزین باشد.
انتقال به ابر را در نظر بگیرید. این کار تهدید را از بین نمیبرد، اما به دلیل پهنای باند بالاتر و انعطافپذیری زیرساختهای ابری، میتواند به کاهش حملات کمک کند.
اگر قبلاً مورد هدف DDoS قرار گرفتهاید یا در معرض خطر هستید، استفاده از سرویسهای محافظت در برابر DoS و DDoS را که میتوانند به شما در کاهش تأثیر حمله کمک کنند، در نظر بگیرید.
اجازه ندهید دستگاههای شما بخشی از یک باتنت شوند که میتواند به حمله DDoS کمک کند. مطمئن شوید که قوانین بهداشت سایبری را رعایت میکنید، تمام دستگاهها و نرمافزارهای آنها را بهروز نگه دارید و با نصب یک راهکار امنیتی چندلایه از آنها محافظت کنید.
دفاع در برابر حمله DDoS
ابزارها و سرویسهای زیادی برای کاهش حملات DDoS وجود دارد، اما نکته اینجاست که هیچکدام به تمام مسیرهای بالقوه حمله نمیپردازند و مهاجمان همچنان به توسعه تکنیکهای جدید و مهار سرویسها و فناوریهای قانونی نوظهور برای افزایش اثربخشی خود ادامه میدهند.
چالش این است که حملات DDoS به خودی خود، مقابله با علت اصلی را دشوار میکند، حتی اگر علائم را بتوان با اثربخشی بیشتر یا کمتر کنترل کرد.
سرویسهای ابری مانند AWS، Azure و GCP اغلب هدف حملات هستند، اما خدماتی را نیز برای محافظت از مشتریان خود در برابر ترافیک نادرست بیش از حد ارائه میدهند. AWS Shield و Microsoft Azure DDoS هر دو میتوانند برای محافظت از کاربران مربوطه خود استفاده شوند.
برخی از قابلیتهای سنتیتر هنوز به صورت خوبی مؤثر هستند. فایروالهای برنامههای کاربردی وب (WAF) تا حدودی در برابر حملات لایه برنامه کاربردی دفاع میکنند. محدودکننده نرخ، فیلتر ترافیک و کنترلهای ورودی داخلی میتوانند لبه حمله را کند کنند، البته گاهی اوقات با ریسک رد ترافیک قانونی. در سطح معماری بیشتر، تمهیدات DNS اضافی، مراکز داده توزیعشده و معماریهای شبکه مدرن که برای انعطافپذیری طراحی شدهاند، میتوانند اثرات را کاهش دهند.
حفاظت تخصصی DDoS که توسط بسیاری از ارائهدهندگان خدمات بزرگ، اپراتورهای مخابراتی، ارائهدهندگان خدمات اینترنتی و ارائهدهندگان خدمات مدیریتشده ارائه میشود، همچنین میتواند لبه حملات DDoS را از بین ببرد. Cloudflare، Akamai و سایر شبکههای تحویل محتوا، ظرفیت شبکه اضافی را برای جذب افزایشهای غیرعادی پهنای باند فراهم میکنند.
ISPها و سازمانهای اجرای قانون (LEA) میتوانند در طول حمله شرکای ارزشمندی باشند و به شناسایی و مسدود کردن ترافیک مخرب و در نهایت شناسایی و از بین بردن باتنتها کمک کنند.
در نهایت، برنامهریزی مناسب برای واکنش به حادثه و تمرینهای بحران کاملاً ارزشمند هستند و اطلاعات و راهنماییهایی را در اختیار تیم و شرکای شما قرار میدهند تا بدانند در صورت حمله چه کاری را چه زمانی انجام دهند.
پیشنهاد پانا برای مقابله با حملات DDoS :
منبع: