از آنجا که حملات فیشینگ بهطور فزایندهای قادر به عبور از بررسیهای معمول هستند، جلوگیری از خسارت یا محدود کردن آن به سرعتِ شرکت شما در شناسایی و مهار حمله بستگی دارد.
بسیاری از تلاشهای فیشینگ امروزی دیگر با دستور زبان و املای ناقص، یک URL ناقص یا یک صفحه ورود خام لو نمیروند. مطمئناً، هنوز هم توجه به این نشانه های مهم مفید است، اما نبود آنها به معنای مشروعیت یک پیام نیست. طرحهای مهندسی اجتماعی مدرن به طور فزایندهای طوری طراحی میشوند که در برابر بررسی دقیق مقاومت کنند و در جایی که یک حمله ممکن است زمانی برخی از اطلاعات را فاش کرده باشد، اطمینان خاطر ایجاد کنند.
به طور کلی، تهدیدهای ایمیلی به طور خاص اکنون طوری ساخته شدهاند که تا حد امکان با مقاومت کمی روبرو شوند. آنها گردشهای کاری مشروع را مختل میکنند و در اواسط کار به کارمندان میرسند، زمانی که حسابهای آنها تأیید شده است و هرگونه درخواست ورودی برای اقدام، مانند بخشی از یک روز کاری عادی به نظر میرسد. برخی از تکنیکها خود نشست های زنده را هدف قرار میدهند و مهاجمان تمرکز خود را از سرقت رمزهای عبور به سرقت توکنهای تأیید هویت تغییر میدهند.
با رونق اقتصاد جرایم سایبری به عنوان یک سرویس، هر کسی که نیت بدی دارد میتواند یک کیت فیشینگ آماده خریداری کند که به همراه ماشینآلات لازم برای ضبط ورود به سیستم ارائه میشود. در همین حال، هوش مصنوعی میزان زمان و تلاش لازم برای تحقیق در مورد تعداد زیادی از اهداف و انتخاب لحن مناسب برای هر یک از آنها را کاهش داده است. بخش عمدهای از این پیشرفت سریعتر از آن است که بسیاری از شرکتها بتوانند با این تغییرات کنار بیایند.
آنچه آموزشها در مورد ایمیلهای فیشینگ نشان دادند
اولین نشانه برای شناسایی حملات فیشینگ، دستور زبان ضعیف بود که اکنون دیگر از بین رفته است. ابزارهای هوش مصنوعیِ اختصاصی، اصلاح متن و حتی شخصیسازی پیامهای فریبنده برای هر گیرنده را بسیار آسان کردهاند. برخی از مهاجمان، بهجای تلاشهای یکمرحلهای و سریع، از هوش مصنوعی برای برقراری ارتباط و جلب اعتماد قربانیان پیش از انجام حمله نهایی استفاده میکنند. امروزه، نگارش بینقص یا متنی که با ظرافتهای فرهنگی سازگار شده باشد، دیگر تضمینی برای اصالت پیام نیست.
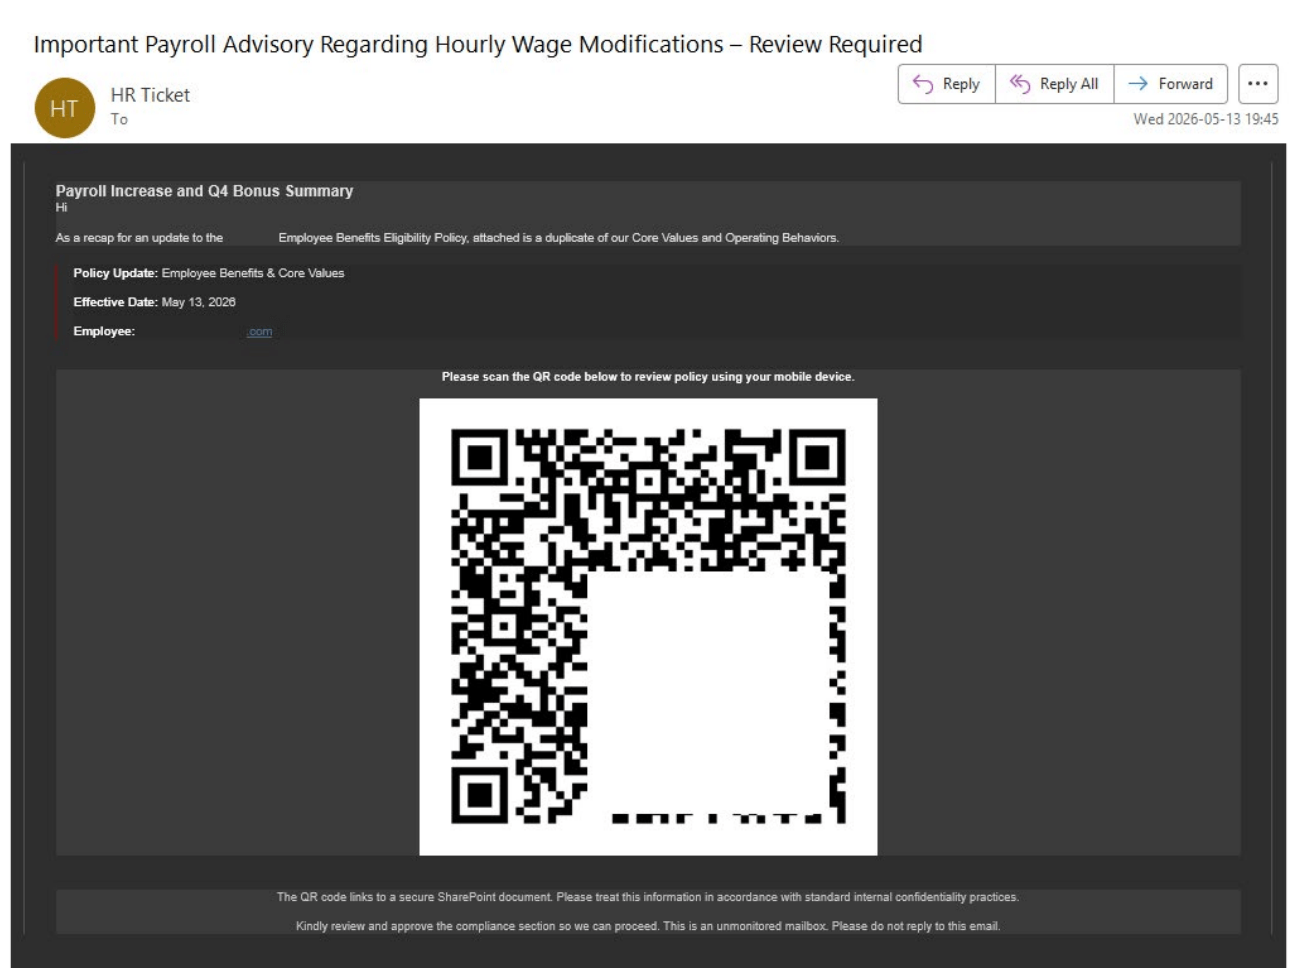
لینکهای اینترنتی نیز به عاملی با ماهیت نامشخص تبدیل شدهاند. وقتی آدرس مقصد درون یک کد QR پنهان شده باشد، دیگر امکان مشاهده پیشنمایش لینک (با نگه داشتن نشانگر ماوس روی آن) وجود ندارد. علاوه بر این، از آنجا که کد با گوشی اسکن میشود، تدابیر امنیتی معمول که از لپتاپهای سازمانی محافظت میکنند، در اینجا کارایی ندارند. (چگونه فیشینگ با QR Code میتواند از اقدامات امنیتی شرکتها عبور کند؟)
همچنین، جابهجایی بین دستگاهها (Device Hop) باعث میشود که سازمانها برای درک کامل ابعاد حمله با دشواری مواجه شوند. برای درک بهتر مقیاس این تهدید، باید گفت که در نیمه نخست سال ۲۰۲۶، فیشینگ از طریق کد QR یکنهمِ کل ایمیلهای فیشینگ شناساییشده توسط ESET را تشکیل میداد؛ ضمن اینکه مایکروسافت نیز کدهای QR را به عنوان سریعترین روشِ در حال رشد برای حملات مبتنی بر ایمیل معرفی کرده است.
در مورد صفحه ورود جعلی چطور؟ ConsentFix، به عنوان مثال، کاملاً از آن صرف نظر میکند. قربانی به یک وبسایت آلوده اما قانونی هدایت میشود، جایی که یک پیام جعلی به سبک CAPTCHA آنها را از طریق یک جریان ورود واقعی مایکروسافت هدایت میکند و سپس آنها را به URL حاوی کد مجوز OAuth هدایت میکند. در نهایت به آنها دستور داده میشود که آن URL را دوباره در صفحه آلوده پیست کنند، که به مهاجم اجازه میدهد کد را استخراج کرده و آن را با توکنهای دسترسی و رفرش مبادله کند. نکته مهم این است که وقتی قربانی از قبل یک جلسه فعال مایکروسافت داشته باشد، هیچ پیام رمز عبور یا احراز هویت چند عاملی (MFA) برای خنثی کردن حمله فعال نمیشود.
در یک یادداشت مرتبط، تشخیص ClickFix – یک ترفند مهندسی اجتماعی که قربانی را فریب میدهد تا یک دستور را در ترمینال خود پیست کند – همچنان رو به افزایش است. نوع دیگری از آن که با نام AI-fix شناخته میشود، مشاهده شده است که دستورالعملهای عیبیابی جعلی را در دامنههای قانونی متعلق به Anthropic، OpenAI و Microsoft قرار میدهد. در همین حال، یک مسدودکننده تبلیغات جعلی به نام CrashFix، اهداف را به Chrome Wen Store هدایت میکند و حتی یک ساعت پس از نصب، قبل از نمایش اولین هشدار جعلی خود، صبر میکند که احتمالاً ارتباط ذهنی بین علت و معلول را قطع میکند.
از آنجایی که این روزها نه دیدن و نه شنیدن، معتبر نیست، یک چهره یا صدای قابل تشخیص همیشه شواهد قطعی از اینکه چه کسی پشت درخواست است، ارائه نمیدهد. کارمندانی که در وسط کار با صدا و تصویر واقعی اما جعلی مواجه میشوند، اغلب فرصت بررسی هر فریم یا گوش دادن یا تماشای روایتهای مصنوعی احتمالی که توسط ساختههای قدیمیتر دیپفیک آشکار میشوند را ندارند. در واقع، زمانی که زمینه قابل قبول به نظر برسد حتی یک تقلید ناقص نیز میتواند قانعکننده باشد.
به خطای انسانی بسنده نکنید
محدود کردن یک حادثه صرفاً به «خطای انسانی» تنها یک حلقه از زنجیره را مشخص میکند، بدون اینکه توضیح دهد چرا یک خطای لحظهای در بررسی در نهایت باعث ایجاد یک بحران تمامعیار شده است. آموزش آگاهی امنیتی میتواند عادات خوب را القا کند و چشم را برای پیامهای جعلی تیز کند، اما نمیتواند یک پرچم قرمز آشکار را در یک پیام قرار دهد، به خصوص اکنون که بسیاری از حملات، بررسیهایی را که کارمندان یاد گرفتهاند انجام دهند، پیشبینی میکنند. کلیک کارمند، فرصتی را برای مهاجم فراهم میکند، اما آسیب نهایی یا فقدان آن، به کنترلهای پیشگیرانهای که هنوز پابرجا هستند و به سرعت تشخیص و مهار موارد بعدی توسط سازمان و شرکت بستگی دارد.
گزارش ESET MDR برای سهماهه اول سال ۲۰۲۶ همچنین نشان میدهد که کارکنان اغلب ماهیت واقعی پیامهای فیشینگ و اسپم را تشخیص میدهند، اما صرفاً آنها را حذف میکنند؛ زیرا سازوکاری برای گزارشدهی اینگونه پیامها تعیین نشده است. در نتیجه، شرکت فرصت آموزش سایر کارکنان درباره «ترفندهای جدید فیشینگ» و همچنین کسب بینشهای کلیتر از این حمله را از دست میدهد. همچنین ممکن است فرصت اولیه برای بررسی اینکه آیا این پیام بخشی از یک کمپین گسترده است یا خیر، نادیده گرفته شود.
در همین راستا، «شاخص آمادگی سایبری کسبوکارهای کوچک و متوسط» (SMB) متعلق به ESET نشان میدهد که میزان بهکارگیری آموزشهای آگاهیبخشی در میان کسبوکارهایی که پیشتر چندین مورد حادثه امنیتی را تجربه کردهاند، بیشترین مقدار را دارد. همین نظرسنجی حاکی از آن است که دغدغه اصلی کسبوکارها، بدافزارهای مبتنی بر هوش مصنوعی است؛ حال آنکه حوادث واقعی همچنان با فیشینگ، نرمافزارهای بهروزرسانینشده، خلأهای نظارتی و رمزهای عبور ضعیف آغاز میشوند. نقش هوش مصنوعی در اینجا، افزایش سرعت و مقیاسپذیریِ روشهای موجود و تثبیتشده است.
به ایمیلهای فیشینگ اعتماد نکنید – در عوض در صورت مشکوک بودن یک ایمیل، اول تأیید بگیرید
مهاجمان و مجرمان سایبری اکنون بسیاری از نشانههای مشروعیت را که اکثر مردم یاد گرفتهاند به دنبال آن باشند، بازتولید میکنند، بنابراین کنترلها باید به تأیید چیزی که پیام ارائه نکرده است، تکیه کنند. درخواستهای پرداخت و سایر اقدامات پرخطر به طور فزایندهای نیاز به بررسیهای اضافی، از جمله تأیید از طریق یک کانال تأیید شده و حتی یک تأییدکننده دوم دارند.
وقتی هر چیز قانعکنندهای را میتوان به راحتی جعل کرد، زمینه نیز بیش از هر زمان دیگری اهمیت دارد. این امر مستلزم برداشتن «نشانههای» مختلف، مانند اتصالات شبکه و تغییرات فایل، است که با عبور حمله از محیط شرکت باقی میمانند. هر یک از آنها ممکن است به خودی خود قابل توجه به نظر نرسند، اما چندین مورد به ظاهر متفاوت میتوانند به یک حمله مداوم اشاره کنند. تجزیه و تحلیل خودکار میتواند سیگنالهای مرتبط را در حسابها و دستگاهها گروهبندی کند در حالی که تحلیلگران مشخص میکنند که آیا این الگو می تواند خطرناک باشد و چگونه باید به آن پاسخ داد. تشخیص و پاسخ خودکار و مدیریتشده پیشرفته (MDR یا XDR) به مهارت و ظرفیت تحقیقاتی میافزاید و سیگنالهای ضعیف را به یک داستان منسجم تبدیل میکند و به یک تیم کوچک دسترسی به قابلیتهایی میدهد که نمیتوانست به تنهایی آنها را استخدام و اجرا کند.
تلهمتری ESET MDR نشان میدهد که تقریباً ۷۰٪ از حوادث امنیتی در ساعات کاری معمول رخ میدهند و ۹۰٪ در روزهای کاری اتفاق میافتند. در همین حال، شاخص آمادگی سایبری ESET SMB – که بر اساس نظرسنجی از ۴۴۰۰ تصمیمگیرنده است – به مدت زمان معمول انجام تحقیقات اشاره میکند: ۴۱٪ در عرض دو هفته تکمیل میشوند؛ ۳۴٪ دیگر دو تا شش هفته طول میکشد. مورد دوم به طور خاص، یک بازه زمانی است که یک شرکت به سختی میتواند بدون اختلال عملیاتی شدید، آن را تحمل کند.
به ویژه برای SMBها، منابع مورد نیاز برای نظارت بر سطح حمله در حال گسترش، با افزایش مقیاس و پیچیدگی روشهای خصمانه، همگام با هم حرکت نمیکنند. یک شرکت صد نفره ممکن است به همان نوع سیستمهای ابری، هویتی، پرداخت و همکاری که یک شرکت بسیار بزرگتر به آن وابسته است، وابسته باشد، اما افراد بسیار کمتری برای نظارت بر آنها در دسترس دارد. برای یک تیم فناوری اطلاعات محدود، تحقیقات با سایر وظایف مربوط به فعال نگه داشتن سیستمها رقابت میکند و مجموعه ابزارهای گسترده، تیمهای کمکار را مجبور به مدیریت “محیطهای چرخان” ناکارآمد میکند.
زیرساختهای پیشگیرانه چندلایه، از جمله احراز هویت مقاوم در برابر فیشینگ و Session Controls، نقش بسزایی در خنثیسازی تلاشها برای سرقت اعتبارنامهها ایفا میکنند. مهندسی اجتماعی بهطور فزایندهای فراتر از سنجش دقت و تیزبینی گیرنده عمل میکند و نتیجه نهایی به وقایعی بستگی دارد که در دقایق و ساعات پس از کلیک رخ میدهند. هر طرح امنیتی کارآمدی باید حملاتی را که از دید کارکنان پنهان میمانند، مد نظر قرار دهد. هوش مصنوعی به مدیریت حجم و سرعت این حملات کمک میکند، در حالی که تحلیلگران باتجربه میتوانند شواهد را ارزیابی کرده و نحوه واکنش را هدایت نمایند.
منبع:
welivesecurity