سرعت تهدیدهای سایبری از سرعت شرکت ها و سازمانهای SMB بیشتر است؛ بنابراین، روند آمادگی باید شتاب گیرد.
چشمانداز تهدیدات سایبری سالهاست که در حال تحول بوده، اما امروزه این احساس وجود دارد که اوضاع با سرعتی بیش از پیش رو به وخامت است. این وضعیت تا حد زیادی ناشی از هوش مصنوعی است؛ فناوریای که نه تنها مهاجمان سایبری را به ابزارهایی برای انجام حملات پیچیدهتر، سریعتر و در مقیاسی وسیعتر مجهز میکند، بلکه با شتاب گرفتن کسبوکارها در بهکارگیری این فناوری، سطح حمله گستردهتری را نیز در اختیار آنها قرار میدهد. در بسیاری از موارد، سرعت پذیرش این فناوری از اقدامات حیاتی حاکمیتی که برای مدیریت و مهار ایمن آن مورد نیاز است، پیشی گرفته است.
در چنین شرایطی، مدیران شرکت ها و سازمانهای SMB (در امنیت سایبری و شبکه، سازمانهایی با تعداد کاربر کمتر از 1000 کاربر در دسته SMB قرار میگیرند) و مسئولان حوزه فناوری اطلاعات، به اهمیت امنیت سایبری کارآمد واقف هستند. آنها خواهان امنیت، تداوم عملیات و تابآوری هستند، اما بودجه نامحدودی در اختیار ندارند. آنها به دنبال راهکارهای امنیتی هستند که درک، پیادهسازی و بهرهبرداری از آنها ساده باشد. این امر مستلزم الگوی عملیاتی متفاوتی است که در آن هوش مصنوعی و اتوماسیون، تیمهای امنیتی را در حوزههای مناسب یاری کنند و تصمیمگیریهای نیازمند درک زمینه و تحلیل انسانی، همچنان تحت نظارت متخصصین انجام شود. یافتن تعادل مناسب و انتخاب راهکار درست، کلید دستیابی به آمادگی و تابآوری خواهد بود.
هوش مصنوعی در حال تغییر چشمانداز تهدید است
هوش مصنوعی به شیوههای چشمگیری در حال تغییر بازی است. مدیران از پتانسیل آن برای بهرهوری و افزایش بهرهوری فرآیند، چشمانداز تغییر تجربه مشتری، تسریع تصمیمگیری در کسبوکار و ورود به بازارهای جدید، استفاده میکنند. شاخص آمادگی سایبری ESET SMB 2026 نشان داد که اکثر (73٪) سازمانهای SMB در حال ادغام هوش مصنوعی در کسبوکار خود هستند.
با این حال، هر جا که فرصتی وجود دارد، خطری نیز وجود دارد. با تبدیل شدن هوش مصنوعی به بخش رو به رشدی از عملیات یک سازمان، به بخشی از سطح حمله نیز تبدیل میشود. این استفاده میتواند یک چتبات خدمات مشتری، یک دستیار کدنویسی مستقر توسط DevOps یا بخشی از عواملی باشد که توسط تیم مالی برای وظایف حسابداری تکراری استفاده میشود. هر جا که هوش مصنوعی به دادهها و/یا سیستمهای حساس، مجوزهای بیش از حد و توانایی تصمیمگیری و انجام اقدامات دسترسی داشته باشد، نشاندهنده یک خطر امنیتی بالقوه است. این خطرات تمایل دارند در تاریکی تکثیر شوند. طبق گزارش فوق، 40٪ از کل کسبوکارها فاقد سیاست مناسب هوش مصنوعی هستند.
نشت تصادفی دادهها یا عوامل هوش مصنوعی یک چیز است. اما مسلماً تهدید بزرگتری از سوی third party مخرب وجود دارد. مخازن Skillهای هوش مصنوعی، حوزه رو به رشدی از ریسک هستند. skillها مانند افزونههای مرورگر عمل میکنند، با این تفاوت برای ایجنتهای هوش مصنوعی کاربرد دارند.
متاسفانه تعداد زیادی از آنها برای سرقت دادهها، سوءاستفاده از مجوزها، دانلود بدافزار یا انجام اقدامات ناخواسته طراحی شدهاند. ESET بین ماههای مارس و مه 2026، 900000 skill از این دست را در چندین مخزن محبوب تجزیه و تحلیل کرد. بیش از 25000 مورد مشکوک و بیش از 3000 مورد به عنوان مخرب برچسب گذاری شدند. برخی از آنها دادهها را استخراج و بدافزار اجرا کردند. برخی دیگر سیستمهای حساس را دستکاری کردند، دستورالعملها را از طریق تزریق سریع نادیده گرفتند و رفتار عامل را تغییر دادند.
متأسفانه، skillها تنها نوک کوه یخ هستند. کاربران میتوانند از طریق چتباتها با لینکهای مخرب مواجه شوند که آنها را به سایتهای فیشینگ و نصب بدافزار هدایت میکند یا ممکن است متوجه شوند که مهاجمان منابع دانلود و سایر مؤلفههایی را که عوامل هوش مصنوعی با آنها تعامل دارند، آلوده کردهاند و منجر به ربودن، کلاهبرداری، بدافزار و سایر تهدیدات شدهاند.
تزریق سریع (Prompt injection) یکی دیگر از تهدیدات است – اخیراً توسط OWASP به عنوان خطرناکترین تهدید LLM معرفی شده است. مهاجمان هوش مصنوعی را یا با تغذیه مستقیم دستورالعملهای مخرب (Prompts) یا با پنهان کردن آنها در محتوایی که هوش مصنوعی بعداً بازیابی یا خوانده خواهد کرد، دستکاری میکنند. این امر هر قطعه از محتوا را به یک بردار حمله بالقوه تبدیل میکند.
AI تنشها را تشدید میکند
هوش مصنوعی صرفاً هدفی برای حملات نیست، بلکه ابزاری قدرتمند در دستان عاملان تهدید برای انجام حملات محسوب میشود. همانطور که کارشناسان امنیتی قبلا هشدار داده اند که تقریباً بهطور قطع به افزایش اثربخشی و کارایی بخشهایی از عملیات نفوذ سایبری ادامه خواهد داد و منجر به افزایش دفعات و شدت تهدیدات سایبری خواهد شد. در این گزارش به چندین حوزه حائز اهمیت اشاره شده است، از جمله:
- شناسایی قربانی: هوش مصنوعی میتواند فرآیند جستجو در حسابهای رسانههای اجتماعی، وبسایتهای شرکتها و سایر منابع را برای فهرست کردن قربانیان بالقوه، خودکار و بهبود بخشد. سپس میتواند روابط را برای کمک به فیشینگ و کلاهبرداری ترسیم کند و مسیرهای حمله را برای امتحان کردن پیدا کند. مهمتر از همه، همه این کارها را با سرعت و مقیاسی انجام میدهد که یک یا دو سال پیش امکانپذیر نبود.
- تحقیقات آسیبپذیری و توسعه اکسپلویت: یکی از تأثیرگذارترین موارد استفاده هوش مصنوعی در ماههای اخیر. این فناوری به طور مؤثر به عاملان تهدید این امکان را داده است که آسیبپذیریهای جدید را پیدا کنند و قبل از اینکه اکثر مدافعان شبکه فرصت آزمایش و نصب وصلهها را داشته باشند، اکسپلویتهایی را برای نقصهای تازه کشف شده توسعه دهند. این امر باعث هشدارهایی از سوی محافل امنیت سایبری مختلف شده است.
- مهندسی اجتماعی: نوشتن پیام و ایمیلهای بسیار قانعکننده، روان و بدون خطا برای فریب قربانیان به کلیک روی لینکهای مخرب یا پرداخت پول و وارد کردن اطلاعات شخصی یا جزئیات ورود به سیستم. وقتی با شناسایی قربانی مبتنی بر هوش مصنوعی ترکیب شود، ابزاری بالقوه قدرتمند برای کمپینهای فیشینگ در مقیاس بزرگ و بسیار شخصیسازیشده به زبانهای مختلف است.
- توسعه بدافزارهای پایه: هوش مصنوعی موانع ورود را برای عوامل تهدید کممهارتتر کاهش میدهد و دانش لازم برای تبدیل ایده یک کمپین به کد عملیاتی را کاهش میدهد، هرچند بدافزار نسبتاً سادهای باشد. ESET همچنین استفاده از هوش مصنوعی را در جاهای دیگر مشاهده کرده است، مانند PromptSpy، اولین جاسوسافزار اندرویدی مبتنی بر هوش مصنوعی. این تهدید از Gemini گوگل در زمان اجرا برای دستیابی به پایداری سوءاستفاده میکند.
- پردازش دادههای استخراجشده: هوش مصنوعی به سرعت حجم زیادی از اطلاعات را از دادههای سرقتشده طبقهبندی، پاکسازی و استخراج میکند تا آن را برای مجرمان سایبری قابل استفادهتر/پولسازتر کند.
بهکارگیری عاملهای هوش مصنوعی که میتوانند برای انجام خودکار وظایف با سرعت ماشین تنظیم شوند، میتواند مزایای بهرهوری بهمراتب بیشتری را برای گروههای تهدیدگر به همراه داشته باشد. برای مدافعان شبکه، این فضای جدید مستلزم سازوکاری است که بتواند همگام با شرایط پیش برود، بیآنکه تیمهایی را که هماکنون نیز تحت فشار کاری شدید هستند، ناچار به تحلیل تکتک هشدارها و اتخاذ انفرادی تمام تصمیمها کند.
چرا سازمانها و شرکتهای کوچک و متوسط با پیچیدگی دست و پنجه نرم میکنند.
متاسفانه، تیمهای امنیتی در حال حاضر در وضعیت خوبی نیستند. آنها با پیچیدگی فناوری اطلاعات و امنیت سایبری دست و پنجه نرم میکنند – تعداد فزاینده سیستمها و ابزارهایی که انتظار میرود مدیریت کنند و دانش لازم برای استقرار، بهینهسازی و نظارت بر این راهحلها برای بهترین نتایج. این حتی یک شرکت بزرگ را نیز به چالش میکشد. بنابراین جای تعجب نیست که بهویژه کسبوکارهای کوچک و متوسط، با توجه به کمبود نسبی زمان، مهارت و منابع، در حال دست و پنجه نرم کردن هستند.
رفع این مشکل به معنای خرید فناوری بیشتر برای جایگزینی آنچه قبلاً نصب کردهاند، نیست. این کار فقط پیچیدگی را تشدید میکند و دانش و منابع را تا مرز شکست پیش میبرد. کسبوکارهای کوچک و متوسط نمیخواهند داشبوردها و هشدارهای بیشتری برای بررسی داشته باشند. آنها به امنیتی نیاز دارند که سادهسازی کند. ابزارهای مبتنی بر هوش مصنوعی، تجزیه و تحلیل و اولویتبندی تکراری را انجام میدهند، در حالی که متخصصان انسانی موارد مبهم را بررسی میکنند و پاسخ را هدایت میکنند. نتیجه، محافظت قوی است که درک، پذیرش و اجرای آن آسانتر است.
نقاط ضعف شرکت و سازمانهای SMB را میتوان به شرح زیر خلاصه کرد:
- ابزارها، هشدارها، داشبوردها و تصمیمات فنی زیادی برای تصمیمگیری وجود دارد. امنیت بسیار پیچیده است و درک اینکه آیا سازمان به درستی محافظت میشود و چه چیزی را در اولویت قرار دهد، دشوار میکند.
- تیمهای گسترده که اغلب هیچ متخصص سایبری ندارند. یا تیمهای کوچکی، هیچ فرصتی برای بررسی هر هشدار ندارد.
- نظارت 24 ساعته وجود ندارد، به این معنی که تهدیدها در طول عصرها، آخر هفتهها و تعطیلات به طور مخفیانه وارد یک شبکه میشوند. زمان ماندگاری افزایش مییابد و خطر اختلال عمده در سازمان را افزایش میدهد.
- خستگی ناشی از هشدار که ناشی از عدم اعتماد به نفس و دانش فنی در عملیات امنیتی (SecOps) است. تیمها وقت خود را برای دنبال کردن موارد مثبت کاذب تلف میکنند در حالی که موارد منفی کاذب مخفیانه وارد میشوند.
- اختلال عملیاتی و تأثیر بر کسب و کار ناشی از حوادث. شرکتها و سازمانهای کوچک و متوسط فقط از حادثه فنی نمیترسند. آنها به دلیل از دست دادن درآمد، خرابی، ریزش مشتری و آسیب به اعتبارشان که میتواند منجر به موارد زیر شود، بیدار میمانند:
- خریدهای امنیتی پیکربندی نشده، که میتواند منجر به نقاط کور تشخیص و تأثیر بر آمادگی سایبری شود.
- پذیرش سریع هوش مصنوعی اغلب شکافهای مدیریتی ایجاد میکند که منجر به نشت دادهها، خروجیهای ناامن، هوش مصنوعی سایه و سایر خطرات تجاری میشود
- امنیتی که به جای توانمندسازی شرکتها و سازمانهای کوچک و متوسط برای تصمیمگیری بهتر، کار زیادی ایجاد میکند
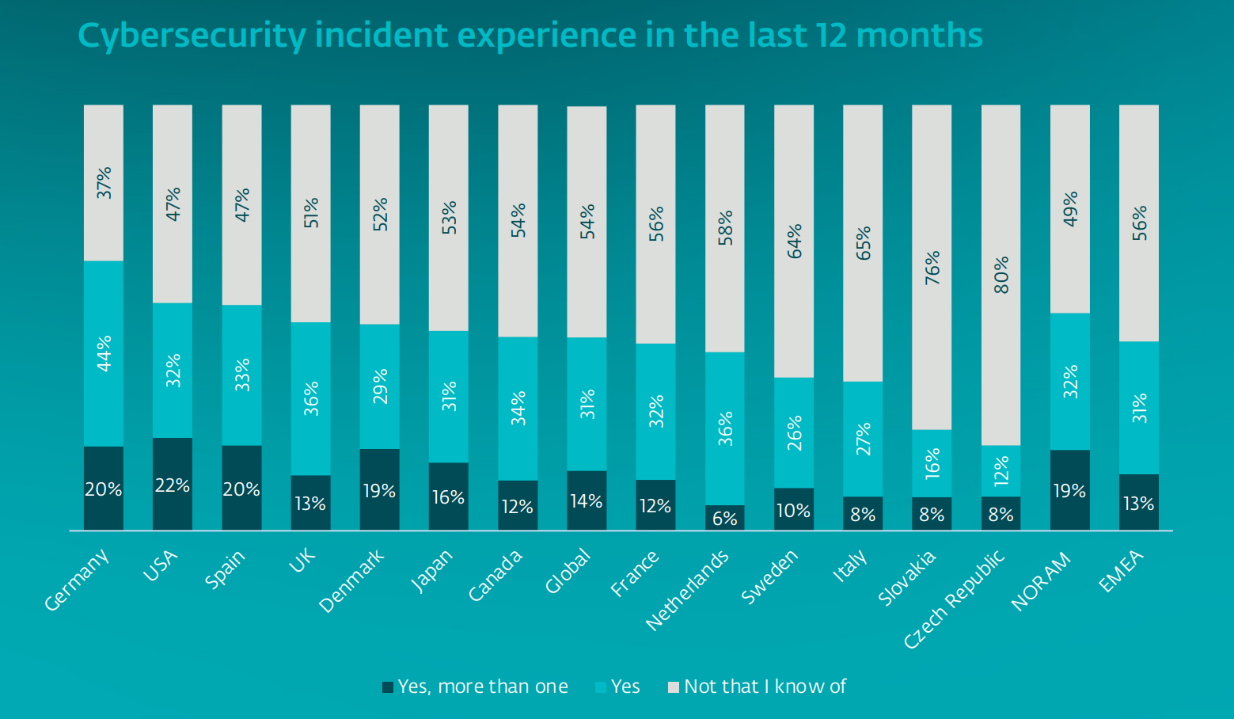
در این زمینه، امنیت نه تنها باید ساده و قابل فهم و استفاده از آن آسان باشد. بلکه باید از الزام اصلی انعطافپذیری عملیاتی نیز پشتیبانی کند. دادههای ESET نشان میدهد که تقریباً نیمی (۴۵٪) از شرکتها و سازمانهای کوچک و متوسط جهانی سال گذشته دچار یک حادثه امنیت سایبری شدهاند. و دو پنجم (۴۰٪) اختلال عملیاتی را بزرگترین نگرانی خود میدانند. در واقع، این پیامدی است که اغلب با تأثیر قابل توجه یا بحرانی مرتبط است.
اگر آسیب پذیریها به طور فزایندهای اجتنابناپذیر میشوند، بنابراین کلید شرکتها و سازمانهای کوچک و متوسط این است که در اسرع وقت نفوذها را کشف کنند، در برابر هجوم آنها مقاومت کنند و حداقل عملیات قابل اجرا را حفظ کنند و در عین حال در اسرع وقت بازیابی کنند. شرکتهایی که برای دستیابی به این نوع تابآوری مجهزتر هستند، شرکتهایی نیستند که بیشترین سرمایهگذاری را در هوش مصنوعی یا بزرگترین مجموعه امنیتی انجام دادهاند. آنها شرکتهایی هستند که تمرکز بیشتری بر همسوسازی فناوری با نتایج کسبوکار دارند. بر سرمایهگذاری در امنیتی که میتواند به آنها کمک کند تا تحت فشار برای تداوم عملیاتی تصمیمات بهتری بگیرند.
این موضوع در زمانی که ذخایر نقدی و بودجههای امنیتی کم و حتی دورههای کوتاه مدت خرابی میتواند تأثیر زیادی بر سود خالص داشته باشد، اهمیت بیشتری پیدا میکند.
در ادامه چه اتفاقی میافتد
دادههای ESET نشان میدهد که شرکتها و سازمانهای کوچک و متوسط، فضای سایبری را جدی میگیرند. آنها در حال سرمایهگذاری در امنیت هستند. با این حال، برای بسیاری، این سرمایهگذاریها هنوز عمدتاً مربوط به مدیریت امور در داخل سازمان است. آمادگی کافی نیست، به این معنی که در سازمانها فرآیندها و کنترلهایی برای پیشگیری، شناسایی و پاسخ مؤثر به تهدیدات وجود ندارد. تعداد سازمانهایی که برنامههای مستند واکنش به حوادث را که به طور منظم بررسی میشوند، اجرا کردهاند، کم است.
به همین دلیل است که نیاز به یک راهکار امنیتی معتبر و شرکت متخصص وجود دارد که بتوان به آن اعتماد کنند و قابلیتهای جامع و متمرکز بر پیشگیری را برای مقابله با تهدیدات سنتی ارائه دهد و همچنین یک لایه حفاظتی اضافی که تهدیدات را رصد میکند و سازمانها را قادر میسازد تا برای مهار و بازیابی، اقدام سریع انجام دهند. هوش مصنوعی میتواند به آن لایه کمک کند تا فعالیتها را در مقیاسی پردازش و اولویتبندی کند که تیمهای کوچک به تنهایی نمیتوانند آن را مدیریت کنند.
به این ترتیب، با اجرای راهکارهای امنیتی توسط تیم متخصص، سازمان همچنان مسئول محیط و تصمیمگیری خود باقی میماند. اما همچنین تضمین میکند که امنیت آسانتر قابل درک و اجرا باشد. امنیت قدرتمند، به عنوان خدماتی برای حداکثر محافظت بدون نیاز به حفظ یک تیم امنیتی داخلی بزرگ ارائه میشود.
هر شرکت امنیتی که قرار هست راهکارهای امنیتی موردنظر را مستقر نماید، باید بتواند کل سطح حمله، از اندپوینتها و سرورهای ابری گرفته تا ابزارهای مختلف، هویت و – البته – هوش مصنوعی را پوشش دهد. راهکارهای امنیتی قابل اعتماد همچنین از هوش مصنوعی و اتوماسیون برای کاهش بار عملیاتی بر دوش تیم فناوری اطلاعات و تسریع در تشخیص و پاسخ به تهدید استفاده میکند. کارشناسان بر تحقیقات نظارت میکنند و زمینه تجاری را برای تصمیمات مهم در نظر میگیرند.
شرکت مهندسی پانا با بهره گیری از راهکارهای متنوع امنیتی و متناسبت به نیاز هر سازمان جهت مشاوره و پیاده سازی بهترین راهکار در خدمت شما است. جهت کسب اطلاعات بیشتر با ما تماس بگیرید.
منبع:
welivesecurity