روز ۲۰ اکتبر ۲۰۲۶، تیم امنیتی PHP اطلاعیه اولیهای درباره انتشار یک بهروزرسانی اضطراری منتشر کرد که به دو آسیبپذیری بحرانی (هر دو با امتیاز ۹.۲ در مقیاس CVSS) میپردازد. وصلههای مربوطه در روز چهارشنبه، ۲۱ اکتبر ۲۰۲۶، عرضه شدند.
این انتشار پس از آن تسریع شد که اطلاعات مربوط به این آسیبپذیریها، پیش از پایان دوره محرمانگی (embargo) تعیینشده، به صورت عمومی فاش گردید.
آسیبپذیریهای مذکور، CVE-2026-109618 و CVE-2026-109619 هستند. اندکی پس از انتشار این اطلاعات، پژوهشگران وجود این آسیبپذیریها را تأیید کردند. همزمان با افشای جزئیات، یک اکسپلویت (کد بهرهبرداری) که بهطور غیررسمی «PHP2Shell» نامگذاری شده، در فضای آنلاین منتشر شد.
در ویدیوی نمایشیِ فاششده، عملکرد این اکسپلویت بر روی وبسرورهایی نشان داده میشود که میزبان پلتفرمهایی نظیر WordPress، MediaWiki، phpBB، Magento، Joomla، Laravel، Symfony، Drupal و WHMCS هستند؛ پلتفرمهایی که زیرساخت بسیاری از وبسایتهای امروزی را تشکیل میدهند.
به گفته پژوهشگری که نمونه اثبات مفهوم (PoC) این آسیبپذیریها را منتشر کرده است، این حفرههای امنیتی به نحوه مدیریت نوع MIME با عنوان multipart/form-data در ارتباط با مکانیزم session.upload_progress در هسته PHP مربوط میشوند و در دستهبندیهای use-after-free و memory corruption قرار میگیرند. این بدان معناست که نقصهای مذکور از طریق تغییر در کدِ برنامه (application code) قابل رفع نیستند و تنها راه حل ممکن، بهروزرسانی PHP روی سرور است. این حمله بدون نیاز به احراز هویت قابل انجام است؛ به طوری که مهاجمی که به شبکه میزبانِ یک برنامه PHP دسترسی داشته باشد، میتواند بدون نیاز به احراز هویت، کد دلخواه خود را از جانب فرآیند (process) PHP اجرا کند. هشدارهای امنیتی منتشر شده توسط تیم PHP در تاریخ ۲۱ اکتبر، صحت این اطلاعات را تأیید میکنند.
این آسیبپذیریها نسخههای ۵، ۶، ۷ و ۸ زبان PHP را تحت تأثیر قرار میدهند. در زمان انتشار این مطلب، شاخههای ۸.۲ تا ۸.۵ تحت پشتیبانی هستند. شاخههای قدیمیتر، از جمله PHP 8.1، 8.0، 7.x و 5.x به پایان چرخه عمر خود رسیدهاند؛ با این حال، به دلیل شدت بحرانیِ این آسیبپذیریها، وصلههای امنیتی (patches) برای نسخههای ۷.۴، ۸.۰ و ۸.۱ نیز ارائه شدهاند (اصطلاحاً backport شدهاند).
کارشناسان شرکت Sansec برآورد میکنند که بهرهبرداری گسترده از این آسیبپذیریها ممکن است تنها ۱۵ دقیقه پس از انتشار بهروزرسانی آغاز شود. اکیدا به مدیرانِ سرورهای وبِ PHP که در دسترس عموم قرار دارند توصیه شده است پیش از ارائه رسمی وصله امنیتی، اقدامات زیر را انجام دهند:
- فهرستی از تمام سیستمهای مبتنی بر PHP در زیرساخت (شامل وب سرورها، پنلهای کنترل، نرمافزارهای شخص ثالث و غیره) تهیه کنید.
- غیرفعال کردن upload-progress: با استفاده از php_admin_flag در مجموعههای PHP-FPM، session.upload_progress.enabled را برابر با Off قرار دهید.
- مسدود کردن درخواستهای چندبخشی در سرورهای nginx و Apache.
- ایزوله کردن موقت برنامههای PHP که به اینترنت متصل میشوند را تا زمان انتشار اصلاحات در نظر بگیرید.
- اطمینان از آمادگی برای نصب وصله بلافاصله پس از انتشار آن.
- برنامهریزی برای مهاجرت سرورهایی که نسخههای پشتیبانی نشده (۸.۱ و قبل از آن) را اجرا میکنند به آخرین شاخه PHP.
تشخیص توسط راهکارهای Kaspersky
راهکارهای Kaspersky فعالیت مخرب شرح داده شده را در مراحل مختلف حمله تشخیص میدهند. سناریوهای احتمالی تشخیص در زیر فهرست شدهاند.
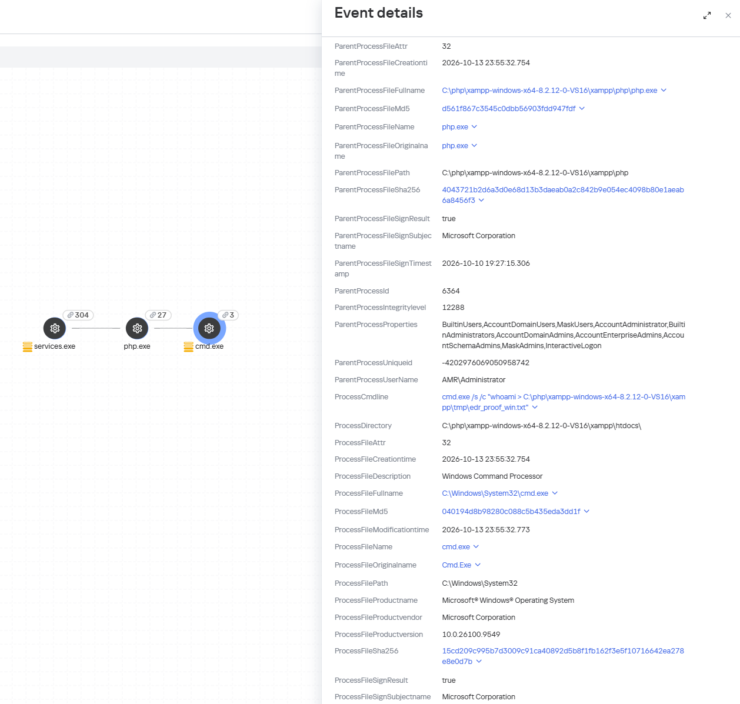
هنگامی که تلاشی برای سوءاستفاده از این آسیبپذیریهای RCE انجام میشود، Kaspersky Endpoint Detection and Response به سرعت کاربر را از اقدامات مشکوک انجام شده در زمینه یک وب سرور، چه در دستگاههای لینوکس و چه در دستگاههای ویندوز، مطلع میکند. این فعالیت توسط قوانین زیر تشخیص داده میشود:
- creating_windows_shell_from_a_web_servers_process;
- possible_web_shell_creating_via_exploit;
- spawning_process_from_webserver_more_filters_linux;
- webserver_interpreter_execution_linux;
- executable_file_in_www_folder.
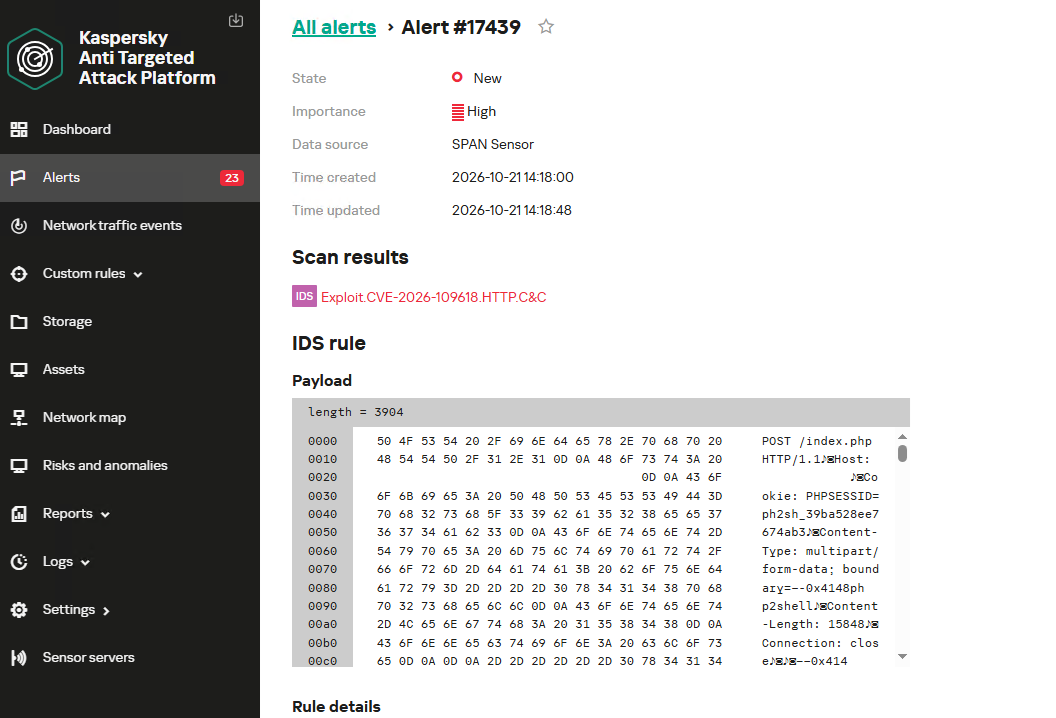
سوءاستفاده از آسیبپذیری PHP2Shell در ترافیک شبکه توسط Kaspersky Anti Targeted Attack (KATA) شناسایی میشود. این راهکار چنین فعالیتی را با verdictهای زیر تشخیص میدهد:
Exploit.CVE-2026-109618.HTTP.C&C و Exploit.CVE-2026-109619.HTTP.C&C.
در راهکارهای Kaspersky Next، با استفاده از مؤلفه Behavior Detection، فعالیتهای مخربِ پس از نفوذ— نظیر PDM:Exploit.Linux.Generic و PDM:Exploit.Win32.Generic — را شناسایی میکند.
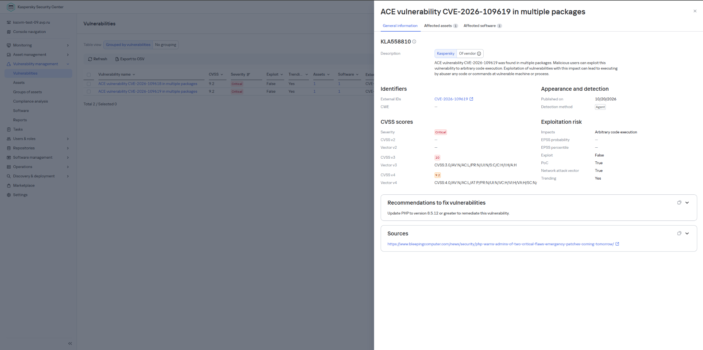
راهکار Kaspersky Vulnerability Management نیز با بهرهگیری از مؤلفه Vulnerability scanning، نسخههای آسیبپذیر نرمافزارها را شناسایی مینماید.
سرویس Kaspersky MDR با نظارت بر فعالیتهای مشخصه RCE، سوءاستفاده از آسیبپذیریهای شرح داده شده را تشخیص میدهد:
ایجاد فرآیندهای مشکوک از وب سرور.
ایجاد فایلهای اجرایی مشکوک در دایرکتوری برنامه وب.
ایجاد اسکریپتهای مشکوک در دایرکتوری برنامه وب.
ایجاد فایلهایی با پسوندهای غیرمعمول در دایرکتوری برنامه وب.
اجرای دستورات شناسایی از طرف وب سرور.
اجرای دستورات پایداری از طرف وب سرور.
تحویل و راهاندازی پوستههای وب در وب سرور.
علاوه بر این، MDR سایر فعالیتهای مخربی را که مستقیماً به اجرای کد از راه دور مربوط نمیشوند، شناسایی میکند.
همچنین توصیه شده است هنگام تدوین ruleهای تشخیص اختصاصی یا انجام عملیات Threat Hunting، ایجاد اسکریپتها یا فایلهای اجرایی در دایرکتوری وبسرور را تحت نظارت داشته باشید.
محصول پیشنهادی پانا:
منبع: