
سیسکو بهروزرسانیهای امنیتی را برای رفع یک آسیبپذیری Zero-day حیاتی در Catalyst SD-WAN Manager (با شناسه CVE-2026-76504) منتشر کرد که مهاجمان بهطور فعال از آن برای افزایش سطح دسترسی به سطح دسترسی ادمین سوءاستفاده میکنند.
Catalyst SD-WAN Manager که قبلاً با نام SD-WAN vManage شناخته میشد، یک نرمافزار مدیریت شبکه است که به ادمینها اجازه میدهد تا حداکثر ۶۰۰۰ دستگاه SD-WAN را از یک داشبورد واحد نظارت و مدیریت کنند.
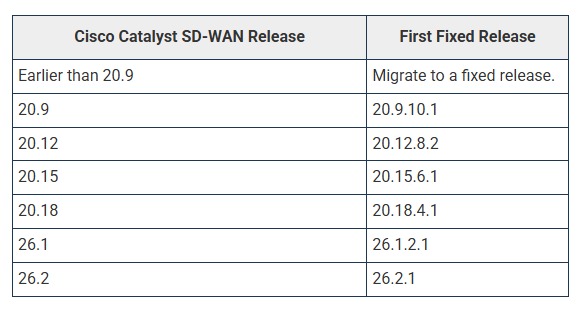
این شرکت هشدار داد: “در سپتامبر ۲۰۲۶، Cisco PSIRT از سوءاستفاده فعال از این آسیبپذیری آگاه شد. سیسکو اکیداً توصیه میکند که کاربران برای رفع این آسیبپذیری، نرمافزار خود را به یک نسخه اصلاحشده ارتقا دهند.”
آسیبپذیری CVE-2026-76504 صرف نظر از پیکربندی سیستم، بر همه پیادهسازیها تأثیر میگذارد، در مدیریت احراز هویت مبتنی بر جلسه API یافت شده و به مهاجمان غیرمجاز اجازه میدهد تا از راه دور با امتیازات مدیریتی به سیستمهای آسیبپذیر دسترسی پیدا کنند.
سیسکو افزود: این آسیبپذیری به دلیل مدیریت نادرست رمزگذاری URI در یک درخواست HTTP است که به درخواست اجازه میدهد یک قانون احراز هویت که برای محدود کردن دسترسی به یک نقطه پایانی API خاص در نظر گرفته شده است، را دور بزند. یک مهاجم میتواند با ارسال یک درخواست HTTP دستکاری شده به API سیستم آسیبدیده، از این آسیبپذیری سوءاستفاده کند.
در حالی که این شرکت جزئیات بیشتری در مورد حملاتی که از CVE-2026-76504 سوءاستفاده میکنند، به اشتراک نگذاشت، اما شاخصهای سازش (IOC) را به اشتراک گذاشت که به مدیران هشدار میدهد که عاملان تهدید از %6a به عنوان کاراکتر “j” رمزگذاری شده URI در درخواستهای مخرب استفاده میکنند.
همچنین به تیمهای امنیتی که سیستمهای SD-WAN بالقوه در معرض خطر را بررسی میکنند، توصیه شد که فایل serviceproxy-access.log واقع در مسیر /var/log/nms/containers/service-proxy و فایل vmanage-server.log واقع در مسیر /var/log/nms/ را برای یافتن ورودیهای مربوط به j_security_check از آدرسهای IP ناشناخته یا غیرمجاز بررسی کنند.
در این اطلاعیه آمده است: “برای کمک به تشخیص اینکه آیا یک Cisco Catalyst SD-WAN Manager به خطر افتاده است یا خیر، مشتریان میتوانند پروندهای را نزد Cisco TAC باز کنند.” و به مدیران سیستم توصیه شده است که ابتدا فایلهای فنی-مدیریتی را برای پشتیبانی از بررسی جمعآوری کنند.
پنجمین آسیبپذیری Zero-day در SD-WAN که به طور فعال در سال ۲۰۲۶ مورد سوءاستفاده قرار گرفته است
CVE-2026-76504 پنجمین آسیبپذیری Zero-day در SD-WAN است که از ابتدای سال به طور فعال مورد سوءاستفاده قرار گرفته است.
سیسکو در ماه فوریه یک نقص امنیتی افشای اطلاعات SD-WAN Manager (CVE-2026-20127) را که حداقل از سال ۲۰۲۳ مورد سوءاستفاده قرار گرفته بود، وصله کرد و یک نقص دور زدن مجوز کنترلکننده Catalyst SD-WAN با شدت حداکثر (CVE-2026-20182) را به عنوان یک آسیبپذیری Zero-day که به طور فعال در حملات Zero-day برای به دست آوردن امتیازات مدیریتی در دستگاههای وصله نشده در ماه مه مورد سوءاستفاده قرار گرفته بود، برچسبگذاری کرد.
اخیراً، در اوایل ماه ژوئن، سیسکو در مورد دو آسیبپذیری Zero-day در SD-WAN دیگر (CVE-2026-20245 و CVE-2026-20262) که مهاجمان برای به دست آوردن امتیازات ریشه در سیستمهای آسیبپذیر از آنها سوءاستفاده کردهاند، هشدار داد.
منبع: