بدافزاری که در نیمه اول سال ۲۰۲۶ در صدر شناساییهای ESET در زمینه (infostealers) در آمریکای لاتین قرار گرفت، نمونهای از حرفهایشدن جرایم سایبری است.
Infostealerها به یک کسب و کار جاافتاده تبدیل شدهاند، با توسعهدهندگانی که محصول را تولید و نگهداری میکنند و مشتریانی که کمپینهای خود را با آنها اجرا میکنند. Amatera – که در نیمه اول سال 2026 در صدر شناسایی سارقان اطلاعات ESET در آمریکای لاتین قرار گرفت اما قربانیان را در سراسر جهان هدف قرار میدهد – نشان میدهد که این حرفهای شدن در عمل چگونه است.
مانند بسیاری از Infostealerهای دیگر، Amatera به دنبال طیف وسیعی از دادهها از جمله اعتبارنامههای ورود به سیستم، کوکیهای جلسه، توکنها، اطلاعات کیف پول رمزنگاری، دادههای پیامرسانی، فایلها و اسرار از محیطهای توسعه است. وسعت داده های به دست آمده در این نوع بدافزار نشان میدهد که چرا Infostealerها، ستون اصلی جرایم سایبری هستند – یک نفوذ میتواند منجر به ربودن حساب، کلاهبرداری مالی و سرقت ارزهای دیجیتال شود و همچنین دری را به سازمانی که قربانی در آن کار میکند، باز کند.
در ادامه اطلاعات بیشتری در مورد منشأ Amatera، همراه با مدل کسب و کار، قابلیتها و توزیع آن ارائه شده است.
Amatera چیست؟
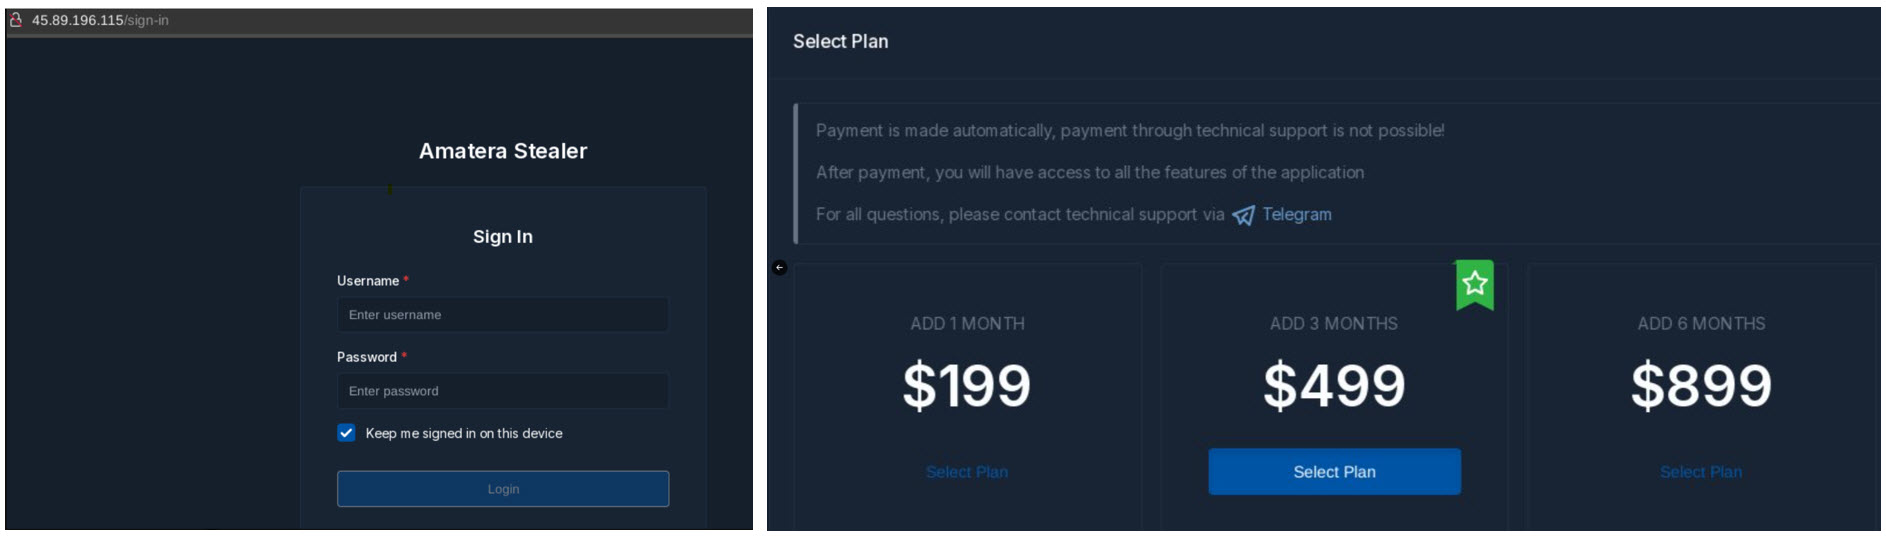
Amatera که توسط محصولات ESET با نام Win/PSW.Amatera شناسایی شده است، یک ابزار سرقت اطلاعات ویندوز است که با زبان ++C نوشته شده و اولین بار در سال 2024 مشاهده شد. از آنجایی که این بدافزار تحت مدل بدافزار به عنوان سرویس (MaaS) به بازار عرضه میشود، توسعهدهندگان آن کد، پنل کنترل و زیرساخت پشتیبانی را حفظ میکنند، در حالی که شرکتهای وابسته برای استفاده از بدافزار در کمپینهای خود هزینه اشتراک پرداخت میکنند.
با توجه به شباهتهای موجود در کد مربوطه، Amatera به احتمال زیاد تغییر نام تجاری ACR Stealer است. در واقع، ACR Stealer نیز یک نمونه مشابه دارد: یک تحقیق Sekoia در ماه مه 2024 آن را به عنوان نسخهای بهروز شده از ابزار سرقت GrMsk توصیف کرد که به عنوان یک سرویس در انجمنهای زیرزمینی ارائه میشود.
تغییر نام تجاری – یا انتشار نسخهای بهروز شده از یک بدافزار با نام جدید – در سراسر اکوسیستم MaaS، بهویژه در میان اپراتورهای باجافزار، بسیار رایج است. آنها گاهی اوقات کد منبع را هنگام تعطیلی عملیات خود برای جلوگیری از ردیابی، میفروشند یا آن را بهعنوان یک «استراتژی تجاری» بهروزرسانی و تغییر نام میدهند. در برخی موارد، آنها اطلاعات را فاش میکنند تا سایر عوامل مخرب بتوانند از آن دوباره استفاده کنند. به هر حال، تا پایان سال ۲۰۲۴، Amatera Stealer با قیمت ۱۹۹ دلار در ماه و پشتیبانی از طریق تلگرام ارائه میشد.
قابلیتهای Amatera
Amatera اطلاعات احراز هویت ذخیره شده در مرورگرهای وب، کوکیها، تاریخچههای مرور، دادههای فرم و توکنهای جلسه را استخراج میکند. همچنین میتواند اسناد و فایلهای حساس همگامسازی شده با OneDrive یا SharePoint را جستجو و دریافت کند – مایکروسافت از افزایش حملات به مشتریان سازمانی خود بین اواخر آپریل و اواسط ژوئن 2026 خبر داد. به طور جداگانه، Straiker دریافت که این بدافزار همچنین با دستکاری کلیپبورد به دنبال دادههای کیف پول ارزهای دیجیتال بوده است.
این بدافزار همچنان در حال توسعه مداوم است و به عنوان آخرین محموله در طیف گستردهای از زنجیرههای حمله ظاهر میشود.
این تنوع برای MaaS معمول است: توسعهدهندگان محصول را میفروشند و هر شرکت وابسته روش خود را برای ارائه آن انتخاب میکند.
Amatera از طریق وبسایتهای آسیبدیده، تبلیغات موتورهای جستجو، ایمیلهای هدفمند، اسناد جعلی، فایلهای SVG و ClickFix از طریق CAPTCHAهای جعلی گسترش یافته است. در واقع، چندین تحلیل اخیر از کمپینهای Amatera در سراسر جهان نشان میدهد که یکی از مسیرهای اصلی انتقال آن، ClickFix است، یک تکنیک مهندسی اجتماعی که اولین بار در سال ۲۰۲۴ مستند شد و به سرعت توسط دشمنان برای توزیع طیف گستردهای از خانوادههای بدافزار مورد استفاده قرار گرفت.
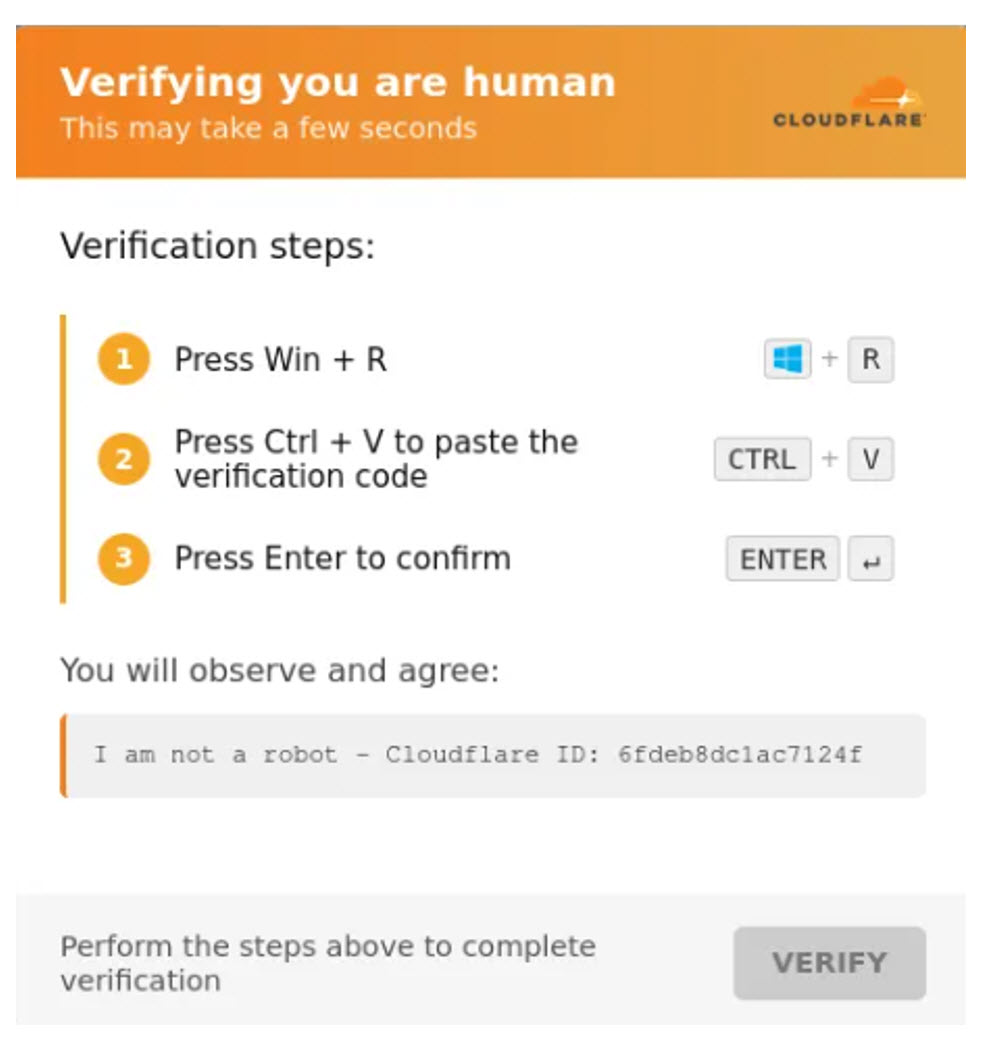
اغلب، قربانی پیامی را میبیند که از بررسی CAPTCHA یا خطای مرورگر تقلید میکند و به او در مورد مشکلات فنی فرضی که میتوانند با کپی کردن یک دستور و اجرای آن بر روی رایانهاش برطرف شوند، هشدار میدهد. سپس کلیدهای فشرده شده توسط خود قربانی، نفوذ را آغاز میکنند. با این حال، این تکنیک فراتر از CAPTCHA های جعلی رفته است، زیرا دشمنان هسته مهندسی اجتماعی ClickFix را با برخی تغییرات حفظ کردهاند:
AI-fix: مهاجمان صفحاتی میسازند که سرویسهای هوش مصنوعی قانونی، از جمله Artifacts از Anthropic، Canvas از OpenAI و صفحات Copilot از Microsoft را جعل میکنند. این صفحات حاوی محتوای عیبیابی جعلی برای مشکلاتی هستند که وجود خارجی ندارند.
CrashFix: یک مسدودکننده تبلیغات جعلی باعث خرابیهای جعلی مرورگر میشود و در مورد از دست دادن دادهها هشدار میدهد و قربانیان را به سمت یک “رفع سریع” مخرب سوق میدهد.
ConsentFix: این نوع، قربانیان را فریب میدهد تا توکنهای مجوز OAuth خود را تحویل دهند که حسابهای مایکروسافت آنها را بدون سرقت رمز عبور در اختیار مهاجمان قرار میدهد.
کمپینهای مبتنی بر ClickFix همچنین از سایتهای وردپرس قانونی اما آسیبپذیر، در کنار روشهای دیگر، استفاده کردهاند. مهاجمان از طریق اعتبارنامههای مدیریتی ضعیف یا دزدیده شده یا با سوءاستفاده از آسیبپذیریهای موجود در تمها و افزونههای وردپرس به این سایتها دسترسی پیدا کردهاند.
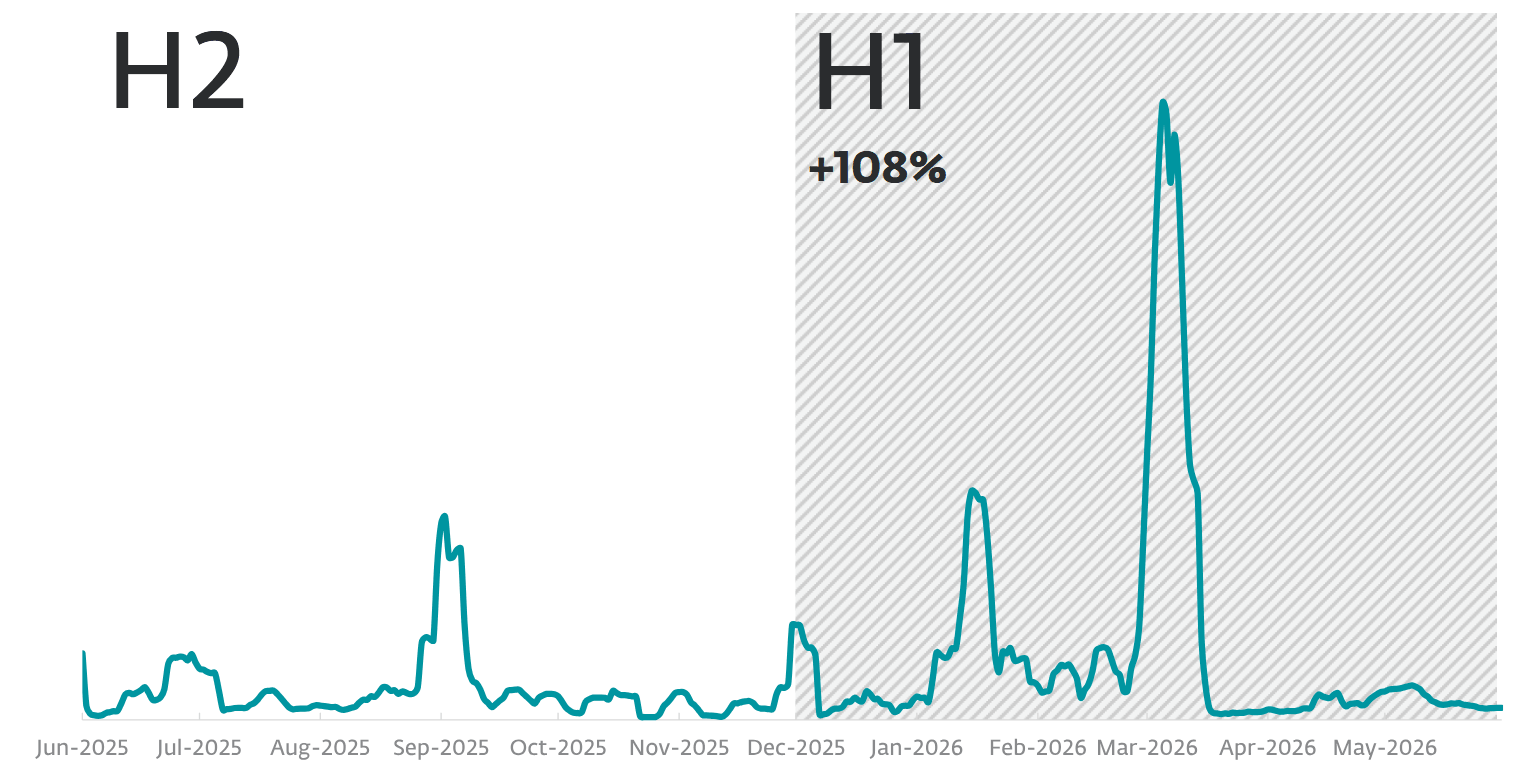
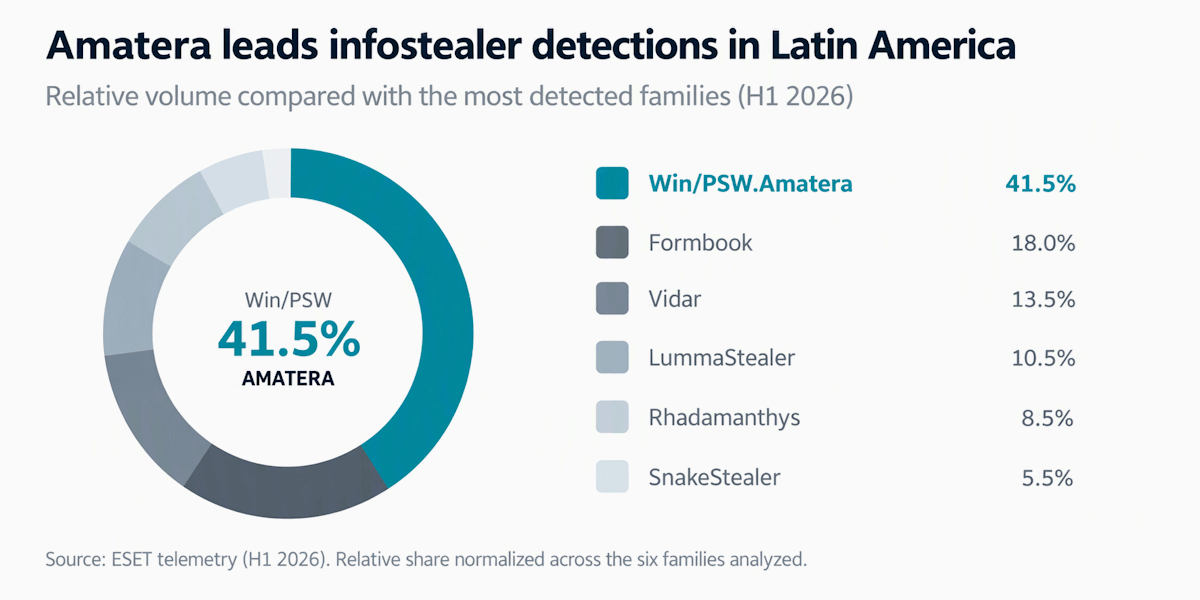
در آمریکای لاتین، «Amatera» در نیمه اول سال ۲۰۲۶ در صدر فهرست بدافزارهای سرقت اطلاعات (Infostealers) شناساییشده توسط ESET قرار گرفت و از بدافزارهایی نظیر Formbook، Vidar، Lumma Stealer، SnakeStealer و Rhadamanthys پیشی گرفت. با این حال، روند رشد اخیر «ClickFix» در سطح جهانی، مسیری یکنواخت و مستقیم نداشته است. موارد شناساییشده توسط ESET در نیمه اول سال ۲۰۲۵ نسبت به شش ماه پیش از آن، جهشی بیش از ۵۰۰ درصدی را تجربه کرد و بدین ترتیب، این روش پس از فیشینگ به دومین بردار حمله رایج تبدیل شد. در نیمه دوم سال ۲۰۲۵، آمار شناساییها بهشدت کاهش یافت، اما در نیمه اول سال ۲۰۲۶ — همزمان با تطبیق این تکنیک توسط مهاجمان با محیطهای جدید — دوباره بیش از دو برابر شد.
شرکتهای وابسته به Amatera همچنین تبلیغات گوگل را خریداری میکنند. تحقیقات Straiker که در بالا ذکر شد، دهها صفحه نصب جعلی را کشف کرد که از طریق تبلیغات پولی و مسمومیت سئو تبلیغ میشدند و ابزارهای هوش مصنوعی و توسعهدهندگان مانند Claude Code، NotebookLM، JetBrains، Comet و Snowflake را جعل هویت میکردند و بهطور خاص توسعهدهندگانی را که از ابزارهای هوش مصنوعی استفاده میکنند، هدف قرار میدادند. مانند AI-fix، این صفحات از اعتبار برندهای هوش مصنوعی سوءاستفاده میکنند و زنجیره اجرا را با ClickFix به اشتراک میگذارند.
خطرات و پیامدهای نفوذ به Amatera
بر اساس قابلیتهای آن، برخی از پیامدهای بالقوه قربانی شدن در برابر Amatera عبارتند از:
- به خطر افتادن حسابهای شخصی یا شرکتی از طریق رمزهای عبور، کوکیها و توکنهای دزدیده شده
- دسترسی غیرمجاز به ایمیل و فضای ذخیرهسازی ابری
- سرقت داراییهای رمزنگاریشده هنگام افشای کیف پولها یا عبارات بازیابی
- به خطر افتادن زیرساخت از طریق کلیدهای SSH، اعتبارنامههای FTP یا اسرار توسعه
- نصب بدافزارهای اضافی
- استفاده از یک حساب کاربری به خطر افتاده برای کلاهبرداری، کمپینهای فیشینگ داخلی یا نفوذهای بیشتر
وقتی قربانی پروفایلهای شخصی و کاری را در یک مرورگر وب با هم ترکیب میکند، خطر به کارفرمایان منتقل میشود. یک کامپیوتر خانگی ممکن است جلسات ایمیل شرکتی، کنسولهای ابری، مخازن کد یا سیستمهای منابع انسانی را در خود جای دهد. اطلاعات دزدیده شده در نهایت به دروازهای تبدیل میشود که یک عامل دیگر میتواند چند روز بعد آن را خریداری یا مورد سوءاستفاده قرار دهد.
نحوه جلوگیری و پاسخ به نفوذ Amatera
در اینجا چند نکته برای دور ماندن از آسیب، به ویژه در محیطهای سازمانی، آورده شده است:
به یاد داشته باشید که هیچ CAPTCHA، پیام خطا یا راهنمای نصب معتبری از شما نمیخواهد که دستورات یک صفحه وب را در Run dialog، PowerShell یا Terminal کپی کنید. یک تبلیغ موتور جستجو تضمینی برای رسمی بودن یک سایت نیست. این موضوع به همان اندازه در مورد صفحاتی که به نظر میرسد متعلق به یک سرویس هوش مصنوعی شناخته شده هستند نیز صدق میکند.
- قوانین کنترل برنامه را اجرا کنید و با محدود کردن استفاده از مفسرها و فایلهای باینری سیستم خارج از زمینه معمول آنها، سطح حمله را کاهش دهید.
- PowerShell، Rundll32، WebDAV، وظایف برنامهریزی شده غیرمعمول و پاک کردن تاریخچه PowerShell را نظارت کنید.
- از احراز هویت مقاوم در برابر فیشینگ استفاده کنید و sessionهای مرورگر را تا حد امکان کوتاه نگه دارید تا زمانی که نیازهای تجاری اجازه دهد.
- پروفایلهای شخصی و کاری را جدا کنید و در صورت وجود جایگزین مدیریت شده، از ذخیره اطلاعات محرمانه در مرورگر خودداری کنید.
- سایتهای تازه ایجاد شده، صفحات نصب کلون شده و دانلودهای آغاز شده از تبلیغات را در زمانی که زمینه آنها را توجیه نمیکند، فیلتر کنید.
اگر نفوذ تأیید شود، ایزوله کردن دستگاه اولین قدم است. از یک دستگاه مورد اعتماد، sessionهای فعال را لغو کنید، رمزهای عبور را بازنشانی کنید و کلیدهای API، توکنها، اعتبارنامههای SSH و هرگونه اطلاعات محرمانه دیگر موجود در سیستم را تغییر دهید. همچنین، دسترسی به ایمیل، سرویسهای ابری، مخازن و برنامههای مالی را بررسی کنید. پاسخ باید فعالیتهای بعدی را ردیابی کند، نه اینکه در میزبان اولیه متوقف شود – کمپینهای مستند شده، Payloadهایی که داده اضافی را اجرا کردند، وظایف برنامهریزی شده ای که ایجاد کردند، ردپای خود را پوشش داده و از ابزارهای سیستمی قانونی استفاده کردند.
نتیجهگیری
Amatera نشان میدهد که بازار سرقت اطلاعات امروزه چگونه کار میکند. یک توسعهدهنده محصول را نگهداری میکند و سایر بازیگران آن را از طریق وبسایتهای آلوده، تبلیغات، ابزارهای هوش مصنوعی جعلی، ایمیلها یا دستورالعملهای ClickFix توزیع میکنند. با این حال، این تهدید میتواند از خود فایل مخرب بیشتر عمر کند، زیرا رمزهای عبور، کوکیها، توکنهای جلسه و اسناد محرمانه حتی پس از پاکسازی دستگاه نیز ارزشمند باقی میمانند. دادههای سرقت شده میتوانند هم کلاهبرداری فوری و هم نفوذهای بعدی را تقویت کنند و افزایش تشخیصها در سال ۲۰۲۶ نشان میدهد که مهاجمان به سرعت در حال پذیرش و تطبیق مجموعه ابزارهای مخرب هستند.
منبع: