در میان توصیهها و دستورالعملهای امنیت سایبری، مفیدترین آنها راهنماییهایی است که نحوه وقوع حملات در حال حاضر را نشان میدهد: از طریق عادات روزمره، گردشهای کاری قابل اعتماد و لحظات کوچک بیتوجهی. خطرات زمانی ظاهر میشوند که کارمندان به یک نتیجه جستجو اعتماد میکنند، از یک CAPTCHA جعلی پیروی میکنند، یک کد QR ورود به سیستم را اسکن میکنند، روی یک تبلیغ اجتماعی کلیک میکنند، از یک روش بازیابی ضعیف استفاده مجدد میکنند یا فرض میکنند که یک مدل هوش مصنوعی، دستگاه اجرایی یا شبکه خانگی به طور پیشفرض ایمن است. این مقاله این خطرات را در یک جا گرد هم آورده و بر رفتارها و کنترلهای عملی که میتوانند آنها را کاهش دهند، تمرکز میکند.
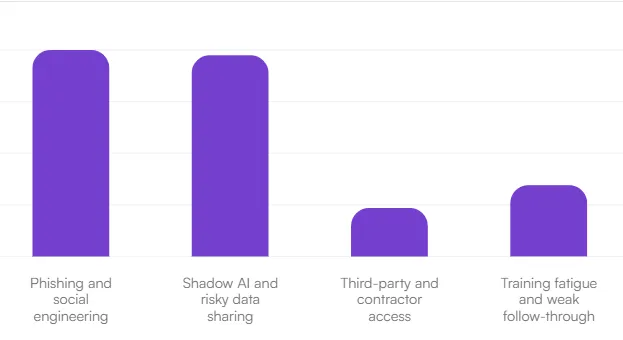
در ماه اکتبر، در یک نظرسنجی Dark Reading از بازدیدکنندگان سایت پرسید: “بزرگترین چالش ماه آگاهی از امنیت سایبری شما چیست؟” خوانندگان فیشینگ و مهندسی اجتماعی را به عنوان بزرگترین خطر (39.1٪ از پاسخ دهندگان) شناسایی کردند، اما این خطر با هوش مصنوعی سایه و اشتراکگذاری پرخطر دادهها (38.2٪) تقریبا برابر بود. سومین مشکل با فاصله زیاد، خستگی ناشی از آموزش و پیگیری ضعیف بود که ۱۳.۵ درصد از پاسخدهندگان آن را به عنوان مشکل اصلی شناسایی کردند و دسترسی به شخص ثالث و پیمانکار با ۹.۲ درصد آرا، مشکل اصلی بود.
در ادامه نه نکته وجود دارد که میتواند ریسک سازمانی را به شیوههای بسیار واقعی تغییر دهد. نکته مشترک همه این موارد این واقعیت است که مهاجمان با سوءاستفاده از راحتی، آشنایی و اعتماد انسانی، چه مشکل SEO poisoning، ClickFix، session hijacking، dark patterns یا تبلیغات مشکوک، پیروز میشوند. به همین دلیل است که آموزش آگاهی سایبری هنوز اهمیت دارد و چرا نباید یکبار باشد، بلکه باید تمرکز روزمره بر مجموعهای از عادات خاص و تکرارشونده باشد که توسط حفاظتهای قویتر سازمانی پشتیبانی میشوند.
1- توقع نداشته باشید که مدلهای هوش مصنوعی امنیت خود را تامین کنند.
همانطور که شرکتها به دنبال پذیرش هوش مصنوعی عاملمحور هستند، در حال بررسی مدلهای مرزی، جایگزینهای باز و پیشنهادهای مختلف هستند و بیشتر تمرکز بر ارزیابی ضمانتهایی است که دارند، اما برای مدیران کسبوکار، سوال اصلی این نیست که کدام مدل ذاتاً ایمن است؛ بلکه این است که آیا سازمان شما کنترلهای کافی را برای آنها در نظر گرفته است یا خیر. این به معنای برخورد با هوش مصنوعی درست مانند هر سیستم سازمانی با تأثیر بالا است که میتواند به اشتباه پیکربندی، دستکاری، سوءاستفاده یا به خطر بیفتد.
هر نوع مدل با کمبودهایی همراه است. مدلهای مرزی ممکن است ابزارهای فروشنده، ویژگیهای ایمنی و پشتیبانی حاکمیتی قویتری ارائه دهند، اما میتوانند تمرکز و ریسک third party را نیز ایجاد کنند. مدلهای باز میتوانند شفافیت و کنترل بیشتری به شرکتها بدهند، اما این کنترل با مسئولیت بیشتری برای hardening، وصله کردن ، مانیتورینگ و جلوگیری از سوءاستفاده همراه است. در هر صورت، بار مسئولیت بر دوش شرکت است.
نکته عملی این است که سازش را بپذیرید و از آنجا بسازید. تیمهای امنیتی باید وزنهای مدل، کد، دادههای آموزشی، اعلانها، افزونهها، APIها و برنامههای پاییندستی را به workloadهای هوش مصنوعی را از سیستمهای حیاتی جدا کنید. فعالیتها را به طور جدی ثبت کنید. تزریق سریع، نشت دادهها و سوءاستفاده از هویت را آزمایش کنید و نیروهای کاری را در حلقه اقدامات مهم، به ویژه در مواردی که پول، دادههای مشتری یا تصمیمات عملیاتی در میان است، حفظ کنید.
این یک فرصت طلایی برای تیمهای امنیت سایبری است تا به معنای واقعی کلمه به توانمندسازان کسبوکار تبدیل شوند. هوش مصنوعی به سرعت حرکت خواهد کرد، فروشندگان به وعدههای حفاظتی بهتر ادامه خواهند داد. اما مزیت امنیتی پایدار از نظم داخلی پایدار حاصل خواهد شد. مدلهای هوش مصنوعی میتوانند به کسبوکار کمک کنند، اما نمیتوان به آنها برای محافظت از کسبوکار اعتماد کرد.
2- به کارمندان آموزش دهید قبل از اینکه ClickFix آنها را شناسایی کند، آن را تشخیص دهند.
ClickFix یک حمله ساده اما مؤثر است زیرا از چیزی که تیمهای امنیتی هر روز با آن سر و کار دارند سوءاستفاده میکند: افرادی که سعی میکنند به سرعت یک مشکل را حل کنند. کاربر به یک وبسایت آلوده یا مخرب، یک صفحه فیشینگ یا یک صفحه جعلی جلسه مبتنی بر مرورگر وارد میشود و چیزی شبیه به یک پیام تأیید یا عیبیابی معمولی را میبیند.
اما به جای اینکه از آنها خواسته شود یک کادر را علامت گذاری یا تکمیل کنند، صفحه به آنها میگوید که یک ابزار سیستمی را باز کنند – اغلب با Windows + R – و دستوری را که سایت قبلاً در کلیپبورد آنها کپی کرده است، در آن جایگذاری کنند. پس از انجام این کار، میتوانند خودشان این کار را انجام دهند. محققان امنیتی خاطرنشان میکنند که این تکنیک به شدت افزایش یافته است و اغلب به CAPTCHA جعلی یا پیامهای خطایی متکی است که درخواست را روتین جلوه میدهد.
هیچ CAPTCHA، وبسایت یا پلتفرم جلسه قانونی هرگز نباید از کاربر بخواهد Run، PowerShell، Terminal یا Command Prompt را باز کند و یک اسکریپت را در آن جایگذاری کند. چنین درخواستی باید به عنوان یک پرچم قرمز فوری در نظر گرفته شود. این حمله دقیقاً به این دلیل کار میکند که به نظر میرسد یک راه حل بیضرر است و میتواند با وادار کردن کاربر به اجرای دستور توسط خودش، برخی از محافظتهای مبتنی بر مرورگر را دور بزند.
لازم است سازمانها این موضوع را در آموزشهای آگاهی سایبری بگنجانند. به کارمندان گفته شود که اگر وبسایتی از آنها میخواهد دستورات را کپی و پیست کنند، آن دستور را اجرا نکنند یا از طریق یک ابزار سیستم موردتایید مشکلی را “رفع” کنند. یک قانون ساده را تقویت کنید: اگر یک اعلان از مرورگر به سیستم عامل منتقل شد، تا زمانی که فناوری اطلاعات خلاف آن را اعلام نکرده، آن مورد مشکوک فرض گرفته شود. همچنین گزارش سریع این حوادث را آسان کنید زیرا گزارش زودهنگام میتواند به تیمهای امنیتی کمک کند تا آسیب را مهار کرده و کاربران آسیبدیده را به سرعت شناسایی کنند. محدود کردن دسترسی به ابزارهای سیستم در صورت لزوم میتواند یک لایه دفاعی دیگر اضافه کند.
3- از تبلیغات نامعتبر فضای مجازی دوری کنید
در اینجا نکته مفیدی برای مدیران و کارمندان وجود دارد: با تبلیغات رسانههای اجتماعی به عنوان محتوای غیرقابل اعتماد رفتار کنید. طبق تحقیقات Gen Digital، تقریباً از هر سه تبلیغ در اینستاگرام و فیسبوک، یکی (۳۱٪) منجر به کلاهبرداری، صفحات فیشینگ یا بدافزار میشود.
و طبق گزارش رویترز، متا برای تبلیغکنندگانی که پرخطر تلقی میشوند، حق بیمه بالاتری دریافت میکند. بنابراین نه تنها این پلتفرمها به میدان مین مجازی کلاهبرداری تبدیل شدهاند، بلکه متا انگیزه مالی برای آنلاین نگه داشتن این تبلیغات دارد.
این نکته مهم است زیرا تبلیغات مخرب اغلب مخرب به نظر نمیرسند. آنها ممکن است از برندهای قانونی تقلید کنند، از خلاقیت قانعکننده استفاده کنند و به URLهای جعلی اشاره کنند که در نگاه اول معتبر به نظر میرسند. حتی کاربران آگاه به امنیت نیز میتوانند گرفتار شوند. خطر واقعی این است که این تبلیغات از اعتماد، فوریت و آشنایی سوءاستفاده میکنند – دقیقاً همان تاکتیکهایی که روی متخصصان پرمشغلهای که به سرعت روی دستگاههای شخصی خارج از محافظت ابزارهای امنیتی شرکتها کلیک میکنند، کار میکند.
بهترین عادت دفاعی ساده است: مستقیماً از طریق تبلیغات اجتماعی برای خرید، ورود به سیستم یا اشتراکگذاری اطلاعات پرداخت کلیک نکنید. اگر پیشنهادی مشروع به نظر میرسد، به صورت دستی به سایت برند بروید، از یک لینک بوکمارک شده استفاده کنید یا به طور مستقل شرکت را جستجو کنید. قبل از وارد کردن اطلاعات کاربری یا جزئیات کارت، دامنه را با دقت تأیید کنید. سازمانها باید این رفتار را در آموزش آگاهیبخشی امنیتی تقویت کنند، به خصوص برای مدیران و کارمندان دورکار که اغلب از دستگاههای شخصی و حرفهای خود استفاده میکنند.
احتیاط همچنان اولین خط دفاعی است. کارمندان را تشویق کنید که احراز هویت چندعاملی را در حسابهای خرید و شبکههای اجتماعی فعال کنند و نسبت به معاملات “محدود” ارائه شده از طریق فیدهای تبلیغاتی، شک و تردید سالمی داشته باشند.
4- نزدیکان مدیران سازمان میتواند بخشی از سطح حمله باشند
باجافزارها فراتر از رمزگذاری سیستمها و سرقت دادهها رفتهاند. مهاجمان به طور فزایندهای با هدف قرار دادن افراد نزدیک مدیران سازمانها، به سازمانها فشار میآورند.
گزارش Semperis 2026 Ransomware Risk Report نشان داد که ۳۷٪ از حملات شامل تهدیدهایی علیه دوستان یا اعضای خانواده کارمندان بوده است. به عبارت دیگر، اگر مهاجمان نتوانند به اندازه کافی سریع دفاع یک سازمان را بشکنند، ممکن است به جای آن از طریق افراد دیگر تلاش کنند. هوش مصنوعی با سریعتر و ارزانتر کردن شناسایی، این تغییر را تسریع میکند و بازیگران تهدید میتوانند رسانههای اجتماعی، سوابق عمومی، دادههای فاش شده و digital breadcrumbs را برای ترسیم روابط، جعل هویت مخاطبین مورد اعتماد و ایجاد کمپینهای مهندسی اجتماعی بسیار قانعکننده، کاوش کنند.
سازمانها باید حفاظت از مدیران را فراتر از محیط شرکت گسترش دهند. با کاهش ردپای دیجیتال شروع کنید: بهتر از مدیران قرار گرفتن در معرض دید عموم در فضای عمومی را محدود کنند، جزئیات شخصی غیرضروری را از پروفایلهای اجتماعی حذف کنند و در صورت امکان از نامهای مستعار یا نامهای نمایشی کمتر قابل شناسایی استفاده کنند.
از همه مهمتر، بهداشت سایبری اولیه را به سیستم های خانگی خود نیز گسترش دهید: رمزهای عبور منحصر به فرد قوی را الزامی کنید، احراز هویت چند عاملی را در حسابهای شخصی و مشترک اعمال کنید، شبکههای خانگی و دستگاههای متصل را ایمن کنید و اعضای خانواده را برای تشخیص کلاهبرداریهای مبتنی بر فوریت، تلاشهای جعل هویت و تماسهای مشکوک آموزش دهید. کنسول بازی کودک، رمز عبور استفاده شده مجدد یا هر اطلاعات خصوصی ای که به اشتراک گذاشته شود، به اولین چیزی که مهاجمان نیاز دارند تبدیل شود.
5- مدیران اجرایی به امنیتی بیشتری نیاز دارند، نه کمتر
آگاهی امنیتی زمانی بهتر عمل میکند که کاربردی و مرتبط باشد، نه صرفا یک سخنرانی اجباری. اما یک نکته ارزش بیان دارد: برخی از کارمندان به دلیل اینکه قدرت، دسترسی و اطلاعات حساستری دارند، به حفاظت بیشتری نیاز دارند. اینکار با مدیران ارشد شروع میشود و در مورد دستیاران اجرایی، رهبران مالی، مدیران و هر کس دیگری که دسترسی ممتاز دارد نیز صدق میکند.
مدیران اجرایی اهداف با ارزشی هستند، آنها پرداختها را تأیید میکنند، به استراتژیهای حساس دسترسی دارند و اغلب از فرودگاهها، هتلها و دستگاههای شخصی وارد سیستم میشوند. این امر آنها را به ویژه برای فیشینگ، جعل هویت، هک ایمیلهای تجاری، کلاهبرداریهای دیپفیک و سرقت دادهها جذاب میکند. لازم است اصطکاک هوشمندانه را در مکانهایی که بیشترین اهمیت را دارند، اضافه کنیم.
یک برنامه قوی برای حفاظت از مدیران اجرایی باید شامل موارد زیر باشد:
- MFA مقاوم در برابر فیشینگ، در حالت ایدهآل مبتنی بر سختافزار به جای کدهای پیامک
- دسترسی ممتاز به موقع به جای مجوزهای ثابت
- دستگاههای اختصاصی و قفلشده برای کارهای حساس
- کنترلهای قویتر ایمیل و DLP برای شناسایی الگوهای غیرمعمول فوروارد، اشتراکگذاری یا استخراج اطلاعات
- آموزش متمرکز برای مدیران اجرایی و حلقه داخلی آنها، از جمله دستیاران و روسای کارکنان
- راهنمایی برای شبکههای خانگی، زیرا ریسک مدیران اجرایی در دفتر متوقف نمیشود
6- Dark Patternها یک مشکل امنیتی هستند، نه فقط یک مزاحمت UX
Dark Patternها معمولاً به عنوان یک مشکل مصرفکننده مورد بحث قرار میگیرند – دکمههای بزرگ «Accept All»، انصرافهای پنهان، پنجرههای بازشو که به سختی بسته میشوند، جریانهای لغو اشتراک گیجکننده و پیامهایی که برای وادار کردن کاربران به اشتراکگذاری بیشتر از آنچه در نظر داشتند طراحی شدهاند. اما برای کسبوکارها، آنها یک مشکل امنیتی نیز ایجاد میکنند.
این ترفندهای طراحی به افراد آموزش میدهند که سریع کلیک کنند، دادهها را به صورت واکنشی تحویل دهند و علائم هشدار را نادیده بگیرند. با گذشت زمان، این امر قضاوت را تضعیف میکند. کارمندانی که به پیامهای دستکاریشده عادت میکنند، ممکن است کمتر متوجه شوند که یک درخواست واقعاً مخرب است – چه یک بنر رضایت جعلی، یک صفحه ورود جعلی، یک صفحه مجوز برنامه جعلی یا یک پیام درخواست اطلاعات حساس. الگوهای تاریک مرز بین آزاردهنده و خطرناک را محو میکنند.
برای سازمانها، هدف باید این باشد که آگاهی از Dark Patternها را به عنوان بخشی از آگاهی سایبری امنیتی در نظر بگیرند. با یادآوری این نکته به کارمندان شروع می شود که پیشفرضها معمولا تنظیمات امنی نیستند. پروفایلهای عمومی، قابلیت مشاهده گسترده تقویم، ادغامهای third party مجوزهای اشتراکگذاری دادهها اغلب به طور پیشفرض فعال هستند. کارمندان باید تشویق شوند که تنظیمات حریم خصوصی و اشتراکگذاری را به صورت دستی بررسی کنند، نه اینکه فرض کنند پلتفرم گزینه امن را انتخاب کرده است. همچنین بررسی تنظیمات برنامه احراز هویت برای امتیازات اشتراکگذاری بیش از حد گسترده، ارزشش را دارد.
یک قانون خوب دیگر: اگر برای ابزاری ثبتنام نکردهاید، صرفاً به این دلیل که یک ایمیل شما را به ایجاد حساب کاربری ترغیب میکند، حساب کاربری ایجاد نکنید. ثبتنامهای تأیید نشده میتوانند حسابهای سایهای ایجاد کنند که تیمهای فناوری اطلاعات و امنیت نمیتوانند آنها را مانیتور یا ایمن کنند.
در نهایت، یک فرهنگ گزارشدهی در مورد هر چیزی که احساس ناخوشایندی ایجاد میکند – هزینههای غافلگیرکننده، حسابهای مخفی، مجوزهای غیرمعمول یا درخواستهای مشکوک – ایجاد کنید. هرچه کارمندان راحتتر نگرانیهای کوچک را مطرح کنند، راحتتر میتوان مشکلات بزرگتر را قبل از گسترش آنها تشخیص داد.
7- کل مسیر ورود به سیستم را ایمن کنید، نه فقط رمز عبور
همه میدانند که امنیت رمز عبور برای اکثر شرکتها و سازمانها همچنان یک چالش است، اما ریسک در مسیر ورود به سیستم به طور فزایندهای به سایر درزهای پیرامون هویت گسترش مییابد – لحظاتی که کاربران، دستگاهها، جلسات و گردشهای کاری بازیابی با هم تلاقی میکنند.
این تهدیدها شامل quishing است، جایی که کاربر یک کد QR را از یک ایمیل، صفحه وب یا علامت فیزیکی اسکن میکند و به یک صفحه ورود قانعکننده اما مخرب میرسد. همچنین خستگی ناشی از فشار وجود دارد، جایی که مهاجمان کاربر را با درخواستهای تأیید بمباران میکنند تا زمانی که یکی پذیرفته شود و شامل ربودن Session و سرقت توکن است، جایی که مهاجم رمز عبور را به طور کامل نادیده میگیرد و به یک جلسه از قبل تأیید شده وارد میشود. اضافه کردن تعویض سیمکارت برای رهگیری بازیابی مبتنی بر پیامک، زنجیره ورود مدرن را در چندین مکان مختلف شکننده نشان میدهد.
راه حل بلندمدت، حرکت به سمت احراز هویت مقاوم در برابر فیشینگ، از جمله کلیدهای امنیتی FIDO2 و کلیدهای عبور است که توسط کنترلهای سازمانی پشتیبانی میشوند که زمینه را تأیید میکنند، نه فقط اعتبارنامهها. این به معنای بررسی وضعیت دستگاه، نظارت بر رفتار جلسه، الزام دستگاههای مدیریتشده برای سیستمهای حساس و احراز هویت مجدد در صورت تغییر ریسک است. به طور خلاصه: فقط به ورود اعتماد نکنید – به دستگاه، جلسه و رفتار کاربر پشت آن اعتماد کنید.
با این حال، اگر این نوع راهاندازی کامل کلید عبور هنوز در دستور کار قرار نگرفته است، گامهای عملی وجود دارد که سازمانها میتوانند اکنون برای کاهش ریسک ورود به سیستم بردارند:
- فعال کردن تطبیق شماره برای MFA مبتنی بر فشار
- کاهش یا حذف احراز هویت مبتنی بر پیامک در صورت امکان
- کاهش درخواستهای تأیید مکرر
- کوتاه کردن طول عمر Session برای برنامههای پرخطر
- الزام به دسترسی به دستگاه مدیریتشده برای سیستمهای حساس
- فعال کردن احراز هویت مجدد هنگام تغییر وضعیت دستگاه
و در عین حال، آموزش آگاهی سایبری کارکنان باید بر چند عادت واضح تمرکز کند: به عنوان مثال، کدهای QR ورود را از پیامهای ناخواسته یا منابع تأیید نشده اسکن نکنید و هرگز یک تأیید پیامکی غیرمنتظره را تأیید نکنید.
برای جلوگیری از سرقت Session، پس از اتمام استفاده از حسابها، از آنها خارج شوید، نه اینکه فقط تب مرورگر را ببندید و هنگام انجام کارهای حساس از وایفایهای عمومی استفاده نکنید.
حملات تصاحب حساب کاربری، مشکلی است که بعید است به این زودیها از بین برود، اما افزایش اصطکاک و هزینه برای مهاجمان در طول فرآیند ورود به سیستم میتواند واقعاً کمککننده باشد.
8- به وایفایهای عمومی اعتماد نکنید.
استفاده از وایفایهای همچنان فرصتی برای اشتباهاتی ایجاد میکند که مهاجمان و جاسوسان سایبری میتوانند از آن سوءاستفاده کنند.
تا حد امکان از چنین وایفایهایی استفاده نکنید مخصوصا برای انجام کارهای حساس اما در صورت لزوم قبل از اتصال به یک شبکه، نام دقیق وایفای را با کارکنان مجموعه تأیید کنید. اتصال خودکار را غیرفعال کنید تا دستگاه شما بدون اطلاع شما به شبکههای با نام مشابه متصل نشود. فقط از ابزارهای دسترسی از راه دور امن تأیید شده استفاده کنید، آنتی ویروس سیستم و تلفن همراه خود را فعال نگه دارید و از انجام کارهای حساس مانند دسترسی ادمین، تأییدیههای مالی یا تنظیم مجدد رمز عبور از طریق Wi-Fi عمومی خودداری کنید.
اگر به اتصال نیاز دارید، یک هات اسپات شخصی اغلب گزینه امنتری است – اما فقط در صورتی که به درستی پیکربندی شده باشد. از یک رمز عبور قوی استفاده کنید، اگر نام شبکه پیشفرض هویت شما را فاش میکند، آن را تغییر دهید و مطمئن شوید که هات اسپات برای دستگاههای مجاور باز نیست.
نکته ۹: نتایج جستجو را تا زمانی که خلاف آن ثابت نشده، غیرقابل اعتماد در نظر بگیرید
مسمومیت سئو، یک جستجوی معمول گوگل را به یک مسیر حمله تبدیل میکند. عوامل تهدید یا وبسایتهای مشابه میسازند یا وبسایتهای قانونی را به خطر میاندازند، سپس محتوا و کد را دستکاری میکنند تا آن صفحات در نتایج جستجو رتبه بالایی داشته باشند. ایده این است که کاربری که به دنبال نرمافزار، صفحه ورود یا یک سایت خاص است، ممکن است به سادگی روی نتیجه برتر که اتفاقاً مسموم شده است کلیک کند و متعاقباً اعتبارنامهها را تحویل دهد یا بدافزار دانلود کند.
راهنمای شناسایی وبسایتهای جعلی به طور خاص هشدار میدهد که مسمومیت سئو میتواند سایتهای مخرب را به بالای نتایج جستجو سوق دهد و تحقیقات Trend Micro در سال ۲۰۲۶ روی بیش از ۳۵۰۰۰ سایت جعلی مرتبط با جام جهانی نشان میدهد که مهاجمان چگونه میتوانند به راحتی کمپینهای سایت جعلی را پیرامون موضوعات مورد علاقه ایجاد کنند.
برای کاربران تجاری، امنترین عادت این است که اعتماد به رتبهبندیهای جستجو را به عنوان نشانهای از مشروعیت متوقف کنند. قبل از کلیک، URL را از نظر غلط املایی، کلمات اضافی، کدهای کشور عجیب یا نامهای تجاری که کمی نامرتب به نظر میرسند، بررسی کنند. پس از کلیک، اگر صفحه بلافاصله دانلود را آغاز کرد، خیلی زود درخواست اعتبارنامه کرد، ریدایرکتهای مکرر ایجاد کرد، پنجرههای بازشو نمایش داد یا هشدار مرورگر را نشان داد، مشکوک شود. اینها نشانههای قوی از وجود مشکل هستند.
سازمانها باید چند قانون ساده را در آموزش آگاهیبخشی تقویت کنند:
- از بوکمارکها یا URLهای تایپشده دستی برای برنامههای کلیدی تجاری، فروشندگان و پورتالهای شریک استفاده کنید.
- قبل از دانلود نرمافزار یا وارد کردن اعتبارنامهها، دامنهها را تأیید کنید.
- دستورالعملهای نصب فوری و دستورالعملهای ClickFix را به عنوان پرچمهای قرمز در نظر بگیرید.
- نتایج جستجوی مشکوک، صفحات جعلی و دانلودهای تصادفی را فوراً به بخش فناوری اطلاعات گزارش دهید.
- اگر کاربری ممکن است با یک سایت جعلی تعامل داشته باشد، دستگاه را ایزوله کرده و اعتبارنامهها را به سرعت تغییر دهید.
جستجو یک پیشنهاد برای راحتی است، نه یک لایه اعتماد. کارمندان نیازی به تبدیل شدن به شکارچیان تهدید ندارند، اما باید به اندازه کافی سرعت خود را کم کنند تا تأیید و بررسی کنند که نتیجه جستجو واقعاً آنها را به کجا میبرد. این مکث میتواند از به خطر افتادن امنیت جلوگیری کند.
منبع:
darkreading