بیش از ۱۰۰۰ سرور GitLab که در معرض اینترنت هستند، هنوز در برابر یک آسیب پذیری با حداکثر شدت که به طور فعال در حملات اجرای کد از راه دور (RCE) مورد سوء استفاده قرار میگیرد، وصله نشدهاند.
این آسیبپذیری که با شناسه CVE-2026-97229 ردیابی میشود، ناشی از یک ضعف سرریز عدد صحیح است و در CI/CD Regular Expression Compiler کشف شده است که عبارات منظم را در فایلهای پیکربندی خط لوله تجزیه و تحلیل و ارزیابی میکند.
این شرکت در ۱۲ اکتبر، هنگام انتشار وصلههای امنیتی برای رفع این مشکل امنیتی در نسخههای ۱۹.۴.۲، ۱۹.۳.۵ و ۱۹.۲.۸ نسخههای GitLab Community Edition (CE) و Enterprise Edition (EE) توضیح داد: «GitLab مشکلی را برطرف کرده است که تحت شرایط خاص، میتوانست به یک کاربر غیرمجاز اجازه دهد تا از طریق یک regular expression خاص در پیکربندی CI/CD، به دلیل اعتبارسنجی ناکافی، کد دلخواه را روی سرور GitLab اجرا کند.»
در ادامه آمده است: «این نسخهها حاوی رفع اشکالات و رفع مشکلات امنیتی مهمی هستند و اکیداً توصیه میکنیم که تمام نصبهای خودمدیریتشده GitLab فوراً به یکی از این نسخهها ارتقا یابند. GitLab.com در حال حاضر نسخه وصلهشده را اجرا میکند. مشتریان اختصاصی GitLab نیازی به اقدام ندارند.»
اگرچه GitLab سه هفته پیش وصلههایی منتشر کرد، اما Shadowserver، ناظر تهدیدات، در آخر هفته فاش کرد که بیش از ۱۰۰۰ سرور GitLab وصلهنشده را که در معرض حملات مداوم هستند، ردیابی میکند.
شناسه CVE-2026-97229 جدیدترین مورد از مجموعه مسائل امنیتی GitLab است که از ابتدای سال جاری برطرف شدهاند. در ماه ژانویه، GitLab یک نقص با شدت بالا (CVE-2026-0723) را اصلاح کرد که به مهاجمان اجازه میداد از سد احراز هویت دو مرحلهای عبور کنند. همچنین در ماه سپتامبر، یک آسیبپذیری با حداکثر شدت (CVE-2026-85706) در رابط برنامهنویسی (API) مربوط به «کامیتهای مخزن» (repository commits) شناسایی شد که میتوانست برای سرقت اطلاعات کاربری و سایر دادههای حساس مورد سوءاستفاده قرار گیرد.
ماه گذشته، این پلتفرم نقص دیگری را با حداکثر شدت در بخش (Regular Expression Compiler) با شناسه CVE-2026-110264 برطرف کرد؛ نقصی که به عوامل تهدید اجازه میداد کدهای دلخواه خود را روی نمونههای (instances) هدفگذاریشده اجرا کنند.
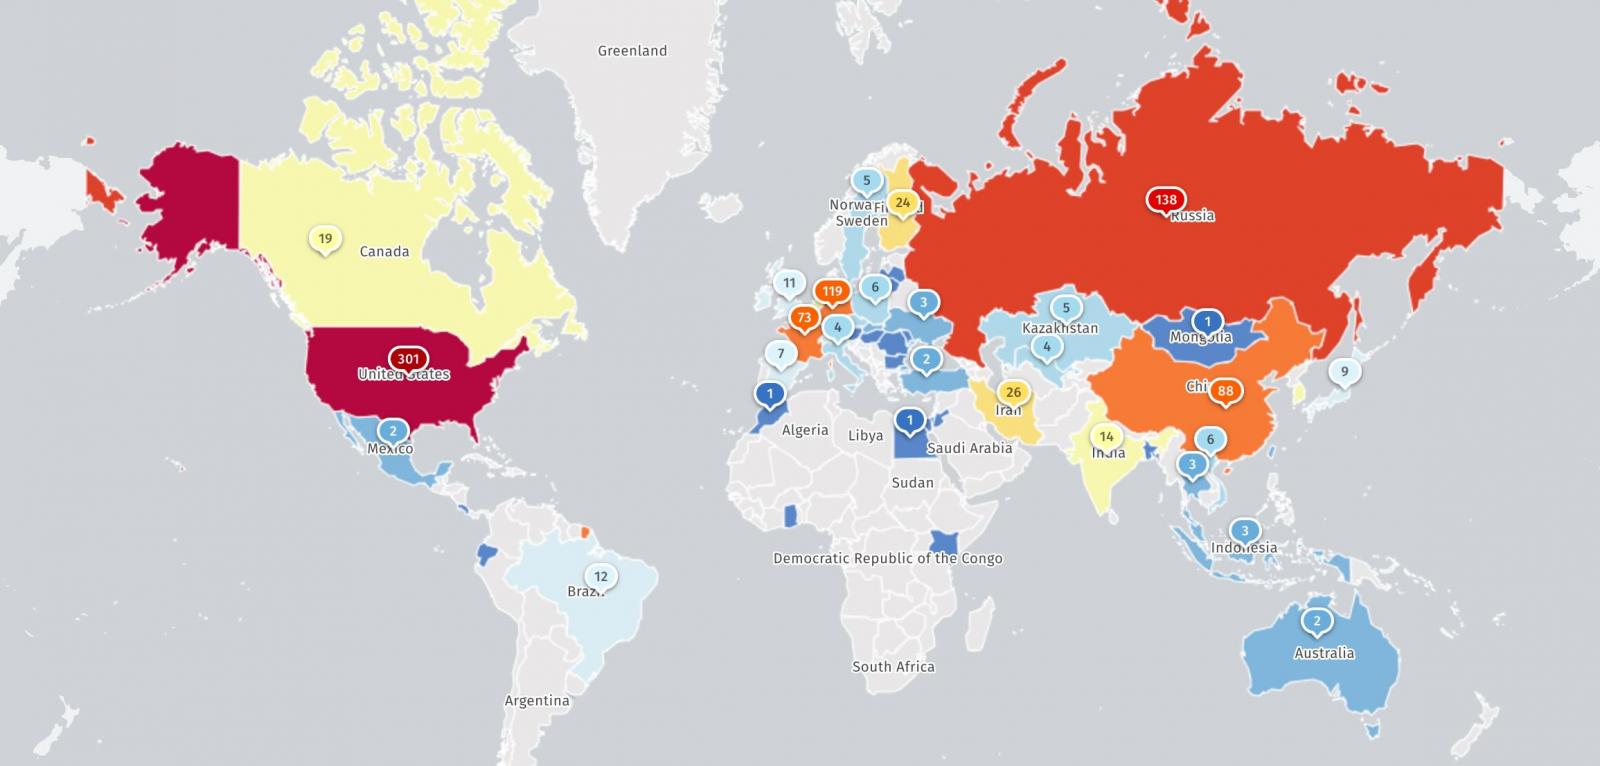
سازمان Shadowserver روز یکشنبه اعلام کرد: « در حال حاضر بیش از ۱۰۰۰ نمونه GitLab آسیبپذیر در برابر CVE-2026-97229 (که در فهرست KEV سازمان CISA ثبت شده) و بیش از ۱۱,۳۰۰ نمونه آسیبپذیر در برابر CVE-2026-110264 را رصد کرده است (این آمار از میان حدود ۳۹ هزار نمونه GitLab که روزانه مشاهده میشود، به دست آمده است).»
طبق اعلام GitLab، پلتفرم DevSecOps این شرکت بیش از ۷۰ میلیون کاربر ثبتشده دارد و توسط بیش از ۵۰ درصد از ۱۰۰ شرکت برتر فهرست Fortune (Fortune 100) در سراسر جهان مورد استفاده قرار میگیرد.
منبع: